Как сделать | Oldal 3

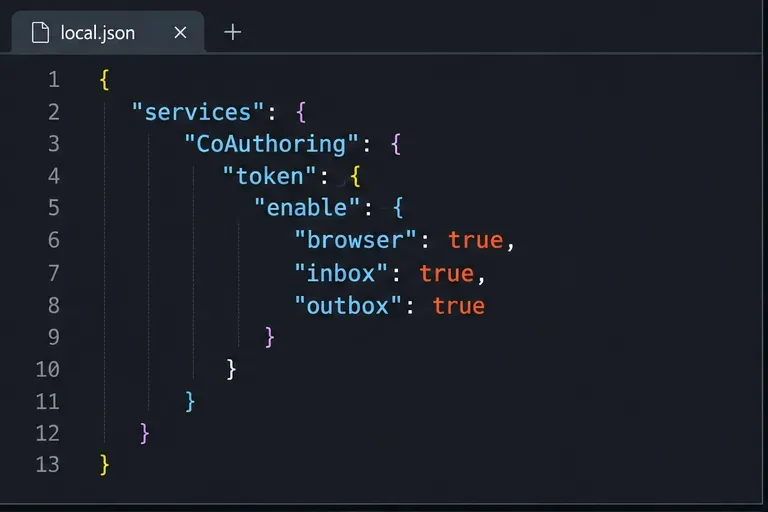
Прекратите тормозить процесс совместного редактирования в ONLYOFFICE, выявив узкое место.
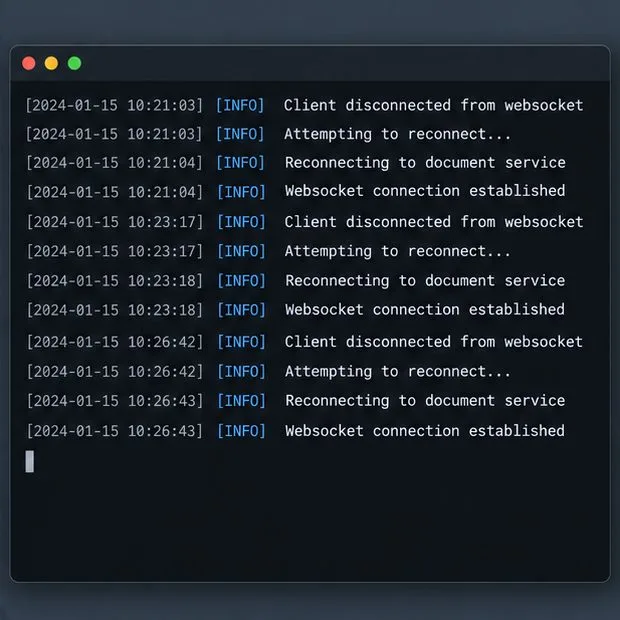
Прекратите тормозить процесс совместного редактирования в ONLYOFFICE, выявив узкое место.

Причину замедления совместного редактирования можно определить как нехватку ресурсов Docker, проблемы с прокси-соединениями или загрузку документов, после чего выберите решение, соответствующее вашим измерениям.
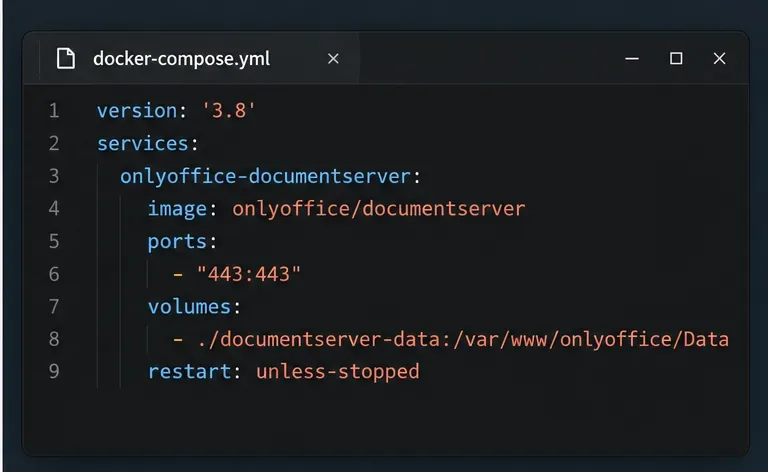
Настройка HTTPS для ONLYOFFICE Docs в Docker

Настройка HTTPS для ONLYOFFICE Docs в Docker

Выберите место завершения TLS-соединения, безопасно смонтируйте доверенный сертификат и закрытый ключ, а также проверьте доступ по HTTPS к серверу ONLYOFFICE Docs, работающему в контейнере Docker.

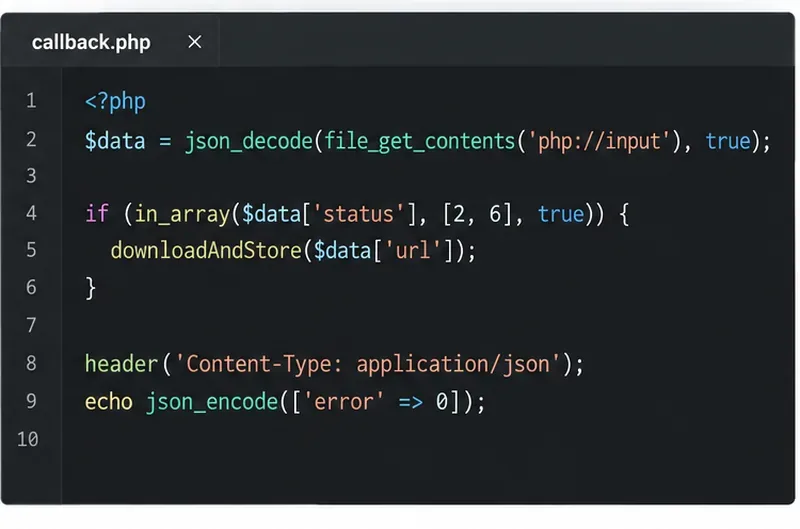
Подключите PHP-приложение к ONLYOFFICE Docs и сохраняйте внесенные изменения.

Подключите PHP-приложение к ONLYOFFICE Docs и сохраняйте внесенные изменения.

Встройте редактор ONLYOFFICE в свое PHP-приложение, подпишите его конфигурацию с помощью JWT и сохраняйте отредактированные файлы через защищенный обратный вызов.

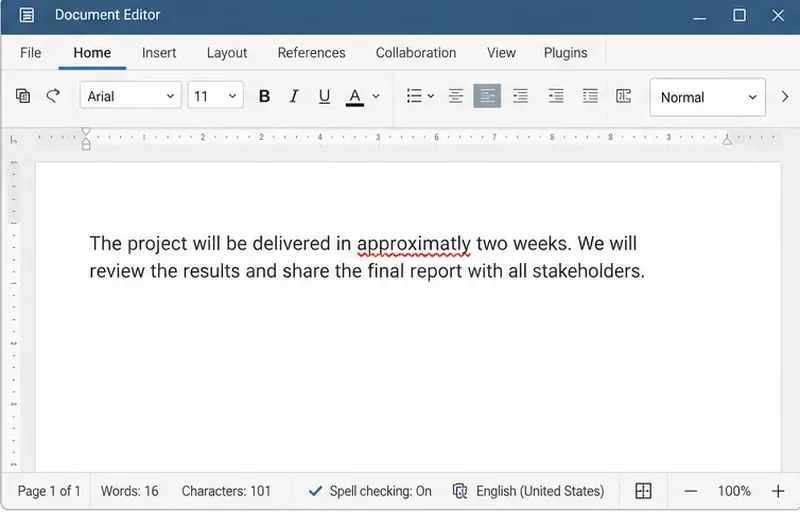
Оставьте функцию проверки орфографии ONLYOFFICE на выбранном вами языке.

Оставьте функцию проверки орфографии ONLYOFFICE на выбранном вами языке.

Установите язык проверки орфографии для всего документа или выделенного текста, убедитесь, что проверка орфографии активна, и определите, когда отсутствует словарь сервера.

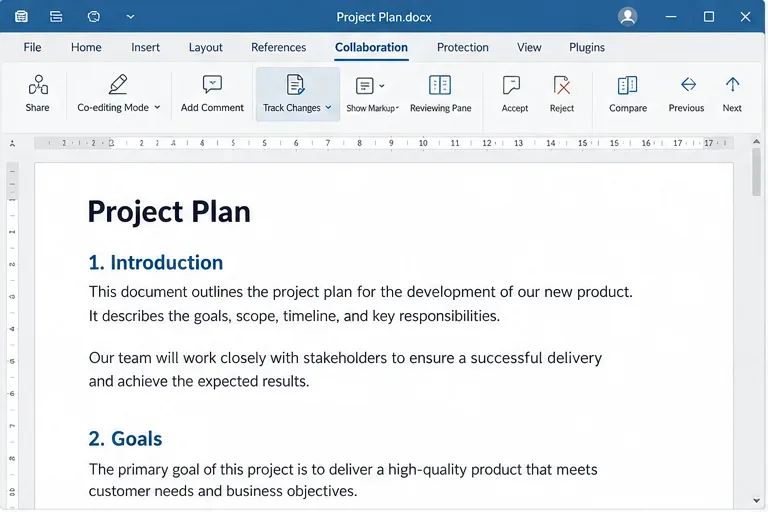
Функция отслеживания изменений должна быть включена при повторном открытии документа.

Функция отслеживания изменений должна быть включена при повторном открытии документа.

Включите функцию отслеживания изменений для всех пользователей в одном документе ONLYOFFICE, убедитесь, что внесенные изменения записываются, и ознакомьтесь с ограничениями этой настройки.

Отслеживание источника ошибки Nginx в ONLYOFFICE: ошибка 502

Отслеживание источника ошибки Nginx в ONLYOFFICE: ошибка 502

Выясните, возвращает ли Nginx, сетевые компоненты Docker или внутренний сервис ONLYOFFICE ошибку 502, затем проверьте исправленные данные в вышестоящем сервере и результаты проверки работоспособности.

Отслеживание события обратного вызова сохранения, когда ONLYOFFICE не сохраняет файлы в Nextcloud.

Отслеживание события обратного вызова сохранения, когда ONLYOFFICE не сохраняет файлы в Nextcloud.

Для диагностики сбоев сохранения файлов в ONLYOFFICE проверьте маршрут обратного вызова Nextcloud, перенаправления прокси-сервера и журналы хранилища, а затем убедитесь, что отредактированный файл сохраняется.

Предотвратите нехватку памяти VPS на сервере документов ONLYOFFICE.

Предотвратите нехватку памяти VPS на сервере документов ONLYOFFICE.

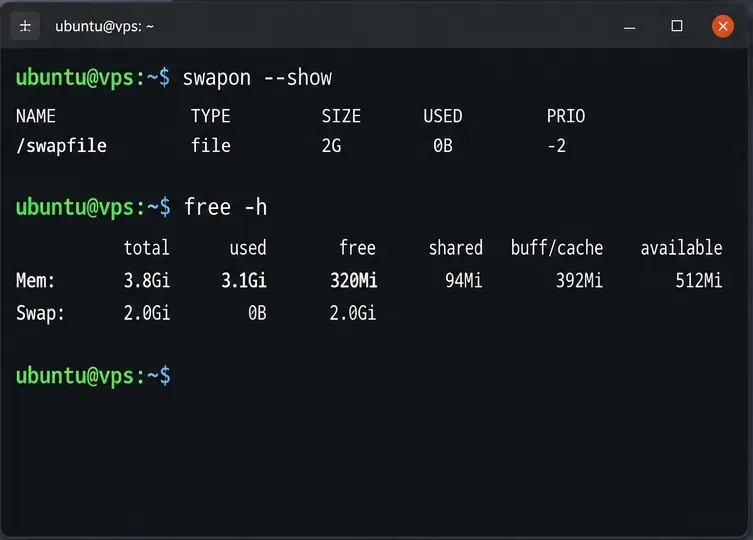
Найдите причину сбоев памяти в ONLYOFFICE, проверьте ограничения Docker, правильно определите размер оперативной памяти VPS, безопасно добавьте файл подкачки и убедитесь, что документы открываются и сохраняются.

Как отследить неудачный экспорт PDF-файла из ONLYOFFICE до его источника.

Как отследить неудачный экспорт PDF-файла из ONLYOFFICE до его источника.

Отделите проблемы с загрузкой из браузера от ошибок преобразования на стороне сервера и используйте правильную проверку журнала или доступа, чтобы экспорт в PDF работал корректно.

Устранение ошибки «Токен недействителен» в ONLYOFFICE в Nextcloud

Сопоставьте секретный JWT-код, используемый ONLYOFFICE Docs и Nextcloud, безопасно примените его для установок Docker или Linux и проверьте соединение, не ослабляя аутентификацию.

Развертывание ONLYOFFICE Workspace Community на Ubuntu 24.04

Установите ONLYOFFICE Workspace Community на Ubuntu 24.04 с помощью официального скрипта Docker, проверьте требования к серверу, при необходимости пропустите почтовую программу и безопасно проверьте работу портала.

Настройка секретных JWT-ключей ONLYOFFICE на сервере и в коннекторе.

Настройка секретных JWT-ключей ONLYOFFICE на сервере и в коннекторе.

Настройка соответствующих секретных JWT-токенов для ONLYOFFICE Docs и его коннектора с безопасными шагами для пакетов Linux, развертывания Docker и проверки.

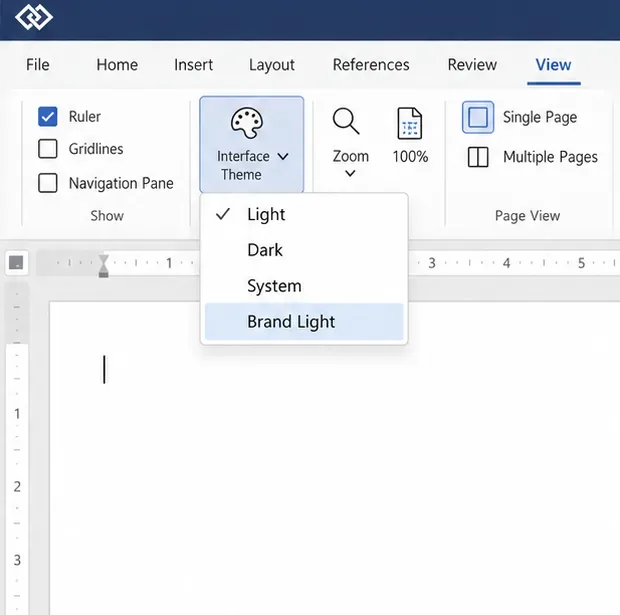
Оформите документы ONLYOFFICE в соответствии с вашим логотипом и цветовой гаммой темы.

Оформите документы ONLYOFFICE в соответствии с вашим логотипом и цветовой гаммой темы.

Добавьте встроенный редактор ONLYOFFICE Docs логотип вашей компании и цвета интерфейса с помощью пользовательского файла темы и конфигурации редактора. См. ограничения по версиям и проверки развертывания.

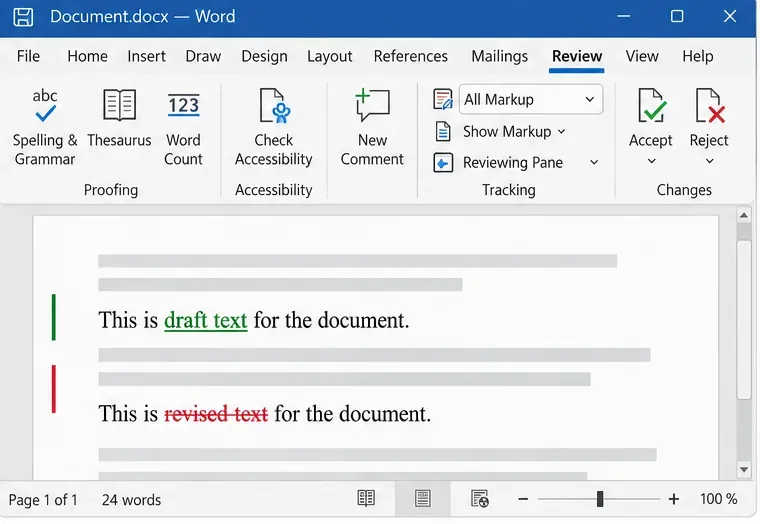
При экспорте в формат DOCX сохраняйте видимыми правки автора.

При экспорте в формат DOCX сохраняйте видимыми правки автора.

Отслеживайте изменения в Writer, сохраняйте редактируемый исходный файл ODT и проверяйте экспортированный файл DOCX в Word перед отправкой.

Включите режим FIPS на SLES 15 и проверьте состояние загрузки.

Следуйте процедуре SP7 от SUSE, чтобы включить режим FIPS, безопасно перезагрузите систему, проверьте активную политику и убедитесь, что ваши требования к соответствию стандартам предусматривают использование проверенных модулей.

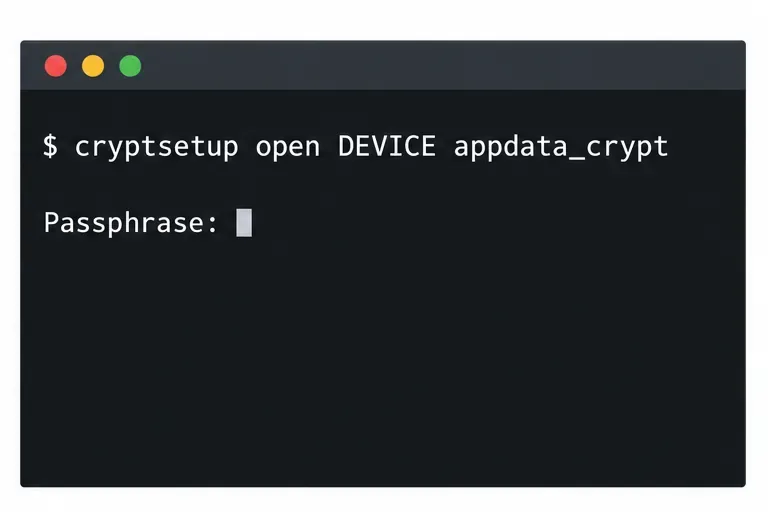
Настройка зашифрованного тома данных LUKS на SLES

Настройка зашифрованного тома данных LUKS на SLES

Сравните YaST и cryptsetup для нового зашифрованного тома данных SLES, выберите LUKS1 или LUKS2 и проверьте безопасное разблокирование и монтирование.

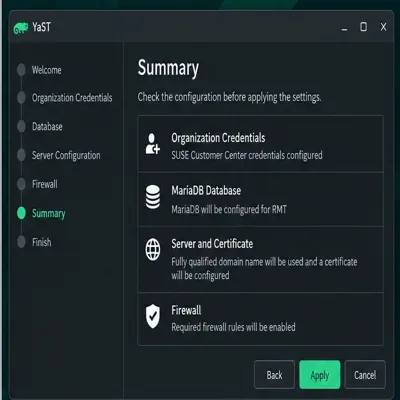
Создайте локальный сервер обновлений SUSE с использованием RMT на SLES 15.

Создайте локальный сервер обновлений SUSE с использованием RMT на SLES 15.

Настройте RMT на SLES 15, создайте зеркальные копии репозиториев с правами доступа и проверьте регистрацию HTTPS и доступ к пакетам с тестового клиента.

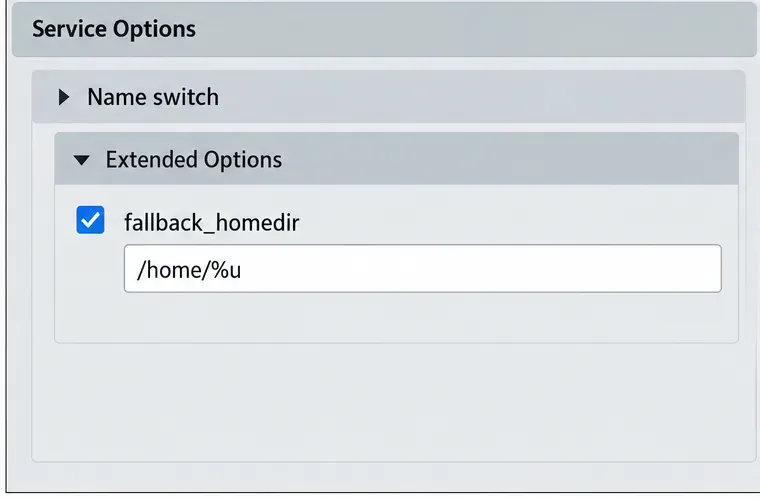
Подключите SLES 15 к Active Directory с помощью SSSD в YaST.

Подключите SLES 15 к Active Directory с помощью SSSD в YaST.

Подключите SLES 15 к Active Directory с помощью системы управления входом в систему на основе SSSD от YaST, затем проверьте поиск в каталоге, вход в домен и билеты Kerberos.

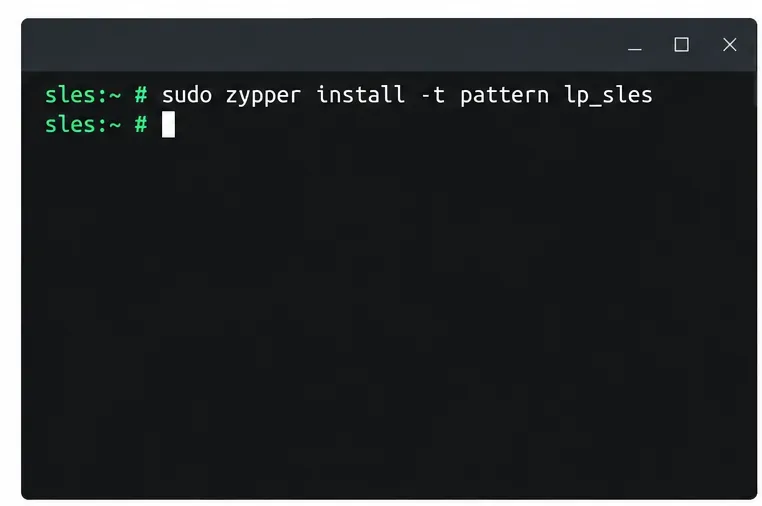
Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.

Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.

Настройте правильный путь для установки патчей в режиме реального времени для SLES 16.0 или 15 SP7, примените подходящие исправления ядра и подтвердите, какие обновления активны, не путая их с обновлениями ядра, требующими перезагрузки.

Обеспечение доступности сервисов во время обновления SLES 15 SP5 до SP6

Обеспечение доступности сервисов во время обновления SLES 15 SP5 до SP6

SLES 15 SP5 можно перенести в онлайн-режиме на SP6, но для этого потребуется перезагрузка каждого узла. Используйте проверенное поэтапное обновление или переключение по принципу «сине-зеленого перехода», чтобы обеспечить доступность рабочих нагрузок.

Создание пользовательского профиля AppArmor в SUSE Linux

Создание пользовательского профиля AppArmor в SUSE Linux

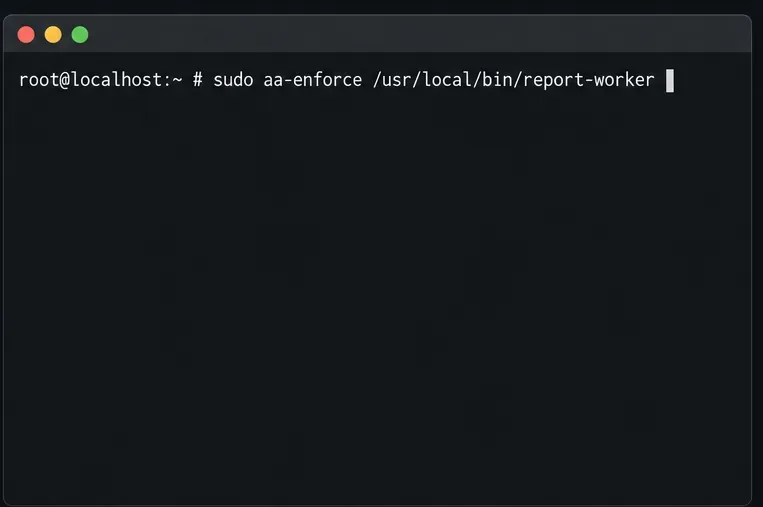
Создайте, уточните и проверьте профиль AppArmor с минимальными привилегиями в SLES 15 SP7, с четким указанием на настройки SELinux по умолчанию в SLES 16.

Безопасное применение SLES 15 STIG с помощью OpenSCAP

Безопасное применение SLES 15 STIG с помощью OpenSCAP

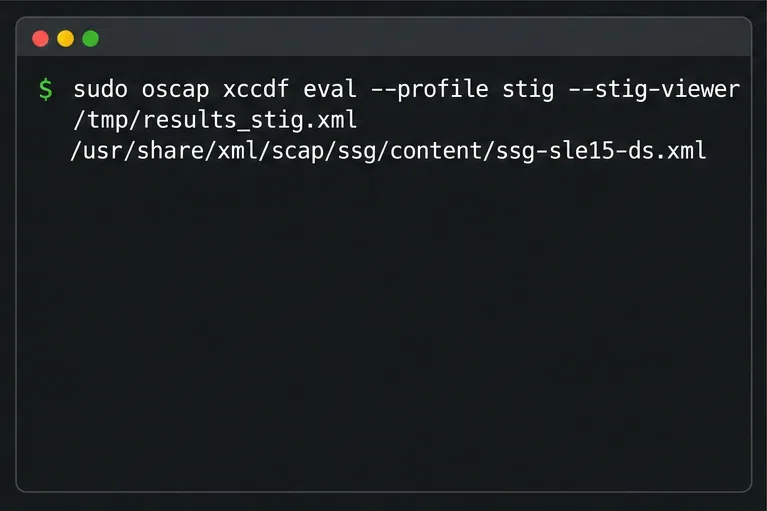
Используйте поддерживаемый SUSE профиль STIG для сканирования SLES 15, тестирования исправлений, анализа оставшихся проблем и сохранения результатов оценки.

Восстановить доступ к панели управления SUSE Linux Enterprise Server.

Восстановить доступ к панели управления SUSE Linux Enterprise Server.

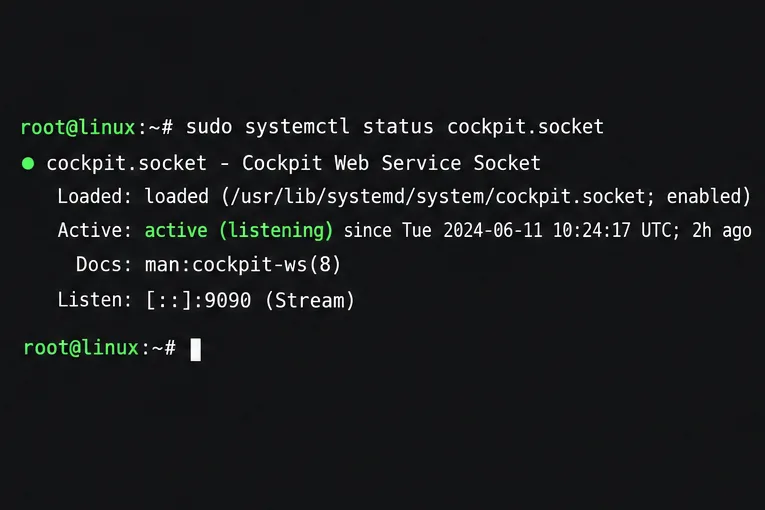
Отследите сбой подключения к Cockpit через DNS, порт 9090, сокет systemd, firewalld, TLS и параметры входа в систему, используя текущие рекомендации SUSE.

Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.

Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.

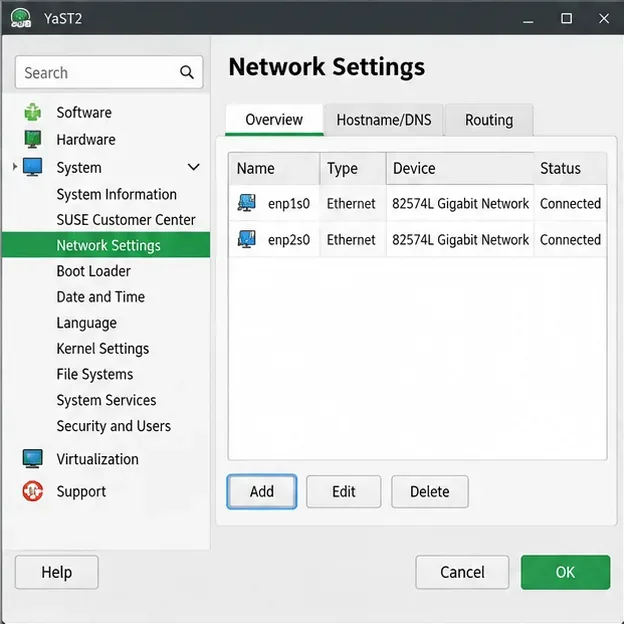
Создайте резервное Ethernet-соединение на SLES 15 с помощью YaST и Wicked, настройте активное резервирование и проверьте работу обоих портов и переключение на резервный канал.

Создайте многоразовый профиль AutoYaST для установок SLES 15.

Создайте многоразовый профиль AutoYaST для установок SLES 15.

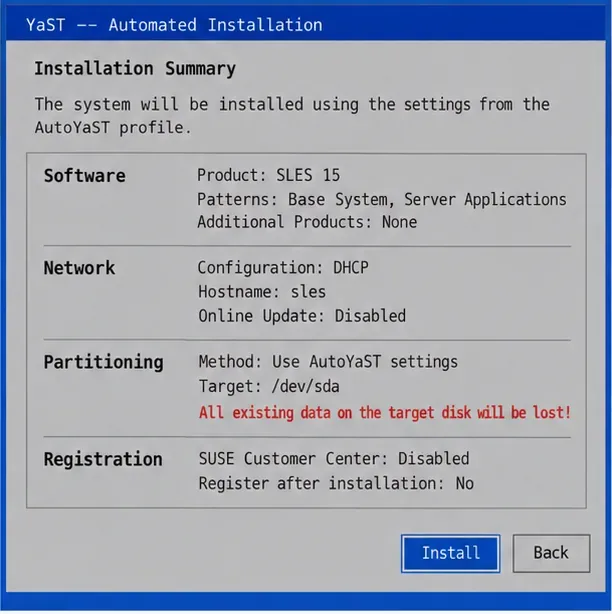
Превратите существующую систему SLES 15 в проверенный профиль AutoYaST, проверьте его и используйте для развертывания тестового сервера с меньшим количеством ручных операций.

Настройка KVM в SLES 15: запуск выбранных виртуальных машин при загрузке.

Настройка KVM в SLES 15: запуск выбранных виртуальных машин при загрузке.

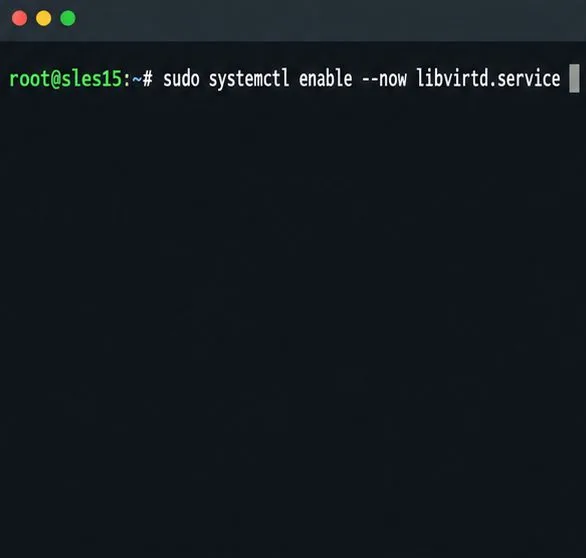
Установите инструменты SLES 15 KVM и libvirt, включите нужную службу хоста и настройте выбранные виртуальные машины для запуска после перезагрузки.

Диагностика зависания сервера SUSE на экране завершения работы systemd.

Диагностика зависания сервера SUSE на экране завершения работы systemd.

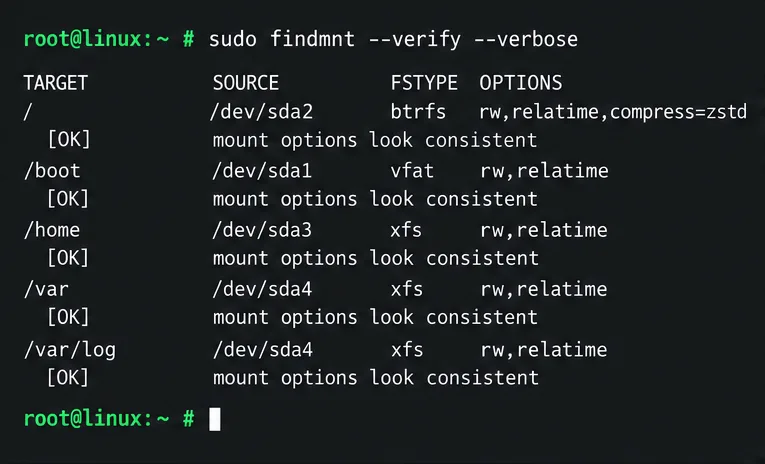
Используйте задания systemd и журнал предыдущей загрузки, чтобы найти медленно работающую службу, точку монтирования или зависимость хранилища, а затем устраните проблему, не скрывая причину.

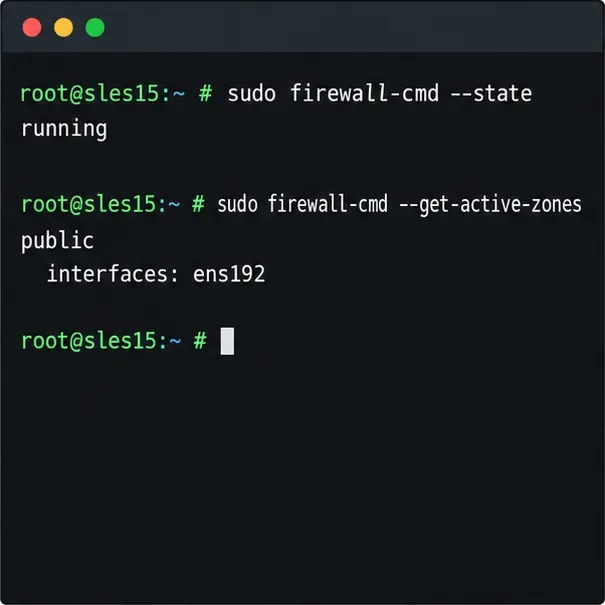
Открывайте только тот веб-трафик, который необходим вашему серверу SLES 15.

Открывайте только тот веб-трафик, который необходим вашему серверу SLES 15.

Используйте firewall-cmd для проверки активной зоны, безопасного разрешения HTTP-трафика, сохранения доступа по SSH и проверки того, что правило сохраняется после перезагрузки в SLES 15.

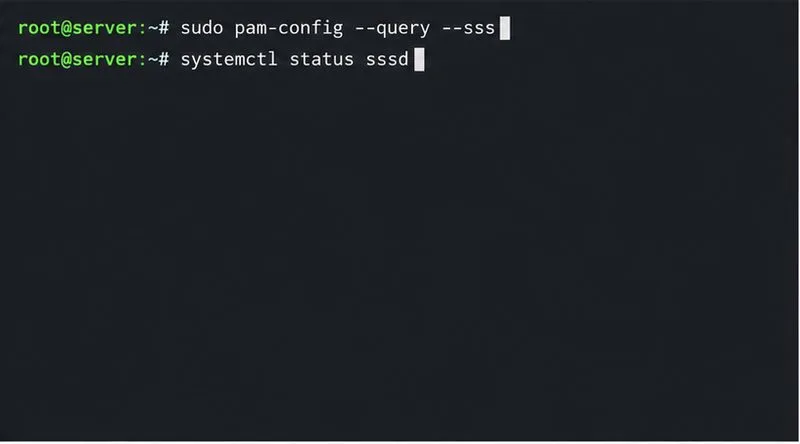
Диагностика сбоев входа в SLES PAM без блокировки доступа.

Диагностика сбоев входа в SLES PAM без блокировки доступа.

Выявите причину сбоя PAM, указав службу, политику учетной записи или поставщика идентификации, а затем восстановите правильную конфигурацию SLES, сохранив при этом работоспособную сессию администратора.

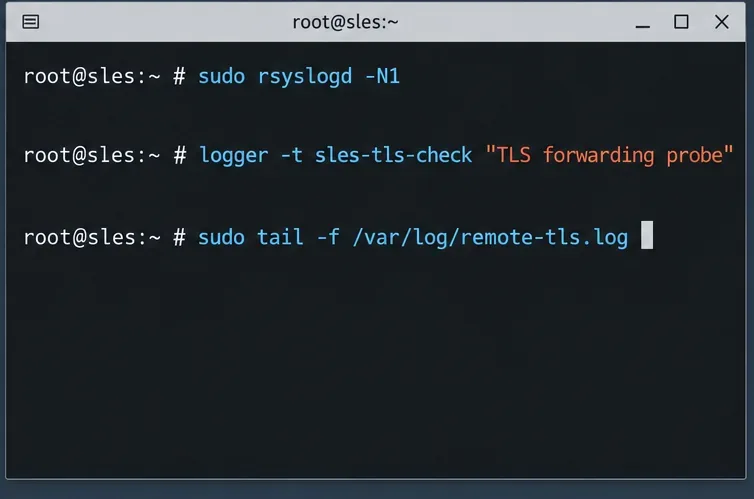
Безопасная пересылка Syslog-сообщений SLES с использованием rsyslog и взаимного TLS.

Безопасная пересылка Syslog-сообщений SLES с использованием rsyslog и взаимного TLS.

Отправляйте системные журналы SLES на удаленный сборщик rsyslog по аутентифицированному TLS, с проверкой сертификатов, буферизацией сбоев и тестированием доставки.