Главная
» Как сделать
»
Подключите SLES 15 к Active Directory с помощью SSSD в YaST.
Подключите SLES 15 к Active Directory с помощью SSSD в YaST.
Для типичной рабочей станции или сервера SLES 15, требующего пользователей и учетных записей на основе Active Directory, используйте модуль YaST User Logon Managementи выберите Microsoft Active Directory как для идентификации, так и для аутентификации; это путь на основе SSSD от SUSE. Например, в этом пошаговом руководстве используется вымышленный хост с именем linux01и доменом ad.example.com. Это применимо, когда клиент может получить доступ к службам DNS и времени Active Directory, и у вас есть авторизованные учетные данные для регистрации компьютера.
Данная процедура соответствует руководству SUSE SLES 15 SP7 по безопасности и усилению защиты. Более ранние пакеты обновлений могут иметь другие экраны YaST или сведения о пакетах, поэтому используйте руководство, соответствующее установленному пакету обновлений. Если вам требуется поддержка NTLM или междоменных доверительных отношений, SUSE рекомендует использовать отдельный модуль членства в домене Windows на основе Winbind.
Перед подключением: проверьте DNS, время и идентификатор хоста.
Обнаружение Active Directory основано на DNS-записях, а аутентификация Kerberos зависит от точных часов. Направьте клиент SLES на DNS-сервер, который может разрешить домен Active Directory и его контроллеры домена; в распространенной конфигурации это означает использование DNS-сервера Active Directory, а не общедоступного резолвера. Синхронизируйте клиент с источником времени, утвержденным для вашего домена.
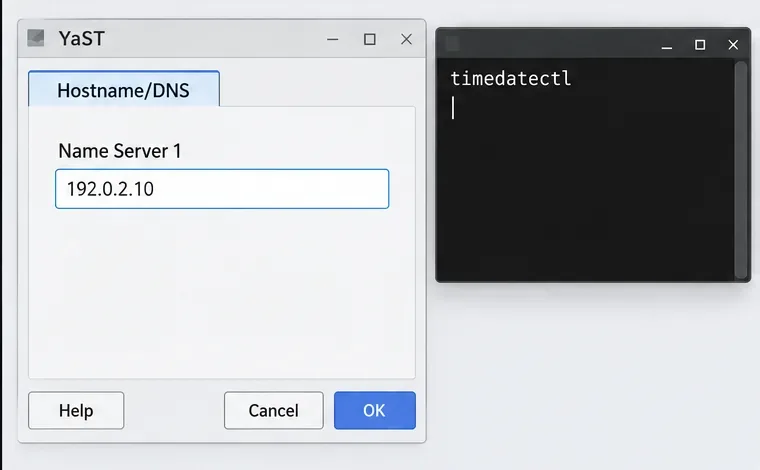
В YaST Hostname/DNS отображается поле Name Server 1 с примером адреса, а рядом с ним — вывод команды timedatectl. Это иллюстрация интерфейса, а не результат настройки.
В YaST откройте файл Network Settings, выберите его Hostname/DNSи укажите Name Server 1адрес DNS-сервера Active Directory. Адрес на иллюстрации является лишь временным. Затем подтвердите локальное имя хоста и состояние времени:
hostname
timedatectl status
Сравните имя компьютера с именем, зарегистрированным для него в Active Directory. Если они отличаются, в диалоговом окне присоединения SUSE появится соответствующее AD hostnameполе. Не отключайте брандмауэр для быстрого обнаружения; попросите сетевую команду разрешить необходимый трафик от клиента к контроллеру домена в соответствии с правилами вашей организации. SUSE также предупреждает, что имена, заканчивающиеся на , .localмогут конфликтовать с многоадресным DNS, поэтому проверьте свою DNS-систему, если это суффикс вашего домена.
Выберите модуль SSSD и добавьте домен AD.
В YaST откройте User Logon Management. Не выбирайте Windows Domain Membershipдля этой процедуры: в документации SUSE этот модуль описан как основанный на Winbind, тогда как управление входом пользователей основано на SSSD и обычно предпочтительнее для аутентификации в Active Directory.
При выборе модуля YaST выделяется раздел «Управление входом пользователей». Это иллюстрация интерфейса, а не результат настройки.
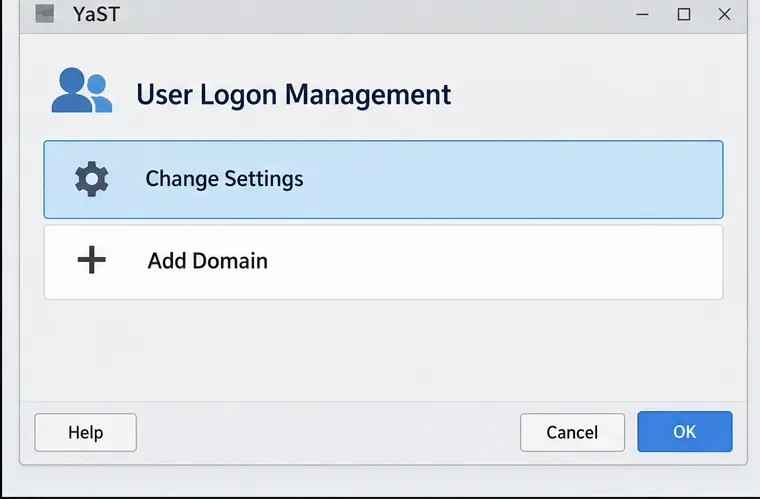
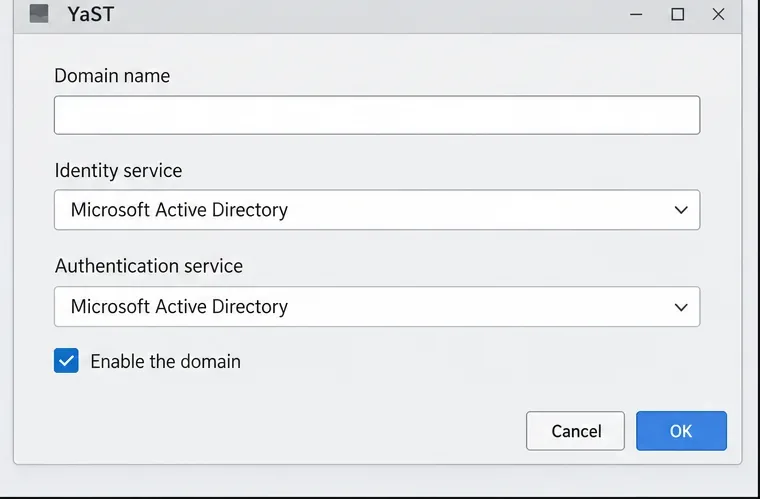
Откройте Change Settings, выберите Add Domainи введите DNS-имя домена, например ad.example.com. Установите службу идентификации и службу аутентификации на Microsoft Active Directoryи убедитесь, Enable the domainчто выбран параметр.
На экране «Управление входом пользователей» отображаются пункты «Изменить настройки» и «Добавить домен». Это иллюстрация интерфейса, а не результат настройки.В диалоговом окне «Добавить домен» для идентификации и аутентификации выбран Microsoft Active Directory, а флажок «Включить домен» установлен. Это иллюстрация интерфейса, а не результат настройки.
Остальные параметры по умолчанию следует оставить, если только ваша среда не требует указания конкретного имени хоста AD или фиксированного списка контроллеров домена. Если автоматическое обнаружение DNS не подходит, введите имена хостов контроллеров домена, предоставленные вашей командой AD. Выберите OKэтот параметр, чтобы YaST мог установить недостающее программное обеспечение и проверить доступность контроллера.
Зарегистрируйте хост и включите вход в домен.
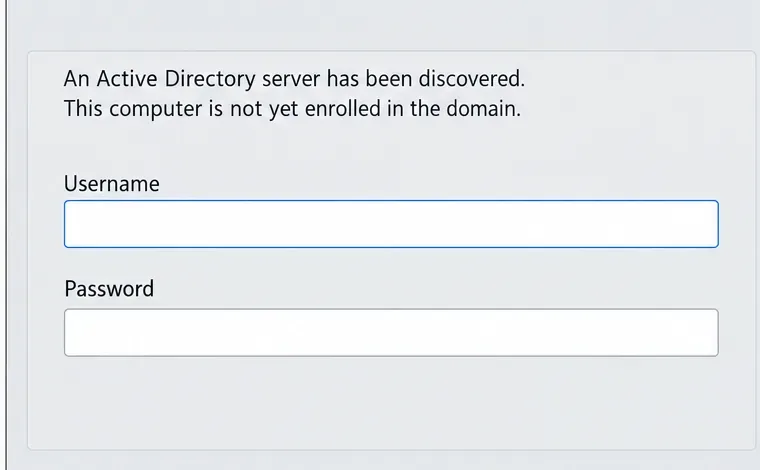
Когда YaST сообщает об обнаружении сервера Active Directory, но компьютер еще не зарегистрирован, введите авторизованную учетную запись и пароль для регистрации. В диалоговом окне, описанном в документации SUSE, используется учетная запись администратора Active Directory; следуйте утвержденной вашей командой по управлению каталогами процедуре регистрации компьютера и никогда не указывайте пароль в скрипте или статье. Если диалоговое окно не может обнаружить сервер, вернитесь к проверке DNS и имени хоста, прежде чем повторять попытку.
В диалоговом окне регистрации отображается сообщение об обнаружении сервера Active Directory и пустые поля «Имя пользователя» и «Пароль». Это иллюстрация интерфейса, а не результат настройки.
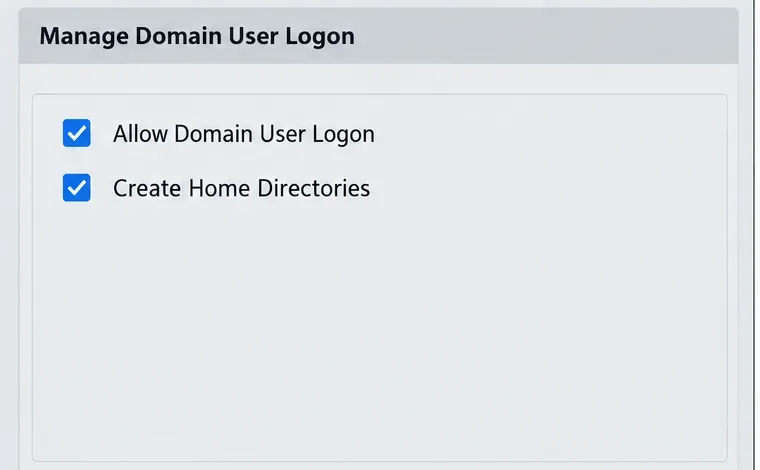
После регистрации включите эту функцию Allow Domain User Logon. Решение о включении принимается Create Home Directoriesна основе политики пользовательских данных сервера. Это создаст локальные домашние каталоги для пользователей Active Directory при первом входе в систему; это полезно для машины, которая должна сохранять локальные домашние данные, но при этом не создает и не управляет учетной записью пользователя в Active Directory.
В разделе «Управление входом пользователей домена» отображаются параметры «Разрешить вход пользователей домена» и «Создать домашние каталоги». Это иллюстрация интерфейса, а не результат настройки.
Если Active Directory уже предоставляет атрибуты каждого пользователя UnixHomeDirectory, убедитесь, что они заполнены и доступны в соответствии с требованиями вашей структуры каталогов. Когда клиенту требуется резервный путь, используйте команду Service Options`<add> Name switch` Extended Optionsдля настройки fallback_homedir, например, ` /home/%u<add>`. В документации SUSE указано, что резервный путь используется, если путь из Active Directory не указан; override_homedirв этом случае приоритет отдается значению клиента. Выбирайте резервный путь только после проверки политики домашнего каталога.
В расширенных параметрах переключателя Name параметр fallback_homedir установлен на /home/%u. Это иллюстрация интерфейса, а не результат зафиксированной конфигурации.
Сохраните настройки и просмотрите полученную сводку конфигурации. Если система также использует Samba, выбирайте параметр для перезаписи конфигурации Samba только в том случае, если эта интеграция предусмотрена; это не связано с включением входа пользователей на основе SSSD.
Проверьте SSSD, поиск пользователя и вход в систему Kerberos.
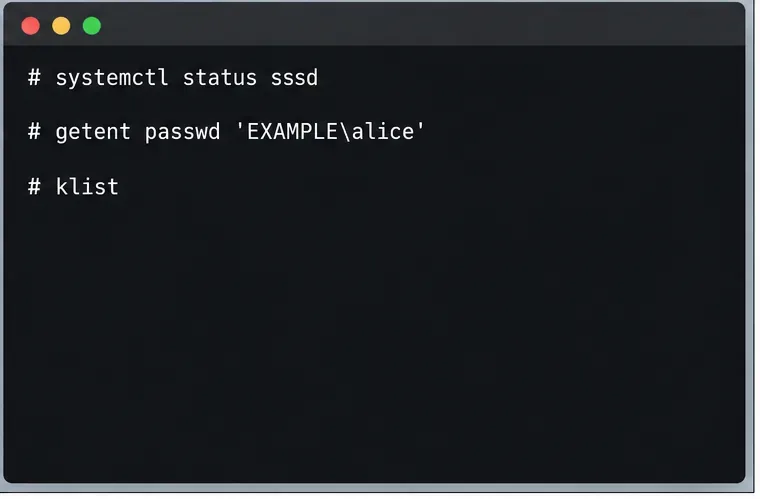
Убедитесь, что SSSD активен, затем выполните запрос к реальной учетной записи домена, используя формат имени, утвержденный для вашего домена. В этом примере замените EXAMPLEи aliceна короткое имя домена и существующую тестовую учетную запись:
На экране терминала отображаются команды для проверки службы SSSD, поиска примера пользователя домена и проверки кэша билетов Kerberos. Это иллюстрация интерфейса, а не результат настройки.
systemctl status sssd
getent passwd 'EXAMPLE\alice'
Полученная запись passwd подтверждает, что NSS может разрешить учетную запись; сама по себе она не доказывает, что пользователь может пройти аутентификацию или получить доступ к приложениям. Проверьте интерактивный вход в систему с использованием учетных данных домена, используя описанную в документации форму DOMAIN_NAME\USER_NAMEв консоли или диспетчере дисплея. После входа в систему запустите команду, klistчтобы проверить, есть ли у сессии билет Kerberos.
Если SSSD запущен, но поиск пользователя не удается, перепроверьте полное доменное имя, DNS-сервер, имя хоста, а также параметры идентификации и аутентификации в YaST. Если поиск работает, но вход в систему не удается, убедитесь, что учетная запись включена, ее пароль действителен и клиент может связаться с контроллером домена. Завершите процесс только после того, как разрешенный тестовый пользователь сможет войти в систему, подтвердится ожидаемое поведение домашнего каталога и будут работать необходимые службы сервера.