Главная
» Как сделать
»
Восстановить доступ к панели управления SUSE Linux Enterprise Server.
Восстановить доступ к панели управления SUSE Linux Enterprise Server.
В SUSE Linux Enterprise Server 16.0 текущее руководство по настройке Cockpit, опубликованное 8 октября 2026 года, подтверждает шаблон cockpit, cockpit.socketмодуль systemd и порт HTTPS по умолчанию 9090. Чтобы исправить проблему с подключением к консоли, сначала проверьте DNS и доступность, затем сокет, брандмауэр, сертификат и учетную запись. Эти команды установки специфичны для SLES 16; в более старых версиях SLES перед установкой или изменением правил подтвердите инструкции по установке пакета и брандмауэра для этой версии.
Используйте этот явно гипотетический пример: Майя, системный администратор, открывает https://cockpit-srv.example.net:9090браузер со своей рабочей станции, и происходит таймаут. Пример хоста и любой отображаемый адрес или статус являются иллюстративными, а не отчетом о реальном тестировании сервера.
1. Разделяйте сбои в работе имени или сети от сбоев в работе кабины пилота.
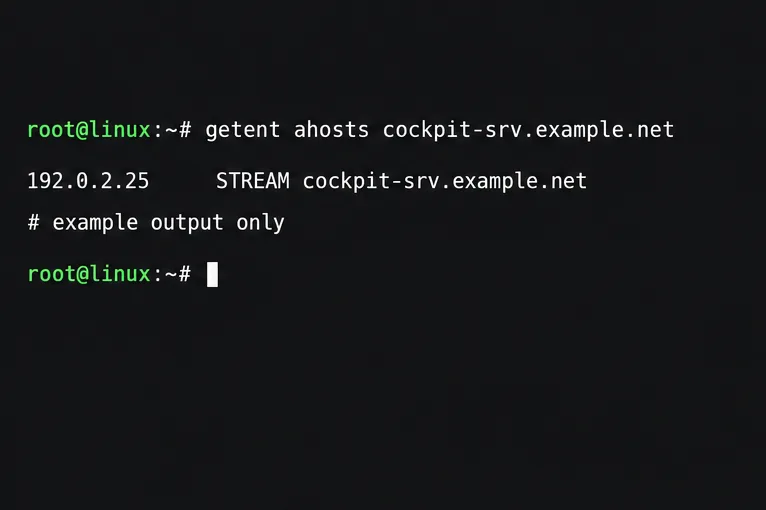
Начните с рабочей станции Майи. Убедитесь, что имя разрешается, затем проверьте конечную точку HTTPS с коротким таймаутом:
В примере результата DNS используется зарезервированный адрес документации; проверьте реальное имя хоста и адрес в вашей среде.
Если поиск имени не удается или возвращается устаревший адрес, исправьте запись DNS или DNS-резолвер клиента, прежде чем вносить изменения в Cockpit. Если curl сообщает об ошибке «соединение отклонено», хост ответил, но соединение на этом порту не было принято, или же брандмауэр активно его отклонил. Тайм-аут обычно указывает на потерю трафика, проблему маршрутизации или брандмауэр вышестоящего уровня. Если curl достигает TLS и сообщает о предупреждении о сертификате, сетевой трафик достиг Cockpit; проверьте сертификат, а не открывайте дополнительные порты.
Убедитесь, что Maya использует нужное имя хоста и сеть управления. TCP 9090 — это порт по умолчанию, но его можно настроить. Если прямой доступ ограничен, используйте утвержденный основной сервер Cockpit для доступа к резервному хосту по SSH, а не открывайте порт для всех пользователей.
2. Проверьте пакет и сокет на сервере.
Используйте SSH или локальную консоль, чтобы проверить установленный пакет Cockpit, сокет systemd и наличие прослушивания портов 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
Активное прослушивание cockpit.socketожидается даже тогда, когда сервис Cockpit, доступный по запросу, находится в режиме ожидания между сеансами работы браузера.
Cockpit использует активацию сокета systemd: cockpit.socketпринимает соединение от браузера и запускает веб-сервис при необходимости. Поэтому простой cockpit.serviceсам по себе не указывает на сбой. Если Cockpit установлен, но сокет неактивен, запустите и активируйте его:
sudo systemctl enable --now cockpit.socket
Если пакет отсутствует в SLES 16, SUSE описывает его установку с помощью команды sudo zypper in -t pattern cockpit`.`. Не следует предполагать, что этот шаблон доступен в репозиториях, настроенных для SLES 15 или другого релиза. Просмотрите сообщения сокета и службы с помощью команды:
Если сокет прослушивается локально, но Maya всё равно выдаёт ошибку таймаута, проверьте брандмауэр и маршрутизацию. Если он не прослушивается, исправьте ошибку пакета или сокета в журнале.
3. Предоставьте доступ через соответствующую зону брандмауэра.
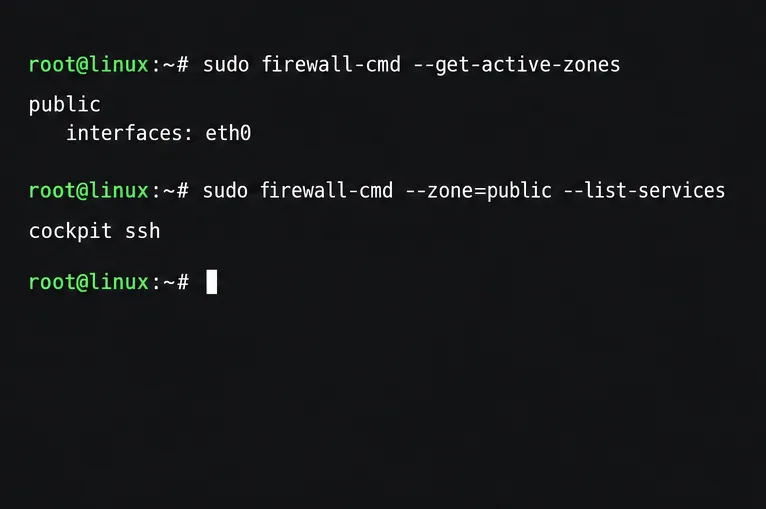
В SLES 16 с включенным firewalld сначала определите активную зону и проверьте список разрешенных для нее служб:
Перед изменением настроек брандмауэра хоста проверьте фактическую активную зону и ее службы; отображаемая общедоступная зона является лишь примером.
Замените ZONEна зону, прикрепленную к интерфейсу управления. Если Cockpit отсутствует, а эта зона предназначена для доверенного доступа администратора, добавьте службу Cockpit и перезагрузите правила:
Это правило распространяется на все источники, разрешенные в этой зоне, поэтому ограничьте зону управления сетью администратора. Также проверьте группы безопасности облака, списки контроля доступа сети, политику VPN и вышестоящие межсетевые экраны на наличие TCP 9090.
В руководстве SUSE по SLES 16 Cockpit также описаны процедуры обновления cockpit-selinux-policiesи перезапуска cockpit.socketв рамках настройки брандмауэра. Если вы используете SLES 16 и после выполнения шагов по настройке брандмауэра политика пакета/сокета или SELinux кажется несогласованной, используйте команды из соответствующего руководства SUSE:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
Не применяйте этот шаг пакета к другому релизу SLES без проверки инструкций по его использованию. Если прямой доступ к портам намеренно ограничен, используйте утвержденный основной хост Cockpit и подключайтесь к целевому серверу в качестве дополнительного сервера через SSH, а не расширяйте брандмауэр целевого сервера.
4. Устранить предупреждения TLS и отказы в авторизации.
Откройте Cockpit через HTTPS: https://cockpit-srv.example.net:9090. В SLES 16 Cockpit генерирует самоподписанный сертификат, если таковой не установлен. Предупреждение браузера о неизвестном издателе или несоответствии имени свидетельствует о проблеме доверия или идентификации TLS, а не о сбое TCP-соединения. Не отключайте проверку сертификатов в браузере в качестве постоянного решения.
Приведенная команда проверяет, какой сертификат будет использовать Cockpit; данная иллюстрация не претендует на получение результата проверки.
Проверьте сертификат, выбранный программой Cockpit, с помощью команды, описанной в документации SUSE:
SLES 16 загружает сертификаты из /etc/cockpit/ws-certs.d; соответствующий закрытый ключ использует то же базовое имя файла с .keyсуффиксом. Для управляемых серверов установите сертификат, альтернативное имя субъекта которого совпадает с именем хоста, введенным Maya, включите его промежуточную цепочку и сделайте центр сертификации, выдавший сертификат, доверенным для рабочей станции. Если curl обращается к службе, но сообщает о самоподписанном сертификате, исправьте доверие или разверните подходящий сертификат, вместо того чтобы менять настройки брандмауэра.
Cockpit использует обычные учетные данные сервера; отдельный пароль для Cockpit не требуется. В новых установках SLES rootвход по паролю по умолчанию отключен. Если Maya доходит до страницы входа, но не может войти как root, используйте авторизованную обычную учетную запись вместо включения входа по паролю root исключительно для устранения неполадок в Cockpit. Административные действия затем могут выполняться с использованием разрешенного пути доступа для этой учетной записи.
Проверьте полный путь
Перезагрузите HTTPS-адрес с рабочей станции Maya. Убедитесь, что DNS возвращает нужный сервер, TCP-порт 9090 доступен, сертификат совпадает и является доверенным, а авторизованная учетная запись может войти в систему. Если локальное прослушивание работает, но удаленный запрос истекает по таймауту, предоставьте сетевой команде оба адреса, порт и время тестирования.
Актуальная информация об установке, брандмауэре, сертификатах и аутентификации от SUSE содержится в руководстве администратора SLES 16.0 Cockpit , опубликованном 8 октября 2026 года. Общие сведения о работе HTTPS и сертификатов в разных версиях Cockpit см. в руководстве по SSL/TLS для Cockpit . Точная доступность пакетов и интеграция с брандмауэром зависят от конкретной версии.