Главная
» Как сделать
»
Настройка зашифрованного тома данных LUKS на SLES
Настройка зашифрованного тома данных LUKS на SLES
Для создания нового тома данных на SUSE Linux Enterprise Server используйте YaST Expert Partitioner, если хотите, чтобы SUSE создала зашифрованный раздел и конфигурацию его монтирования за один рабочий процесс. Используйте его, cryptsetupкогда вам нужна повторяемая настройка из командной строки, а также возможность управлять /etc/crypttab, /etc/fstab, и тестированием загрузки. Ни один из методов не шифрует существующий том без риска: создание LUKS на разделе перезаписывает его содержимое.
Данная инструкция соответствует документации SLES 15 SP7; в более старых пакетах обновлений могут быть другие требования. Область применения: новый раздел данных, не являющийся корневым, /bootили диск производственной базы данных без плана изменений. Перед началом работы необходимо создать резервную копию данных и подтвердить целевой раздел и пароль для восстановления.
Выберите метод и формат LUKS.
Выбор
Наилучший вариант
Главный компромисс
YaST Expert Partitioner
Один новый том данных на хосте SLES
Меньше ручных правок конфигурации; доступные параметры и метки зависят от установленного пакета обновлений SLES.
cryptsetup
Автоматизация или администратор, желающий получить явный контроль.
Перед перезагрузкой в рабочую среду необходимо самостоятельно настроить поведение разблокировки и монтирования и протестировать его.
LUKS1
Совместимость со старыми инструментами или системами.
Устаревший формат заголовка и меньшее количество слотов для клавиш, чем у LUKS2.
LUKS2
Новые развертывания, которые поддерживаются всем программным стеком.
Для работы YaST необходимо явно включить поддержку LUKS2; выбор PBKDF влияет на совместимость и использование памяти.
YaST поддерживает LUKS2 начиная с SLES 15 SP4, но SUSE помечает этот селектор как экспериментальный и требует явного включения. Не изменяйте параметры загрузки производственной системы только для того, чтобы сделать его доступным. Если используемый вами системный разделитель не поддерживает LUKS2, используйте проверенный способ через командную строку или доступный по умолчанию в YaST. LUKS2 имеет более новый заголовок, поддерживает до 32 ключей и меток и может использовать Argon2, который потребляет больше памяти. Выберите LUKS1 для совместимости со старыми инструментами; выбирайте LUKS2 только после проверки пакета обновлений, инструментов восстановления и резервных копий. Точные параметры см. в справочнике SUSE по YaST Expert Partitioner .
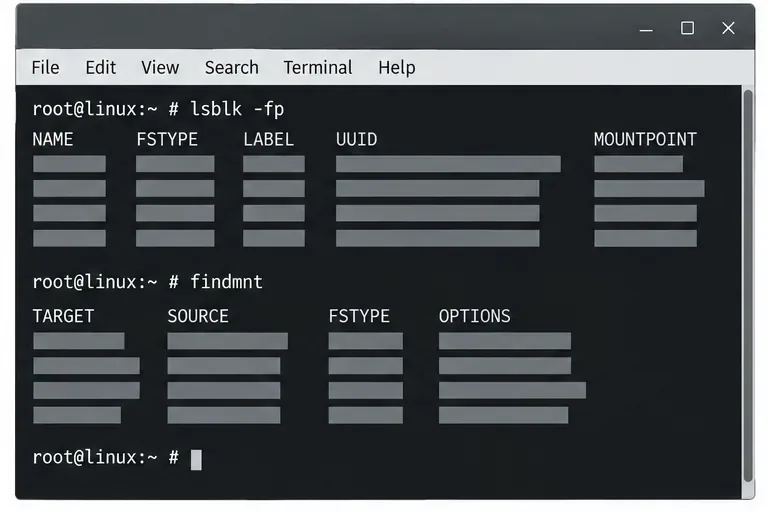
Начните с инвентаризации хранилища только для чтения, чтобы отличить нужный раздел данных от системного диска. Представленный в терминале вид является иллюстративным; он не отображает тестируемый сервер.
YaST: более простой в обслуживании вариант для одного тома.
Определите целевой диск. Запустите команды `yast` lsblk -fpи ` findmntyast`. Сопоставьте диск или раздел по стабильному идентификатору устройства, размеру, текущей файловой системе и точке монтирования. Убедитесь, что это выделенный, резервно скопированный целевой диск. Если он содержит необходимые данные, остановитесь; процесс шифрования YaST отформатирует выбранный раздел.
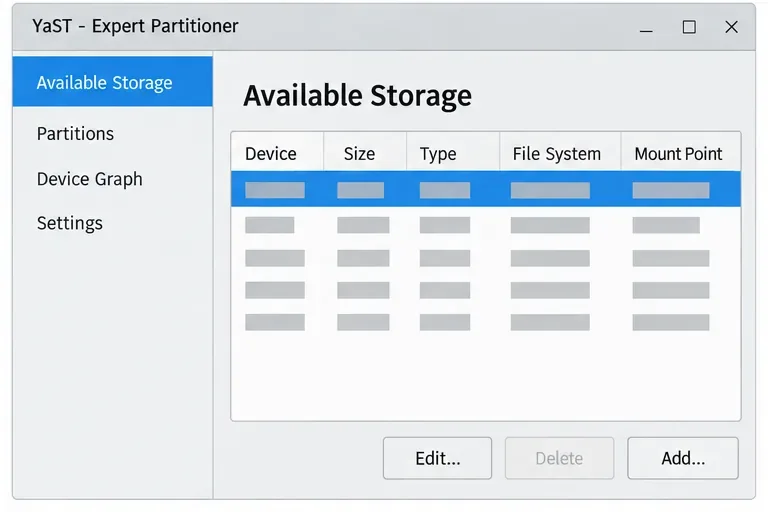
Откройте программу для работы с разделами диска. В Центре управления YaST выберите Система > Разделы диска . В разделе «Эксперт по разделам диска» выберите нужный диск, при необходимости создайте отдельный раздел или выберите существующий пустой раздел и нажмите «Редактировать» . Перед применением каких-либо изменений снова проверьте устройство и размер.
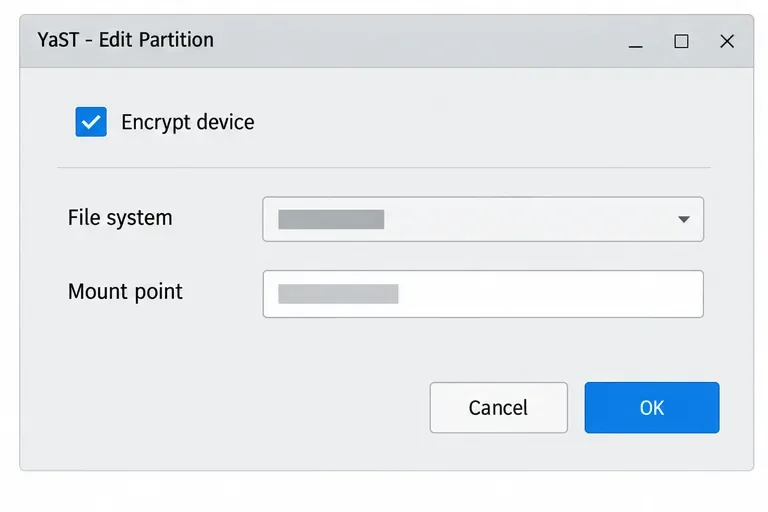
Включите шифрование и определите его использование. Выберите «Зашифровать устройство» , выберите файловую систему, например XFS или другую файловую систему, поддерживаемую вашей рабочей нагрузкой, и укажите точку монтирования. Выберите, следует ли монтировать том /etc/fstabпри запуске или он должен оставаться доступным для ручного монтирования. SUSE отмечает, что при появлении соответствующего запроса может потребоваться установка необходимого программного обеспечения для шифрования.
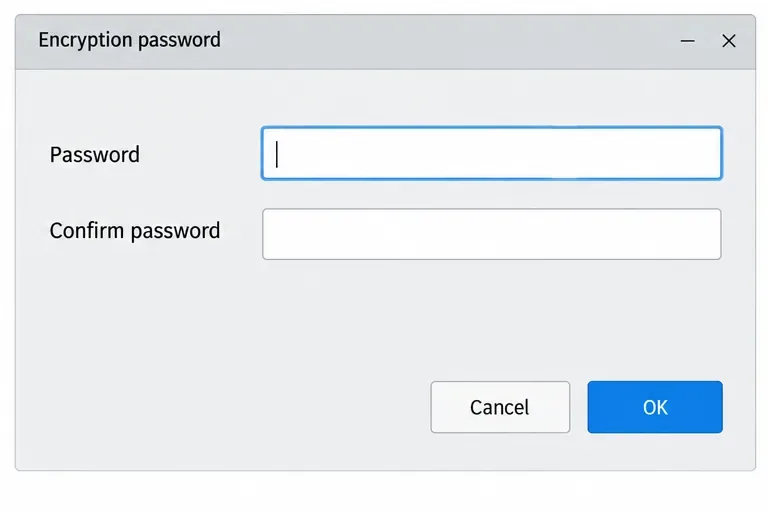
Выберите LUKS и установите парольную фразу. Введите и подтвердите надежную парольную фразу, затем завершите внесение изменений в YaST. Чтобы выбрать LUKS2 в YaST, сначала включите его экспериментальную поддержку, описанную в документации, в конфигурации YaST; в противном случае селектор метода шифрования может не появиться. Сохраните парольную фразу в утвержденном организацией процессе хранения секретов. Потеря пароля может сделать данные недоступными.
Перед открытием настроек разделов проверьте выбранное устройство в списке доступного хранилища YaST; значения намеренно не отображаются как реальные данные диска.YaST предоставляет доступ к настройкам шифрования, файловой системы и точек монтирования в редакторе разделов. Фактическая структура может отличаться в зависимости от версии SLES и режима установки.Введите пароль для доступа к тому дважды и сохраните его в течение утвержденного процесса восстановления; поля здесь пустые.
cryptsetupбольше контроля, больше ручной работы
Используйте этот альтернативный вариант только для нового, несмонтированного раздела, который вы проверили и резервно скопировали. Убедитесь, что cryptsetupон установлен с помощью cryptsetup --versionкоманды `sl`; если он отсутствует, используйте утвержденный репозиторий SLES и процесс создания пакетов вашей организации. Замените заполнитель подтвержденным стабильным путем в разделе `sl` /dev/disk/by-id/. Команда форматирования уничтожает данные на этом целевом разделе; никогда не запускайте ее для угаданного /dev/sdXимени. В руководстве SUSE по шифрованию SLES 15 SP7 объясняется рабочий процесс YaST и его ограничения.
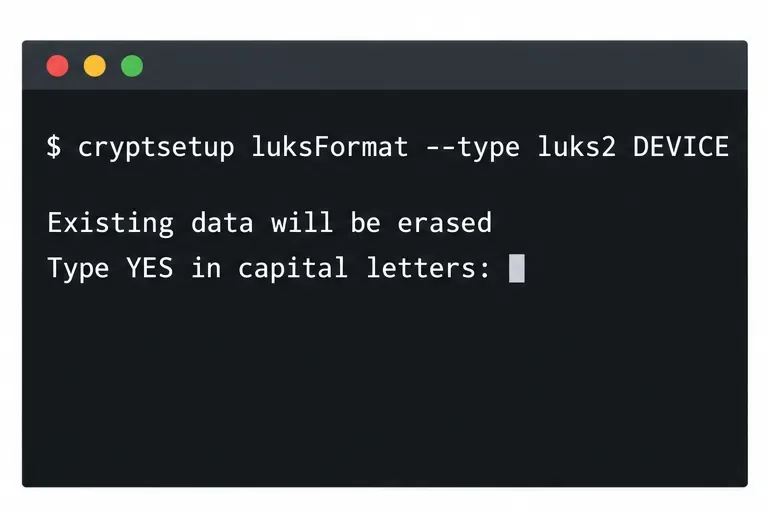
Создайте контейнер LUKS. В этом примере явно запрашивается LUKS2. Команда запросит парольную фразу и подтверждение; не указывайте парольную фразу в командной строке или скрипте.
luksFormatИнициализирует заголовок LUKS и перезаписывает существующее содержимое целевого устройства. Перед подтверждением проверьте идентификатор устройства.
Разблокируйте сопоставление. Имя сопоставления, указанное ниже, будет создано /dev/mapper/appdata_cryptпосле ввода парольной фразы.
sudo cryptsetup open "$DEVICE" appdata_crypt
При открытии контейнера LUKS запрашивается пароль, и при этом отображается подключенное устройство, пока контейнер разблокирован.
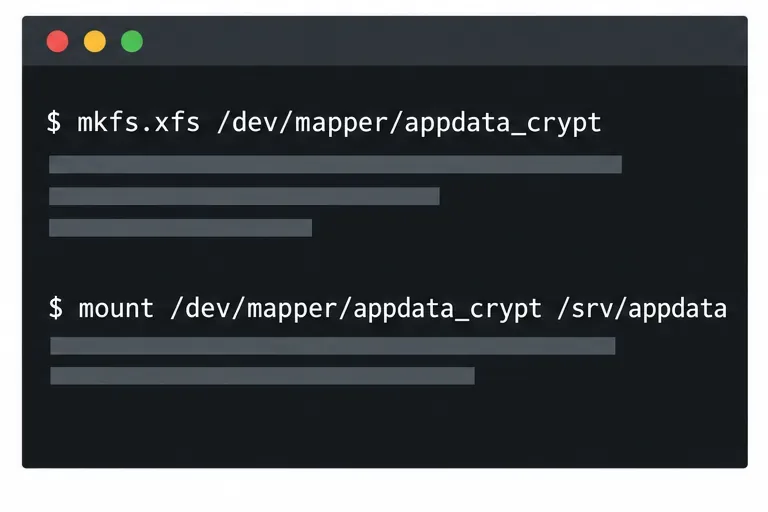
Создайте файловую систему и смонтируйте её. В этом примере используется XFS /srv/appdata. Создание файловой системы приводит к удалению данных на подключенном устройстве, поэтому запускайте её только на новом подключенном устройстве.
Отформатируйте и смонтируйте разблокированное устройство сопоставления, но никогда не монтируйте зашифрованный раздел, находящийся под ним.
Настройте поведение при запуске и проверьте. Для интерактивного запроса пароля при загрузке добавьте UUID LUKS в /etc/crypttabи укажите место монтирования маппера /etc/fstab. Получите UUID LUKS с помощью sudo cryptsetup luksUUID "$DEVICE", затем замените пример заполнителя в конфигурации:
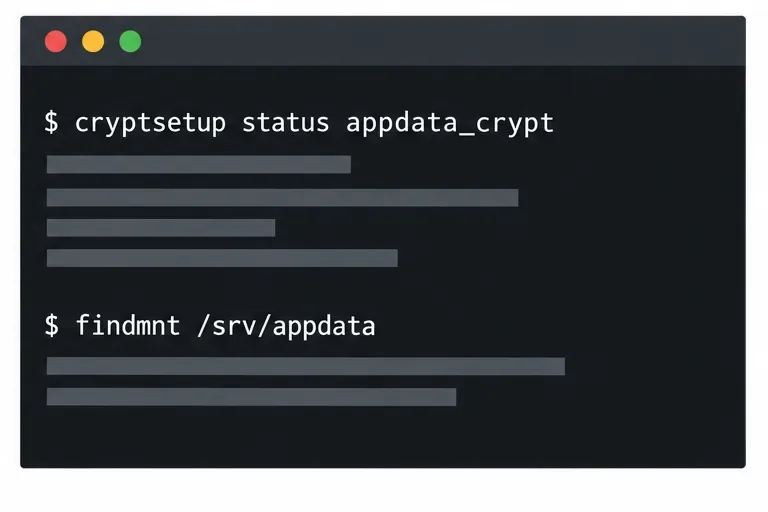
Проверьте сопоставление и монтирование перед перезагрузкой. Убедитесь, что cryptsetup status appdata_cryptотображается ожидаемое сопоставление, findmnt /srv/appdataXFS отображается по указанному пути, а также lsblk -fзашифрованный контейнер и сопоставленная файловая система. Если сервер работает без монитора, запрос пароля при загрузке может предотвратить автоматическое монтирование; не храните ключ в открытом виде на том же хосте. Для ключей, управляемых централизованно сервером, в документации SUSE по cryptctl описана отдельная архитектура сервера ключей со своими собственными требованиями к доступности, резервному копированию и доверию.
Убедитесь, что оба слоя открыты: отображение LUKS открыто, и файловая система смонтирована по пути, ожидаемому вашей службой.
Что защищает шифрование, а что нет
LUKS защищает данные на заблокированном устройстве, например, на диске, извлеченном из выключенного сервера. После монтирования доступ регулируется правами доступа хоста. Резервные копии шифруются отдельно, а резервная копия заголовка LUKS хранится вместе с защищенными материалами для восстановления. LUKS не защищает разблокированный том или скомпрометированную работающую систему.
Для одного тома данных SLES отдавайте предпочтение YaST, если доступный формат соответствует вашим требованиям. Используйте его cryptsetup, когда автоматизация оправдывает управление дополнительной конфигурацией. Перед возобновлением работы проверьте разблокировку, монтирование, доступ к приложениям и восстановление.