Разверните ownCloud на HTTPS с помощью Let's Encrypt и Nginx.

Выберите HTTP-01 или DNS-01, настройте обратный прокси-сервер ownCloud и убедитесь, что Certbot автоматически обновляет сертификаты HTTPS.
Примечание к текущей версии: в текущей документации ownCloud Classic 11.0 указан как стабильная версия, и говорится, что Classic 11 поддерживает только установку на основе Docker. Надежной точкой автоматизации для такого развертывания является задание cron на хосте, которое запускает скрипт из каталога проекта Docker Compose. Для стека на основе MariaDB скрипт кратковременно включает режим обслуживания, останавливает веб-сервис, экспортирует базу данных с помощью команды `docker export` mysqldump, проверяет сжатый файл и снова запускает ownCloud. ownCloud описывает режим обслуживания и дампы database-tool в рамках своей процедуры резервного копирования .
В этом примере используются официальные имена служб Compose owncloud. mariadbЕсли вы используете ownCloud Server 10.16, установку без Docker или PostgreSQL, используйте имена служб и команды, специфичные для данной базы данных, вместо копирования скрипта без изменений.
Выполняйте резервное копирование с хоста, на котором запущен Docker Compose, а не изнутри веб-контейнера ownCloud. В каталоге проекта Compose создайте файл параметров клиента, который клиент MariaDB сможет читать без указания пароля в скрипте резервного копирования или crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Введите учетную запись базы данных, используемую для создания дампов. Для официального примера стека пароль root для MariaDB уже настроен в среде развертывания; для производственной среды предпочтительнее использовать выделенную резервную учетную запись только с правами, необходимыми для вашей версии MariaDB.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Ограничьте доступ к файлу на хосте таким образом, чтобы его мог читать только администратор развертывания:
chmod 600 secrets/db-backup-client.cnf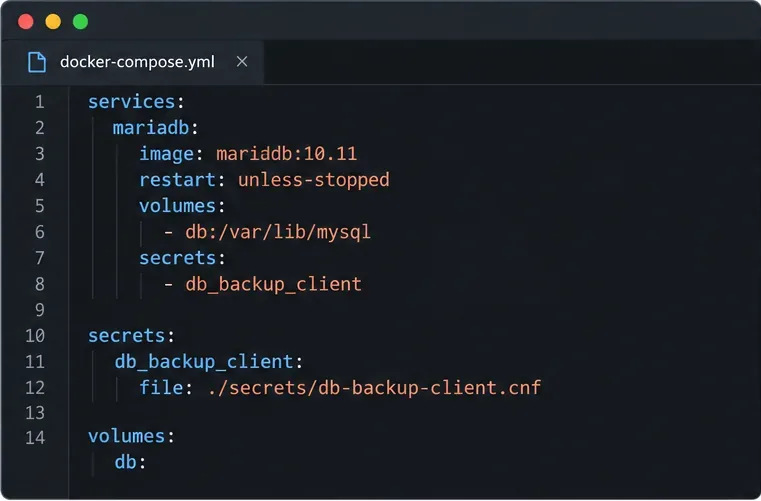
Подключите файл в качестве секрета Compose к службе MariaDB. Добавьте secretsзапись в существующую mariadbслужбу и объявите секрет на верхнем уровне. Сохраните все остальные настройки в вашем файле Compose:
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose делает этот файл доступным в контейнере MariaDB по адресу /run/secrets/db_backup_client. Пересоздайте или перезапустите эту службу, если ваша реализация Compose требует применения нового монтирования. Не используйте примеры паролей из документации в реальной установке.
Создайте /usr/local/sbin/owncloud-db-backupот имени root. Эта версия предполагает, что проект находится в /srv/owncloudотдельном каталоге на хосте, а дампы записываются в него. Измените оба пути в соответствии с вашим сервером. Режим обслуживания и остановка службы приложения создают кратковременное ночное прерывание, но предотвращают изменение данных веб-запросами во время экспорта. В случае сбоя команды происходит попытка перезапустить службу и отключить режим обслуживания.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT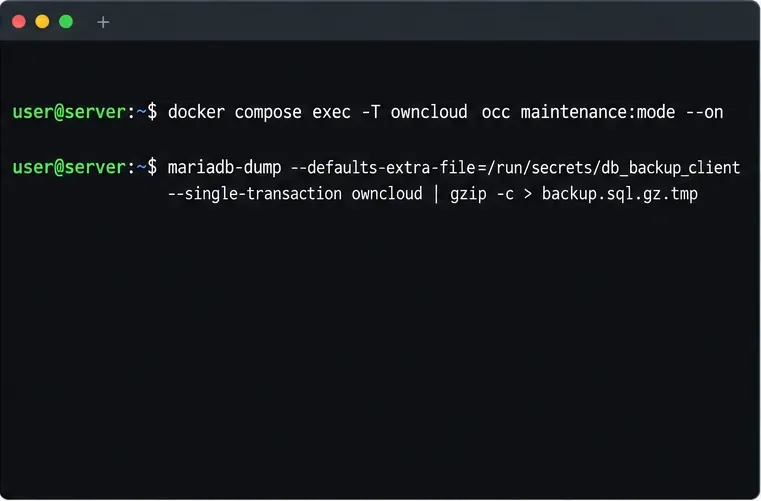
--single-transactionЭто параметр базы данных, используемый в примере резервного копирования MariaDB/MySQL от ownCloud. Временное имя файла предотвращает создание впечатление, что неполный дамп завершен; переименование файла gzip -tдолжно test -sбыть выполнено успешно. Блокировка предотвращает наложение медленного выполнения на следующее запланированное выполнение. Если в вашем проекте Compose используется другое имя базы данных, измените последний owncloudаргумент, чтобы он соответствовал ему.
Установите скрипт и сделайте его исполняемым, затем запустите его один раз вручную, прежде чем планировать его выполнение. Ручной запуск позволит вам проверить пути Compose, секретное монтирование, доступное дисковое пространство и восстановление в режиме обслуживания, а также просмотреть журналы.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Если процесс завершится успешно и ownCloud вернется к нормальной работе, откройте crontab пользователя root и добавьте ежедневное задание на 2:30 утра. Cron использует местный часовой пояс хоста; измените расписание на более спокойное время в вашей среде.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
Задача выполняется от имени root, поскольку ей необходимо управлять Docker, записывать данные в защищенный каталог резервного копирования и создавать файл блокировки. Скрипт и секрет базы данных должны быть доступны для чтения только администраторам. Настройте ротацию журналов и проверку оповещений или мониторинга на наличие ненулевых значений в результатах выполнения задачи; одних только логов cron недостаточно для подтверждения наличия работоспособной резервной копии.
После запуска вручную и еще раз после первого запланированного запуска убедитесь, что существует новый файл с меткой времени, что он непустой и проходит проверку целостности gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Успешное выполнение gzip -tподтверждает, что сжатый поток данных читаем; это не доказывает, что MariaDB может восстановить SQL-запросы или что восстановленный экземпляр ownCloud работает. Периодически восстанавливайте копию во временный промежуточный стек, используя инструкции по восстановлению ownCloud . Никогда не тестируйте, импортируя данные поверх рабочей базы данных.
Храните дампы базы данных вне проекта Compose и отправляйте зашифрованную копию в отдельное хранилище. Установите срок хранения в зависимости от потребностей восстановления и доступной емкости, а также отслеживайте целевое хранилище, чтобы оно не заполнялось незаметно. Дамп базы данных сам по себе не является полной резервной копией ownCloud: текущее руководство по восстановлению также требует наличия данных тома Docker, содержащих папки apps, config, и files, а также любых пользовательских файлов тем или отдельно расположенных ключей шифрования.
Если в вашей установке ownCloud используется PostgreSQL, переключитесь на документированный pg_dumpформат pg_restore; текущее руководство по серверу поддерживает MySQL/MariaDB и PostgreSQL для производственной среды. SQLite описан для ознакомительной версии, а не для производственной. Также обратите внимание, что в разделе ownCloud «Резервное копирование заданий Cron» речь идет о сохранении существующего www-datacrontab; он не создает повторяющийся дамп базы данных.
Выберите HTTP-01 или DNS-01, настройте обратный прокси-сервер ownCloud и убедитесь, что Certbot автоматически обновляет сертификаты HTTPS.
Перед развертыванием настройте вход в систему oCIS LDAP, согласуйте поиск пользователей и групп, а также проверьте настройки TLS и схемы.
Добавьте корзину Amazon S3 в ownCloud 10, подготовьте совместимые учетные данные и конечные точки, а также проверьте доступ, не путая монтирование с основным хранилищем.
Планируйте создание защищенных дампов MariaDB для сервера ownCloud, безопасно управляйте режимом обслуживания и проверяйте каждую резервную копию, прежде чем полагаться на нее.
Спланируйте миграцию с ownCloud 10 на oCIS, используя поддерживаемое приложение, упорядоченные команды, проверки подлинности и четкий список данных, требующих отдельной обработки.
Замените логотипы ownCloud Classic 10 и настройте цвета веб-интерфейса с помощью тематического приложения, избегая при этом проблем, связанных с обновлением и проверкой целостности.
Назначайте новым пользователям ownCloud Infinite Scale ограничения на объем хранилища в байтах в зависимости от роли, используя пример файла proxy.yaml и контрольный список для безопасной проверки.
Восстановите синхронизацию ownCloud на рабочем столе, проверив имя хоста сервера, цепочку сертификатов, доверие к частному центру сертификации и проблемы с порталом авторизации, не отключая проверку TLS.
Используйте отчет о недействительных файлах, чтобы выявить несоответствия в основных файлах или сигнатурах приложений, восстановить правильные файлы выпуска и безопасно проверить целостность.
Разверните ownCloud Infinite Scale, используя официальный пример Compose, настройте домены и постоянное хранилище, затем проверьте TLS, контейнеры и первый вход в систему.


