Разверните ownCloud на HTTPS с помощью Let's Encrypt и Nginx.

Выберите HTTP-01 или DNS-01, настройте обратный прокси-сервер ownCloud и убедитесь, что Certbot автоматически обновляет сертификаты HTTPS.
Завершите TLS-соединение на обратном прокси-сервере перед ownCloud Server, затем используйте Certbot для получения и обновления сертификата Let's Encrypt. Для одного публичного имени хоста Nginx с проверкой HTTP-01 обычно является самым простым вариантом, если прокси-сервер может принимать входящие соединения на порту 80. Если порт 80 не может быть открыт или вам нужен сертификат с подстановочным знаком, используйте DNS-01 с автоматической интеграцией DNS.
В этой статье рассматривается ownCloud Classic Server 11 в Docker с Nginx на том же хосте Linux. Текущая документация ownCloud направляет TLS на прокси-сервер. В приведенных примерах интерфейса используется имя хоста-заполнитель; замените его своим.
Если у вас уже есть прокси-сервер, завершающий TLS-соединение, используйте его для управления сертификатами, вместо добавления еще одного прокси. Плагин Certbot для Nginx получает сертификат и редактирует виртуальный хост, но изменяет конфигурацию Nginx. Если вы предпочитаете управлять этой конфигурацией самостоятельно, используйте режим Certbot только с сертификатами и вручную укажите пути к сертификатам в вашем прокси.
| Выбор | Наилучший вариант | Главный компромисс |
|---|---|---|
| HTTP-01 с Nginx и Certbot | Общедоступное имя хоста с доступным входящим TCP-трафиком 80. | Простой интерфейс, не требующий секретов для DNS API; зависит от корректной общедоступной DNS-записи и доступности порта 80. Не может выдавать сертификаты с подстановочными знаками. |
| DNS-01 с плагином DNS-провайдера | Порт 80 закрыт, сервис является частным или вам требуется подстановочный знак. | Работает без публичной проверки подлинности в интернете, но для автоматического продления требуется доступ к DNS API. Используйте учетные данные с узкой областью действия и защитите их. |
| Интеграция ACME с существующим прокси-сервером | Прокси-сервер уже управляет сертификатами для других сайтов. | Меньше подвижных частей; поведение при обновлении и конфигурация специфичны для данного прокси-сервера. |
Дополнительный профиль tlsserver от Let's Encrypt начал выдавать 45-дневные сертификаты 13 мая 2026 года; срок действия стандартных классических сертификатов остается 90-дневным до перехода на 64-дневный 10 февраля 2027 года. Certbot часто назначает время продления; проверьте свой сертификат.
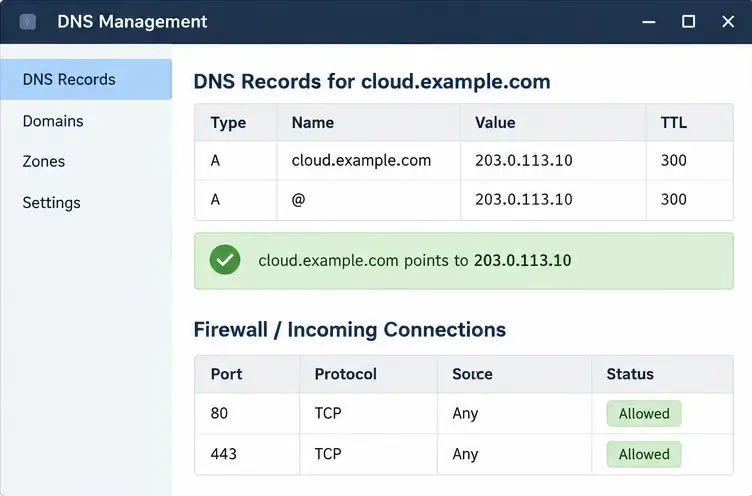
cloud.example.comуказывающую на публичный IPv4-адрес сервера. Добавьте запись AAAA только в том случае, если IPv6 корректно достигает того же прокси-сервера. Разрешите входящие TCP-соединения 80 для проверки HTTP-01 и TCP-соединения 443 для HTTPS-соединений пользователей как в брандмауэре хоста, так и в любом облачном брандмауэре или маршрутизаторе. Проверьте DNS извне вашей сети..envфайле Compose замените пример имени хоста и установите соответствующие значения:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPЭто заполнитель: используйте адрес, который ownCloud фактически видит для прокси, а не предполагаемый адрес замыкания. Сетевые настройки Docker изменяют исходный адрес, который видит ownCloud. Доверяйте только адресу прокси или наименьшему необходимому набору; широкое доверие позволяет клиентам подделывать пересылаемую информацию. В официальном примере Compose ownCloud публикуется на порту 8080; привязка хоста к замыканию предотвращает доступ HTTP-слушателя приложения к публичному интерфейсу, если предоставленное сопоставление портов использует ${HTTP_PORT}:8080. Если ваш Nginx находится в контейнере, используйте частную общую сеть Docker и ее адрес службы вместо этого примера хост-замыкание.
Сохраните существующие настройки базы данных, Redis и томов. После редактирования файла создайте заново службу ownCloud, чтобы она считывала обновленную среду: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Включите сайт, используя конфигурацию Nginx вашего дистрибутива, затем проверьте и перезагрузите Nginx с помощью команд ` sudo nginx -tng` и `ng` sudo systemctl reload nginx. Пути включения сайта различаются в зависимости от дистрибутива. Обеспечьте доступность HTTP-запроса ACME; не добавляйте шлюз аутентификации или правило перенаправления перед путем запроса при выдаче сертификата.
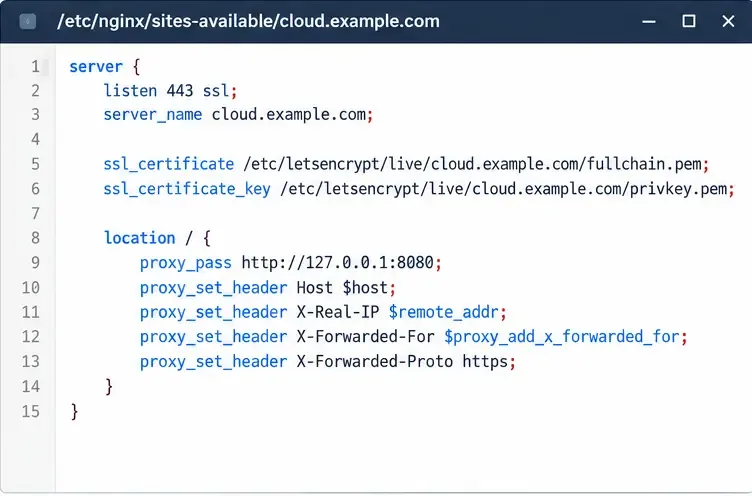
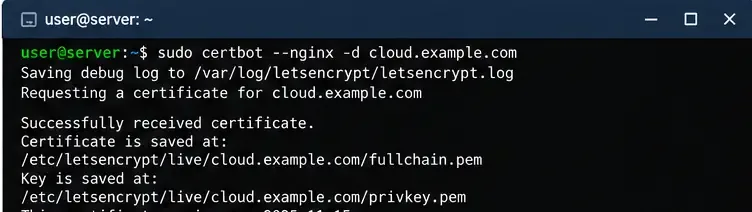
sudo certbot --nginx -d cloud.example.com --redirectУстановщик Nginx от Certbot получает сертификат и настраивает HTTPS и перенаправление HTTP на HTTPS. Перед принятием изменений в Nginx проверьте их. Если вы хотите, чтобы Certbot выдал сертификат без редактирования Nginx, используйте команду `npm install` sudo certbot certonly --nginx -d cloud.example.com, затем вручную настройте виртуальный хост TLS с полученными fullchain.pemпутями privkey.pemи перезагрузите Nginx. Никогда не публикуйте и не вставляйте файл закрытого ключа.
Откройте приложение https://cloud.example.comиз внешней сети. Убедитесь, что браузер сообщает о наличии действительного сертификата, ownCloud загружается без зацикливания перенаправлений, а сгенерированные ссылки используют HTTPS. Если ownCloud сообщает о недоверенном домене или создает HTTP-ссылки, проверьте OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, и адрес доверенного прокси-сервера.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Успешный тестовый запуск проверяет путь обновления без замены действующего сертификата. Установщик Nginx должен развернуть обновленные сертификаты через свою интеграцию обновления; если вы используете режим только сертификата или корневой каталог веб-сервера, убедитесь, что ваша настройка обновления перезагружает Nginx после успешного обновления. Certbot описывает механизмы развертывания для обновления с этой целью. Проверьте планировщик еще раз после установки или миграции и получайте оповещения о сбоях обновления, вместо того чтобы полагаться на ручное обновление.
Для DNS-01 используйте плагин, описанный для вашего DNS-провайдера, создайте токен API, ограниченный записями, которые он должен изменять, и протестируйте автоматическое продление с помощью того же тестового запуска Certbot. Let's Encrypt отмечает, что DNS-01 поддерживает имена с подстановочными знаками и службы, которые не являются общедоступными, но предупреждает, что широкие учетные данные DNS на веб-сервере увеличивают последствия взлома.
Подробную информацию о конкретной версии см. в руководстве по установке Docker для ownCloud Server 11 , а также в справочнике по настройке обратного прокси и переменным среды . Информацию о вариантах проверки и продления сертификатов см. в документации Let's Encrypt , графике срока действия сертификатов и инструкциях Certbot для вашей операционной системы .
Выберите HTTP-01 или DNS-01, настройте обратный прокси-сервер ownCloud и убедитесь, что Certbot автоматически обновляет сертификаты HTTPS.
Перед развертыванием настройте вход в систему oCIS LDAP, согласуйте поиск пользователей и групп, а также проверьте настройки TLS и схемы.
Добавьте корзину Amazon S3 в ownCloud 10, подготовьте совместимые учетные данные и конечные точки, а также проверьте доступ, не путая монтирование с основным хранилищем.
Планируйте создание защищенных дампов MariaDB для сервера ownCloud, безопасно управляйте режимом обслуживания и проверяйте каждую резервную копию, прежде чем полагаться на нее.
Спланируйте миграцию с ownCloud 10 на oCIS, используя поддерживаемое приложение, упорядоченные команды, проверки подлинности и четкий список данных, требующих отдельной обработки.
Замените логотипы ownCloud Classic 10 и настройте цвета веб-интерфейса с помощью тематического приложения, избегая при этом проблем, связанных с обновлением и проверкой целостности.
Назначайте новым пользователям ownCloud Infinite Scale ограничения на объем хранилища в байтах в зависимости от роли, используя пример файла proxy.yaml и контрольный список для безопасной проверки.
Восстановите синхронизацию ownCloud на рабочем столе, проверив имя хоста сервера, цепочку сертификатов, доверие к частному центру сертификации и проблемы с порталом авторизации, не отключая проверку TLS.
Используйте отчет о недействительных файлах, чтобы выявить несоответствия в основных файлах или сигнатурах приложений, восстановить правильные файлы выпуска и безопасно проверить целостность.
Разверните ownCloud Infinite Scale, используя официальный пример Compose, настройте домены и постоянное хранилище, затем проверьте TLS, контейнеры и первый вход в систему.



