Главная
» Как сделать
»
Устраните ошибки сертификата синхронизации ownCloud на уровне источника TLS.
Устраните ошибки сертификата синхронизации ownCloud на уровне источника TLS.
Устраните ошибку синхронизации сертификата ownCloud Desktop, исправив TLS-сертификат, предоставленный сервером, или установив сертификат доверенного частного центра сертификации, выдавшего его. Сначала убедитесь, что сертификат действителен для конкретного имени хоста сервера и включает в себя промежуточную цепочку; не отключайте проверку сертификатов и не игнорируйте необъяснимые предупреждения.
Перед внесением каких-либо изменений проверьте версию клиента. По состоянию на октябрь 2026 года в примечаниях к выпуску ownCloud указаны версии Desktop App 7.1.0 и 6.0.3: серия 7.x поддерживает только Infinite Scale, в то время как ownCloud Server Classic 10 или 11 требует версии 6.x. В тех же примечаниях поясняется, что использование портала авторизации может вызвать несоответствие сертификатов и приостановить синхронизацию. См. примечания к выпуску ownCloud Desktop App .
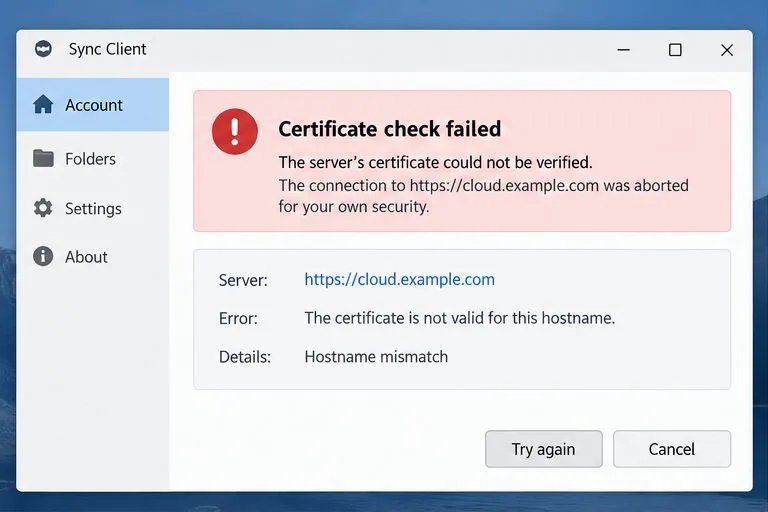
Учетная запись синхронизации, аналогичная ownCloud, сообщает об ошибке проверки сертификата для cloud.example.com. Используйте точный адрес сервера, указанный при проверке сертификата.
1. Проверьте URL-адрес и определите ошибку сертификата.
Сравните URL-адрес сервера, отображаемый в настольном приложении ownCloud, с адресом, который работает в вашем браузере. Используйте то же имя хоста и путь. Браузер иногда может автоматически получить отсутствующий промежуточный сертификат, в то время как настольный клиент этого сделать не может.
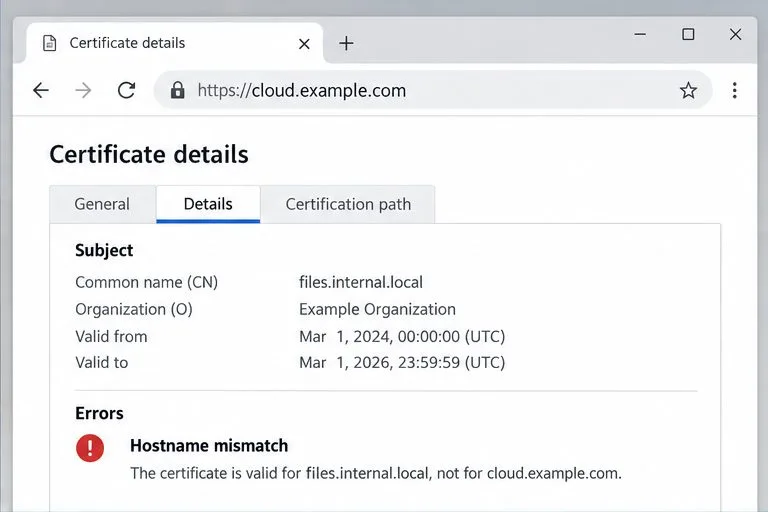
Проверьте сведения о сертификате и убедитесь, что его альтернативное имя субъекта (SAN) — имена хостов, которые он охватывает, — включает в себя введенное вами имя хоста. Сертификат для files.internal.localне охватывает cloud.example.comтолько потому, что оба имени достигают одного сервера. Проверьте даты действия и издателя, а также проверьте время на компьютере; неправильная локальная дата может привести к тому, что действительный сертификат будет отображаться как просроченный или еще недействительный.
Если браузер также сообщает об ошибке или несколько устройств выходят из строя, вероятная причина неисправности — сервер или обратный прокси-сервер. Если неисправен только один компьютер, проверьте его хранилище доверенных сертификатов, часы, прокси-сервер и версию клиента. В руководстве по устранению неполадок настольных приложений ownCloud рекомендуется подтвердить доступ к браузеру и проверить URL-адрес сервера или прокси-сервера, если настольные клиенты не могут подключиться.
Сертификат указывает на files.internal.local, но запрашиваемый сервер — cloud.example.com. Это несоответствие имен хостов требует исправления сертификата сервера.
2. Восстановите сертификат сервера и цепочку сертификатов.
Попросите администратора сервера установить сертификат, в SAN которого содержится открытое имя хоста, вводимое пользователями, даты которого актуальны, а закрытый ключ совпадает с сертификатом. Сертификат может шифровать соединение и при этом не пройти проверку подлинности, если его имя хоста неверно или невозможно проверить его издателя.
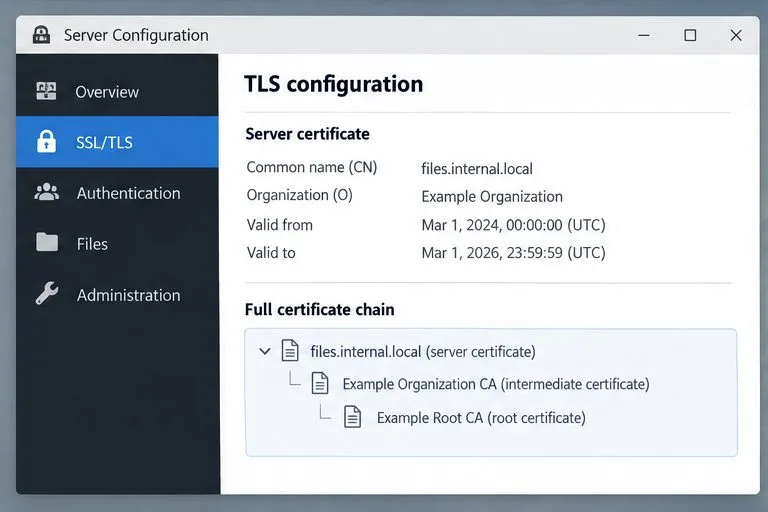
HTTPS-точка должна предоставлять сертификат сервера и необходимые промежуточные сертификаты центра сертификации в указанном порядке. Обычно она не должна отправлять корневой сертификат центра сертификации; клиенты должны уже доверять этому корневому сертификату. Проверьте обратный прокси-сервер или балансировщик нагрузки, который завершает HTTPS-соединение, а не только хост ownCloud. Прокси-сервер может по-прежнему предоставлять старую или неполную цепочку сертификатов после обновления файлов бэкэнда.
Для быстрой диагностики машины с OpenSSL выполните следующую команду, заменив пример имени хоста:
-servernameОтправляет имя хоста для индикации имени сервера (Server Name Indication), когда один сервер размещает несколько сайтов TLS. Просмотрите цепочку и результат проверки: ошибка издателя указывает на отсутствие промежуточного или недоверенного центра сертификации; ошибка имени хоста или даты требует исправления сертификата или URL-адреса. Проверяется только конечная точка, доступная с данного компьютера и по сетевому пути. См. справочник OpenSSLs_client .
В окне конфигурации TLS отображается сертификат сервера, а также цепочка его промежуточных и корневых сертификатов. Веб-сервер должен отправить необходимые промежуточные сертификаты.
3. Доверяйте частному центру сертификации только тогда, когда это необходимо.
Если ваша организация использует частный центр сертификации (ЦС), получите его корневой сертификат через аутентифицированный канал и подтвердите его отпечаток у администратора. Установите этот сертификат ЦС — а не закрытый ключ сервера — в хранилище доверенных сертификатов операционной системы, затем перезапустите клиент ownCloud. В Debian или Ubuntu администратор может разместить сертификат ЦС в формате PEM с расширением .crtи /usr/local/share/ca-certificates/запустить команду sudo update-ca-certificates. На других платформах используются другие инструменты для работы с хранилищем доверенных сертификатов.
Поведение TLS может различаться в зависимости от сборки клиента и платформы. В документации Qt указано, что в конфигурации TLS по умолчанию используется список системных центров сертификации (CA), но не каждый пакет обязательно настроен одинаково. Если добавление CA не помогает, попросите администратора проверить пакет клиента и журналы; никогда не импортируйте сертификат из предупреждения браузера о непроверенном сертификате. См. документацию Qt по настройке сертификатов CA. В разделе часто задаваемых вопросов (FAQ) ownCloud по самоподписанным SSL-сертификатам администраторам рекомендуется обратиться к рекомендациям по безопасности; в нем не рекомендуется ослаблять обычную проверку клиента.
Самоподписанный серверный сертификат отличается от сертификата, выданного доверенным частным центром сертификации (ЦС). Если используется частный ЦС, распространяйте и доверяйте корневому сертификату ЦС через контролируемый канал, а затем предоставляйте серверный сертификат, соответствующий имени хоста и подписанный этим ЦС. Избегайте использования запроса на изменение сертификата в качестве стандартного обходного пути: это может приучить пользователей одобрять поддельный сертификат во время атаки типа «человек посередине».
4. Исключите использование портала авторизации или прокси-сервера для перехвата данных.
Если сбой происходит только в общедоступных сетях Wi-Fi, гостиничных сетях или недавно измененной корпоративной сети, откройте браузер и сначала пройдите страницу входа в сеть. Портал авторизации перехватывает запросы до входа в систему и может отображать сертификат, не принадлежащий имени хоста ownCloud. В примечаниях к выпуску ownCloud прямо указано, что синхронизация может быть приостановлена, если портал авторизации вызывает несоответствие сертификатов, и должна возобновиться после очистки портала.
На управляемом рабочем устройстве прокси-сервер проверки HTTPS может заменить сертификат сервера сертификатом, подписанным центром сертификации организации. Уточните у ИТ-специалиста, является ли это ожидаемым действием и установлен ли утвержденный центр сертификации для клиентского приложения. Не следует обходить проверку для обеспечения работы синхронизации; конфигурацию прокси-сервера или доверия должен исправить администратор.
Проверьте исправление
Закройте и снова откройте клиент, убедитесь, что учетная запись подключается к точному HTTPS-адресу, и дождитесь сообщения о завершении синхронизации. Создайте небольшой тестовый файл в папке синхронизации и убедитесь, что он отображается в веб-интерфейсе, затем проверьте журнал клиента на наличие повторяющихся сообщений о проверке TLS. Если ошибка сертификата сохраняется, отправьте администратору точное имя хоста, версию клиента, операционную систему, время сбоя и конкретную ошибку сертификата — никогда не отправляйте пароли или закрытые ключи. Если веб-интерфейс ownCloud работает, но все совместимые настольные приложения по-прежнему не работают, предоставьте URL-адрес сервера и диагностический вывод TLS, чтобы администратор мог исследовать прокси-сервер или цепочку сертификатов.
После устранения проблемы с сертификатом учетная запись синхронизации рабочего стола подключена, и файлы отчетов актуальны.