Главная
» Как сделать
»
Установите надежный пароль для административной консоли Collabora.
Установите надежный пароль для административной консоли Collabora.
Установите пароль для онлайн-консоли администратора Collabora в соответствии с тем, как развернут ваш сервер: для образа Docker CODE настройте его usernameпеременные passwordсреды; для установки пакета Linux выполните команду coolconfig set-admin-password. Затем перезапустите или пересоздайте службу и войдите на страницу администратора, чтобы подтвердить работоспособность новых учетных данных.
Административная консоль использует собственную форму входа; ее учетные данные не связаны с вашей учетной записью на платформе документов.
Узнайте, какой пароль вы меняете.
Административная консоль — это страница управления сервисами Collabora Online. Она отделена от учетной записи администратора Nextcloud или другой платформы хранения данных, и изменение ее пароля не влияет на учетные данные пользователей документов или учетные данные, используемые вашей платформой для подключения к Collabora. В установках на основе Docker и пакетов также используются разные процессы настройки, поэтому определите свою конфигурацию перед внесением каких-либо изменений.
Для CODE в Docker Collabora использует документацию usernameи passwordнастройки среды контейнера. Для установок на основе пакетов инструмент настройки Collabora позволяет интерактивно установить пароль администратора. В текущем справочнике по настройке прямое использование этой admin_console.passwordнастройки отмечено как устаревшее на большинстве платформ и рекомендуется использовать PAM или coolconfigчто-то подобное. См. документацию по образу CODE Docker от Collabora и справочник по настройке Collabora .
Подготовьтесь перед изменением учетных данных.
Уточните имя хоста, имя контейнера или службы, а также работает ли Collabora в Docker или в виде пакета Linux. Если у вас несколько экземпляров, укажите, какой из них обслуживает ваших пользователей.
Выберите уникальный пароль и сохраните его в менеджере паролей или хранилище секретов развертывания. Не используйте пример пароля из обучающего руководства.
Если вы управляете Docker Compose, создайте резервную копию или зафиксируйте файл Compose, не фиксируя при этом секретный ключ. Ограничьте доступ к файлу, содержащему секретный ключ; переменные среды по-прежнему будут видны администраторам, которые могут проверять контейнер.
Разместите административную панель за обычными средствами контроля доступа. Надежный пароль полезен, но он не заменяет ограничение доступа к странице администрирования.
Установите пароль для контейнера Docker CODE.
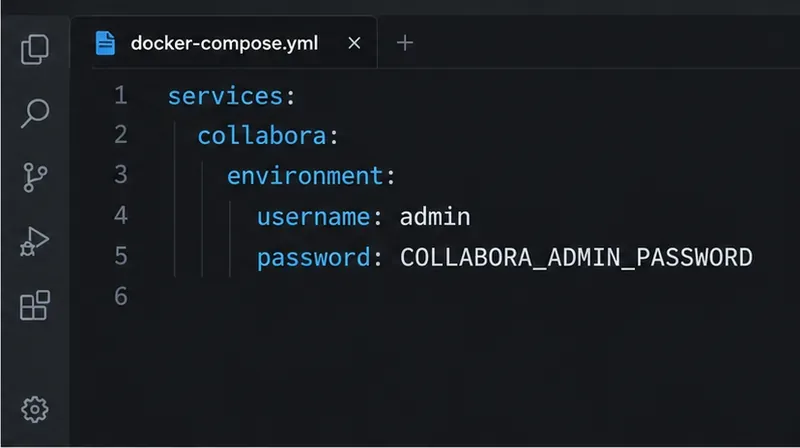
В сервисе Compose для Collabora установите указанные usernameпеременные password. В этом примере пароль считывается из локального .envфайла, а не помещается непосредственно в файл Compose:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
В той же директории проекта поместите секретный ключ в .env:
Замените указанное значение своим реальным паролем и не добавляйте изменения .envв общий репозиторий. Если служба Compose уже существует, изменение её среды на диске не повлияет на среду запущенного контейнера. Создайте эту службу заново, чтобы новые настройки вступили в силу:
docker compose up -d --force-recreate collabora
Используйте фактическое имя вашей службы Compose, если оно отличается collabora. Это перезапустит контейнер Collabora; ваши документы не будут удалены, поскольку они хранятся на подключенной платформе. Если ваше развертывание управляется Kubernetes, Helm или другой плоскостью управления, измените соответствующий секрет или значения там и примените обычный процесс развертывания, а не редактируйте работающий контейнер вручную.
Для развертывания с помощью Compose разместите учетные данные в среде службы Collabora, а секретный ключ храните вне общего YAML-файла.
Установите пароль при установке пакета Linux.
На сервере, где Collabora была установлена в качестве системного пакета, запустите инструмент настройки:
sudo coolconfig set-admin-password
Инструмент запросит новый пароль, поэтому вам не нужно указывать его в команде оболочки. Введите его в командной строке и повторите, если потребуется. Затем перезапустите службу, чтобы загрузить обновленную конфигурацию:
sudo systemctl restart coolwsd
В текущем примере установки Nextcloud в Ubuntu также используется coolconfig set-admin-passwordперезапуск coolwsdпосле настройки. Точный пакет и менеджер служб могут отличаться в других дистрибутивах; обратитесь к инструкциям по установке Collabora в вашем дистрибутиве, если команда или имя службы недоступны. Пример Nextcloud описан в руководстве по установке Ubuntu 24.04 .
В рабочем процессе, основанном на использовании пакетов, запрашивается новый пароль без указания его в самой команде.
Войдите в систему и проверьте результат.
Откройте консоль администратора хоста Collabora, обычно расположенную по адресу https://collabora.example.com/browser/dist/admin/admin.html, заменив в примере host на публичный URL-адрес вашего сервера. Войдите в систему, используя настроенное имя пользователя администратора и новый пароль. Успешный вход в систему подтверждает, что консоль принимает учетные данные; сам по себе он не проверяет работоспособность редактирования документов или соединения WOPI.
Если вход в Docker не удается, убедитесь, что вы отредактировали проект Compose, фактически обслуживающий этот URL, что имя переменной точно соответствует usernameили password, и что вы пересоздали контейнер после внесения изменений.
Если после обновления пакета не удается войти в систему, убедитесь, что coolwsdперезапуск прошел успешно и что браузер подключается к нужному серверу. Проверьте журналы службы на наличие ошибок конфигурации, не копируя секреты в сообщение службы поддержки.
Если вы включили аутентификацию PAM, настроенные admin_console.usernameзначения admin_console.passwordбудут проигнорированы. Вместо этого используйте учетную запись и пароль PAM, настроенные для хоста; изменение переменных среды CODE Docker не отменит PAM.
Если вход в систему работает, но страница администратора не загружается, проверьте маршруты и политику доступа Collabora на обратном прокси-сервере. Проблема с прокси-сервером или сетью отличается от отклоненного пароля.
После перезапуска или создания нового контейнера проверьте новые учетные данные в консоли администратора на соответствующем хосте Collabora.
Распространенные ошибки, которых следует избегать
Не путайте пароль консоли администратора с паролем администратора Nextcloud и не вставляйте секрет в команду, если docker run -e password=...история командной строки или проверка процессов могут его раскрыть. Для развертывания Compose храните секрет в защищенном файле среды или в доступном менеджере секретов и ограничьте доступ к хосту Docker. Также избегайте coolwsd.xmlпрямого редактирования: Collabora определяет устаревшую настройку пароля как неактуальную на большинстве платформ.
Если после выполнения всех необходимых действий вам не удается войти в систему, сначала подтвердите тип экземпляра и режим аутентификации, а затем убедитесь, что новая конфигурация действительно была применена. Такая последовательность действий позволяет отличить устаревший контейнер или неправильный хост от опечатки в пароле и определить, с чего начать дальнейшее расследование.