Главная
» Как сделать
»
Пошаговое руководство по усилению безопасности Debian 12 для соответствия требованиям CIS.
Пошаговое руководство по усилению безопасности Debian 12 для соответствия требованиям CIS.
Краткий ответ: для повышения безопасности Debian 12 выберите соответствующую версию бенчмарка CIS и профиль рабочей станции, примените его рекомендации в восстанавливаемой тестовой среде, а затем соберите доказательства для каждого элемента управления. Несколько команд оболочки не могут подтвердить соответствие машины стандартам CIS. Важны версия бенчмарка, профиль, область действия, исключения и метод проверки.
Показательный сценарий: представьте себе администратора по имени Майя, подготавливающую рабочий стол Debian 12 для внутренней работы офиса. Это гипотетический пример, а не зарегистрированное развертывание или тест. Майе нужен надежный базовый уровень, чтобы случайно не заблокировать себе доступ или не нарушить работу функций рабочего стола. Та же последовательность решений помогает администраторам адаптировать бенчмарк к реальной рабочей станции.
Какой стандарт CIS и какой профиль следует использовать?
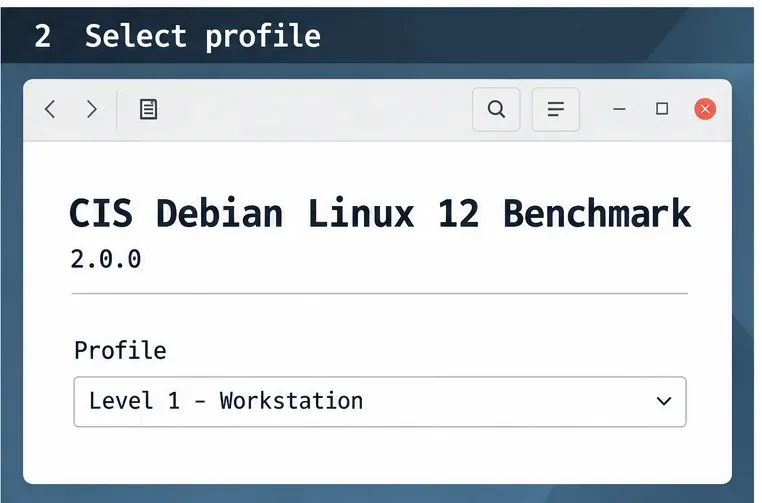
Начните с точного эталонного теста, а не с общего контрольного списка «усиления безопасности Debian». По состоянию на 9 октября 2026 года CIS указывает CIS Debian Linux 12 Benchmark v2.0.0 . Загрузите официальный документ и запишите его версию и данные о публикации; будущие обновления могут изменить рекомендации. CIS заявляет, что PDF-файлы с эталонными тестами доступны бесплатно для некоммерческого использования, в то время как для некоторых инструментов оценки и сборочных комплектов требуется членство. Перед выбором материалов для оценки проверьте текущую страницу эталонных тестов CIS Debian Linux .
Выберите профиль, соответствующий способу использования компьютера и требуемым параметрам. Если текущий бенчмарк Debian 12 предлагает профиль для рабочих станций, изучите этот профиль для настольных компьютеров; не следует предполагать, что серверные элементы управления подходят для графической конечной точки. Если ваша организация использует другой профиль или адаптированную базовую конфигурацию, следуйте этому требованию и задокументируйте соответствие. Майя сначала должна записать версию бенчмарка и выбранный профиль для рабочих станций в свой запрос на изменение, а не применять все рекомендации без разбора.
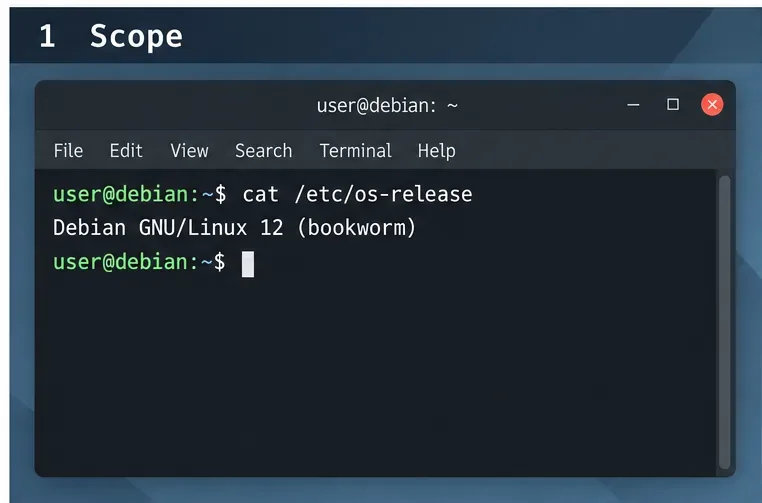
Перед применением теста производительности Debian 12 убедитесь, что хост сообщает об использовании Debian GNU/Linux 12 (bookworm).
Можно ли безопасно восстановить систему, если изменение уровня безопасности привело к сбоям в работе компьютера?
Перед редактированием системных настроек создайте восстанавливаемую резервную копию и протестируйте её на виртуальной машине или резервной рабочей станции. Убедитесь, что у вас есть работающая локальная консоль, носитель для восстановления и доступ к резервной копии. Для виртуальной машины сделайте снимок и убедитесь, что вы знаете, как его восстановить. Снимок не заменяет отдельную резервную копию, если виртуальный диск или хост могут выйти из строя.
Ведите журнал изменений, указывая номер рекомендации, исходную настройку, новую настройку, причину и команду отката или копию файла. Примените небольшую группу связанных изменений, перезагрузите или перезапустите только соответствующую службу и проверьте вход в систему, сеть, звук, печать и необходимые приложения. Maya может использовать этот поэтапный процесс для определения того, какое именно изменение вызвало регрессию, вместо того, чтобы сталкиваться с большим количеством неотслеживаемых правок.
Снимок состояния до внесения изменений обеспечивает видимую точку восстановления для гипотетической рабочей станции.
Какие функции были включены на компьютере до внесения изменений?
Сначала определите базовые параметры. Проверьте версию операционной системы, установленные пакеты, запущенные службы, включенные модули, прослушивающие сокеты, локальных пользователей и текущие правила брандмауэра. Например:
Эти команды предоставляют инвентаризацию, а не заключение о соответствии требованиям. Сравните результат с элементами управления, применимыми к выбранному профилю. Изучите неожиданные прослушиватели или службы, но различайте необходимые компоненты рабочего стола от дополнительного программного обеспечения, доступного из сети. Запишите, для чего нужна та или иная служба, прежде чем принимать решение о ее сохранении.
Проведите инвентаризацию запущенных служб и сравните фактический вывод данных с хоста со службами, необходимыми рабочей станции.
Продолжается ли в Debian 12 обновление системы безопасности?
Перед оценкой конфигурации приведите систему в поддерживаемое, исправленное состояние. Debian 12 Bookworm теперь относится к категории oldstable; согласно текущей информации о релизах Debian, период поддержки LTS заканчивается 30 июня 2028 года. Поддержка может различаться в зависимости от архитектуры и пакета, поэтому проверьте, поддерживаются ли пакеты на вашей машине. Ознакомьтесь с информацией о релизе Debian Bookworm и страницей безопасности Debian LTS для получения информации о текущем объеме поддержки и рекомендациях.
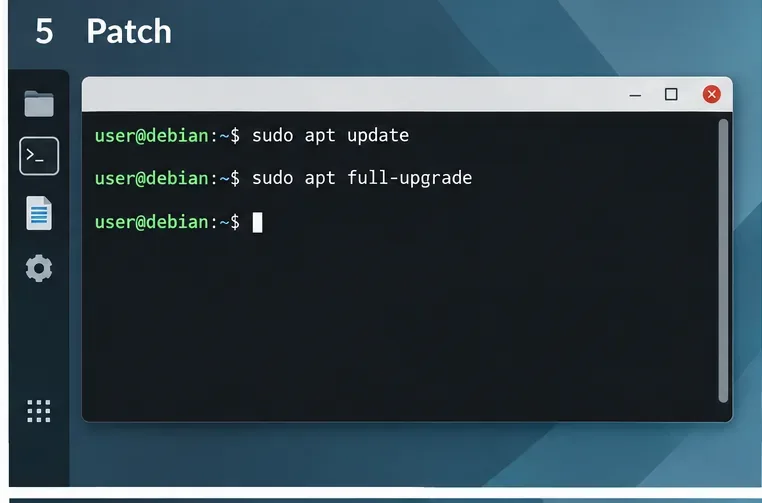
В управляемой системе следуйте процедурам работы с репозиториями и обслуживания, принятым в вашей организации. На персональном тестовом компьютере проверьте ожидающие изменения, прежде чем применять их:
sudo apt update
sudo apt full-upgrade
Перезагрузите систему, когда это потребуется для обновления, затем проверьте её ещё раз и запишите дату. unattended-upgradesПакеты Debian могут автоматизировать обновления при соответствующей настройке, но автоматизация не устраняет необходимости проверять, включены ли правильные источники безопасности и действительно ли установлены обновления.
Перед началом оценки конфигурации ознакомьтесь с изменениями в пакете и завершите запланированное обновление.
Какие пакеты услуг и сервисы действительно необходимы?
Используйте рекомендации по сервисам и пакетам, указанные в бенчмарке, в качестве подсказок для проверки. Отключайте или удаляйте только те компоненты, которые являются ненужными и безопасными для изменения. Рабочий стол может зависеть от сервисов для работы в сети, печати, Bluetooth, управления дисплеем, удаленного доступа или поддержки оборудования. Правильное решение зависит от работы пользователя и политики организации.
Перед изменением модуля проверьте его состояние и зависимости. Предпочтительнее обратимое изменение на уровне сервиса, чем удаление пакетов, пока вы не поймете последствия. После каждого изменения убедитесь, что рабочий стол по-прежнему запускается и разрешенные функции по-прежнему работают. Майя, например, могла бы задокументировать необходимость службы удаленного администрирования для своей группы поддержки и рассматривать ее как разрешенное исключение с соответствующими мерами контроля, а не отключать ее просто для того, чтобы контрольный список выглядел аккуратнее.
Проверяйте работоспособность тестируемых устройств в соответствии с эталонным показателем и заявленным назначением рабочей станции; столбцы являются иллюстративными и не отражают выходные данные хоста.
Как следует ограничивать доступ к учетным записям и удаленный доступ?
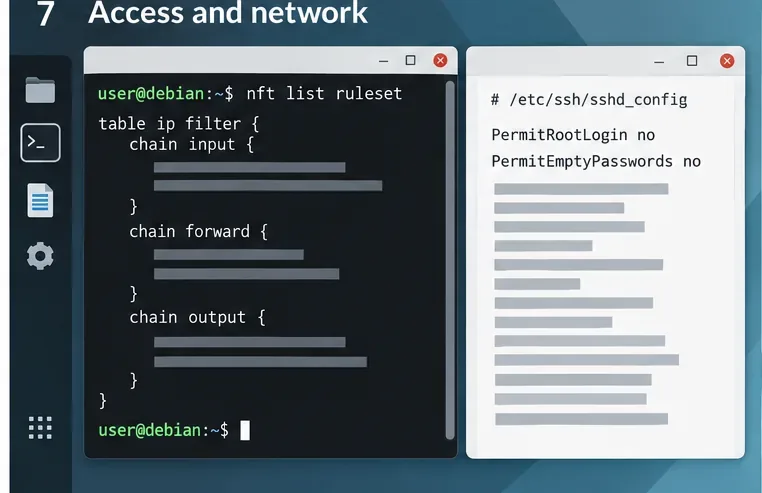
Проверьте членство администратора, неактивные учетные записи, политику паролей и способ удаленного подключения администраторов. Удаляйте доступ только после подтверждения прав собственности и путей восстановления. Применяйте точные рекомендации CIS, а не копируйте настройки из несвязанного руководства. Для SSH см. sshd_config(5)параметры в документации Debian, такие как PermitRootLoginи PermitEmptyPasswords; обратитесь к руководству по настройке сервера OpenSSH в Debian Bookworm .
Если хосту требуется SSH, протестируйте вторую административную сессию, прежде чем закрывать первую. Проверьте конфигурацию sudo sshd -tперед перезагрузкой службы. Не отключайте аутентификацию по паролю, пока не будет настроен и протестирован доступ по ключу для каждой необходимой учетной записи. Если удаленный доступ не требуется, следуйте рекомендациям и политике организации по его отключению и сохраните возможность восстановления через консоль.
Проверьте состояние брандмауэра и ограничения SSH одновременно, а затем подтвердите фактическую конфигурацию, прежде чем применять её.
Какие сетевые правила можно применять, не блокируя себе доступ?
Сначала определите необходимый входящий и исходящий трафик, включая DHCP, DNS, IPv6, удаленную поддержку, печать и любые локальные службы. Debian использует nftables в качестве фреймворка для фильтрации пакетов; см. раздел «Фильтрация пакетов» в руководстве администратора Debian . Не следует вставлять стандартный набор правил брандмауэра на рабочую станцию, не адаптировав его к потребностям хоста.
Проверьте текущие правила с помощью команды sudo nft list ruleset`.`. При редактировании /etc/nftables.confпроверьте синтаксис перед загрузкой: sudo nft -c -f /etc/nftables.conf`.`. Держите консоль или внеполосный путь доступными и протестируйте правила, прежде чем включать их постоянно. Проверьте поведение как IPv4, так и IPv6, а также все необходимые функции рабочего стола. В официальном руководстве Debian Bookworm nft описаны параметры командной строки. Брандмауэр — это один из уровней защиты, а не замена обновлениям, контролю учетных записей или безопасности приложений.
Просмотрите активные правила nftables и запланированные параметры удаленного доступа одновременно; отображаемое содержимое правил носит схематический характер, а не представляет собой полную политику.
Как проверить соответствие требованиям и задокументировать отклонения?
Оцените каждую применимую рекомендацию, сопоставив её с точной версией эталонного теста и профилем. Запишите статус, например, «пройдено», «не пройдено», «неприменимо» или «исключение», в соответствии с методом оценки вашей организации, и приложите подтверждающие документы: вывод команды, путь к конфигурации, состояние пакета или ссылку на утвержденное исключение. Не отмечайте проверку как пройденную только потому, что была выполнена соответствующая команда.
Ведение журналов аудита может способствовать расследованию и сбору доказательств. Пакет Debian auditdпредоставляет инструменты пользовательского пространства для системы аудита ядра Linux; его установка сама по себе не доказывает, что необходимые правила настроены или что хранение журналов соответствует политике. Используйте конкретные рекомендации по аудиту, указанные в бенчмарке, и проверьте фактические записи и поведение служб. На странице бенчмарка CIS в настоящее время указаны CIS-CAT Pro и Build Kits как ресурсы участников; проверьте текущую официальную страницу для получения информации о доступности инструментов и лицензировании.
Повторите оценку после устранения неполадок и после существенных изменений в системе. Сохраняйте результаты, исключения и подтверждающие документы вместе с записью об активе. Эталонная оценка обеспечивает базовый уровень конфигурации; соответствие требованиям зависит от применимых условий и полной, документированной оценки. Данное руководство описывает безопасный рабочий процесс, но не сертифицирует гипотетический рабочий стол Maya или какую-либо реальную машину.
Соберите реальные данные о состоянии службы аудита и контрольные данные на хосте; представленная здесь пустая таблица не содержит результатов оценки.