Главная
» Как сделать
»
How to Mount a Remote SSHFS Directory Automatically at Boot in Debian
How to Mount a Remote SSHFS Directory Automatically at Boot in Debian
To mount a remote SSHFS directory automatically in Debian, configure noninteractive SSH authentication and add an SSHFS entry to /etc/fstab. With systemd, you can either connect during boot or activate an automount at boot and connect when the directory is first accessed. The second approach is useful when the remote server or network may be unavailable during startup.
This reference uses Debian 13 “trixie” documentation reviewed on October 9, 2026, including SSHFS 3.7.3 and systemd 257 documentation. The commands are configuration examples, not results from a tested deployment. Check your installed manuals if you use another release.
Choose when the SSHFS connection should start
Requirement
Configuration choice
Expected behavior
Make the directory available on demand after boot
Use x-systemd.automount
The first access triggers the remote mount.
Attempt the remote connection during boot
Omit x-systemd.automount
systemd starts the mount as part of startup.
Allow startup to continue if storage is unavailable
Use nofail
The mount is not a required boot dependency.
An application must wait for this storage
Add a dependency to that application’s service
The application starts only after the mount succeeds.
The main example uses an on-demand mount. The distinction matters: an active automount does not mean an SSHFS connection already exists. See Debian’s systemd automount manual for the relationship between the automount and its matching mount unit.
Before you start
The Debian client uses systemd and you have sudo access.
The remote account supports SFTP and can access the intended directory.
The client can reach the remote host, including any required VPN or jump host.
You have a way to verify the remote server’s SSH host-key fingerprint.
The local mount point is empty and is not a critical system directory.
Replace files@storage.example.net:/srv/data with your remote username, hostname, and directory. The hostname is a placeholder. The local mount point is /mnt/remote; the dedicated key is /root/.ssh/sshfs_boot.
This is an administrator-managed system mount. It runs locally as root but logs into the remote server as files, not remote root. The SSHFS project documentation generally recommends running ordinary interactive mounts as a regular user. A system boot mount requires deliberate credential and access management.
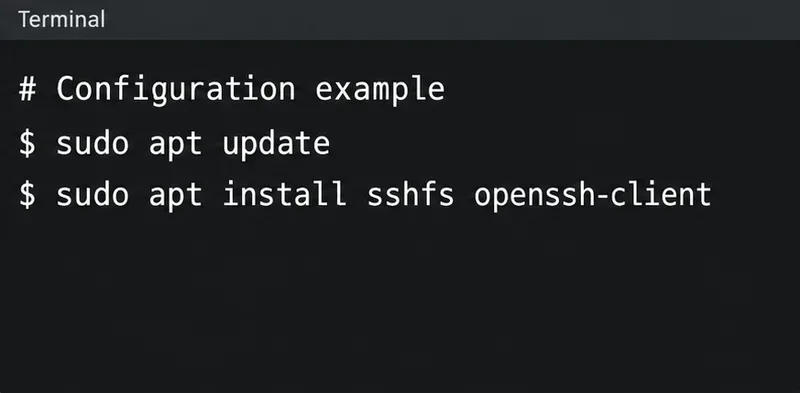
Install SSHFS on the Debian client. The remote system needs working SFTP service; it does not need an SSHFS installation just to serve files. If package installation fails, resolve the repository or connectivity issue before editing boot configuration.
Install the SSHFS client and OpenSSH tools on Debian.
Не перезаписывайте существующий ключ по указанному пути. При необходимости выберите другое имя и используйте его последовательно в дальнейшем. Пустая парольная фраза намеренно используется в этом примере автоматической разблокировки: во время загрузки нет человека, который мог бы разблокировать ключ. Защитите клиент и предоставьте удаленной учетной записи только необходимые ей права доступа к каталогу. Если ваша политика требует использования зашифрованных ключей, организуйте вместо этого механизм управляемой автоматической разблокировки.
Параметры генерации ключей описаны в руководстве Debian по ssh-keygen . Ключ, разблокированный в вашем SSH-агенте на рабочем столе, не будет автоматически доступен для монтирования системы.
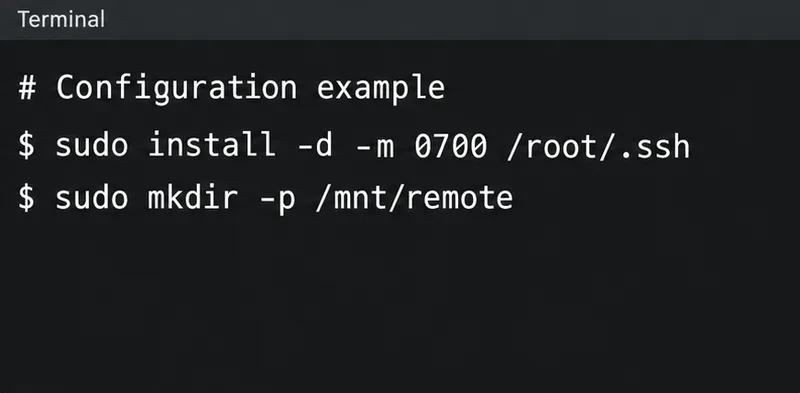
Перед созданием выделенного загрузочного ключа подготовьте локальные каталоги.
3. Авторизуйте ключ и проверьте работу SFTP в автоматическом режиме.
В процессе установления соединения сравните отображаемый отпечаток ключа хоста со значением, полученным от администратора сервера по доверенному каналу, прежде чем принять его. Команда выполняется от имени локального root, поэтому обычная запись ключа хоста хранится в SSH-файлах root. Если на сервере отключена настройка на основе пароля, попросите администратора установить открытый ключ вместо этого.
Далее протестируйте SFTP, используя тот же файл идентификатора и ключа хоста, который будет использоваться при монтировании загрузочного устройства:
В командной строке SFTP используйте ls /srv/data, затем bye. Это должно работать без запроса пароля или подтверждения. BatchMode=yesпредотвращает интерактивную аутентификацию; явная настройка ключа хоста сохраняет проверку. Эти параметры определены в руководстве по настройке клиента OpenSSH .
Для нестандартного порта используйте -p 2222ssh-copy-id, -P 2222sftp и port=2222параметры SSHFS. Если необходим промежуточный хост, настройте и протестируйте этот маршрут также в контексте SSH пользователя root.
Авторизуйте выделенный открытый ключ для примера удаленной учетной записи; проверьте отпечаток хоста во время настройки.
Убедитесь, что указанный каталог принадлежит нужному удалённому каталогу. В этом примере изначально доступ разрешен только локальному владельцу монтирования, root, поэтому используйте sudo для проверки. Завершите процесс, отмонтировав каталог перед запуском конфигурации, управляемой systemd. Закройте оболочки и приложения, использующие этот каталог, если он занят.
SSHFS использует права доступа удаленной учетной записи. Наличие прав root на клиенте не предоставляет дополнительных прав на сервере. Перед сохранением конфигурации исправьте ошибки аутентификации, SFTP или удаленного пути.
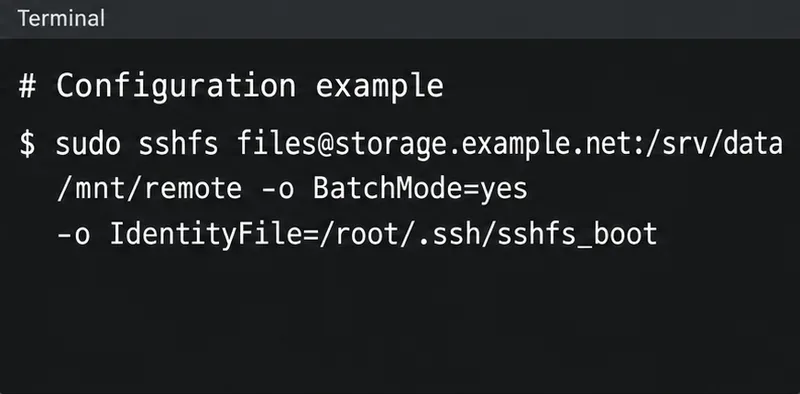
В терминале показан пример ручного монтирования; используйте полную команду и параметры проверки, указанные в тексте.
5. Добавьте постоянную запись в файл fstab.
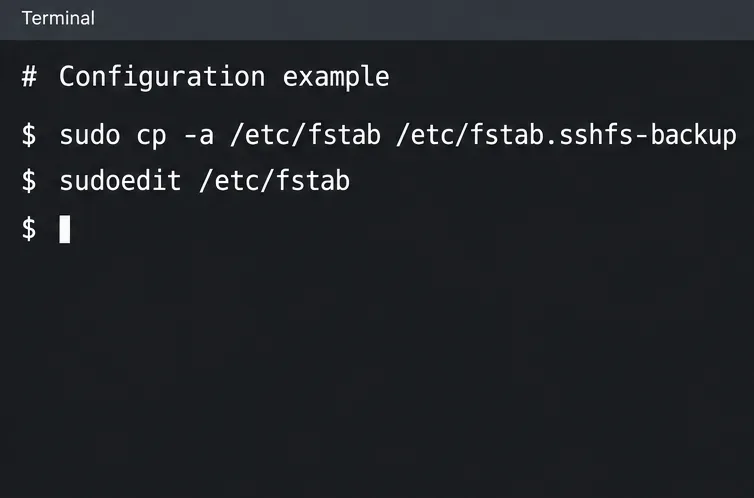
sudo cp -a /etc/fstab /etc/fstab.sshfs-backup
sudoedit /etc/fstab
Выберите другое имя файла резервной копии, если такая резервная копия уже существует. Добавьте следующее в виде одной физической строки , заменив пример сервера и пути:
В руководстве Debian по SSHFSsshfs тип файловой системы в файле fstab указан , и fuse.sshfsдля обеспечения совместимости принимается значение. Последние поля отключают планирование дампа и проверки файловой системы для этой записи. Если пути содержат пробелы, обратитесь к справочнику по формату fstab .
Вариант
Назначение
_netdev
Классифицирует точку монтирования как зависящую от сети.
nofail
Давайте продолжим загрузку без необходимости подключения этого монтирования.
x-systemd.automount
Создает автоматическое монтирование, запускаемое при доступе.
x-systemd.mount-timeout=30s
Определяет время ожидания при выполнении первоначальной команды монтирования.
ConnectTimeout=10
Установление SSH-соединения.
reconnectи настройки server-alive
Помогите обнаружить обрыв соединения и восстановить его.
Специфические для systemd параметры описаны в руководстве по монтированию systemd в Debian . Таймаут монтирования не устанавливает крайний срок для каждой последующей операции с файлами.
Перед добавлением постоянной записи SSHFS создайте резервную копию файла fstab.
6. Перезагрузите systemd и активируйте автоматическое монтирование.
sudo findmnt --verify --verbose
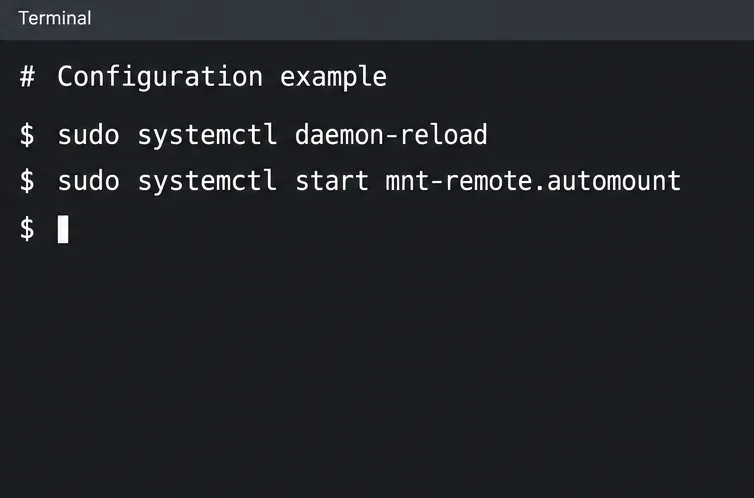
sudo systemctl daemon-reload
sudo systemctl start mnt-remote.automount
systemctl status mnt-remote.automount
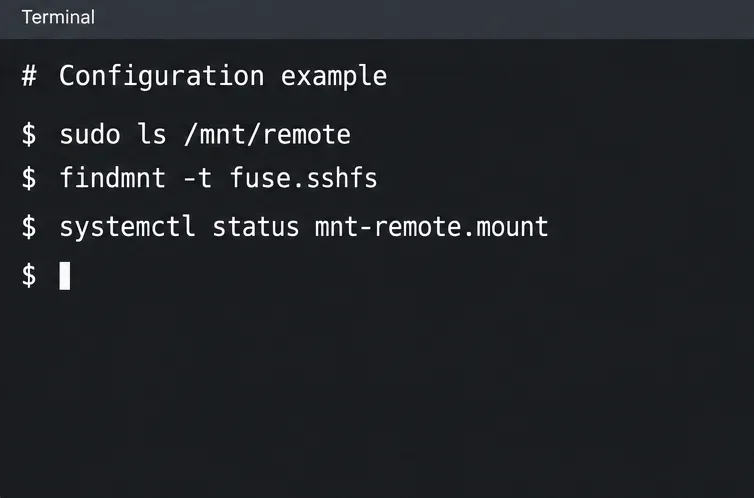
sudo ls /mnt/remote
findmnt -t fuse.sshfs
Перед продолжением ознакомьтесь с подтверждающими сообщениями. В руководстве FindMnt описана проверка fstab; она проверяет конфигурацию, а не работоспособность удаленных учетных данных. Доступ к каталогу выполняет отдельную проверку соединения.
Указанные выше имена модулей соответствуют /mnt/remote. Для другого пути имя монтирования определяется с помощью systemd-escape --path --suffix=mount /your/path. Для модулей, сгенерированных из fstab, отдельная команда не требуется systemctl enable.
Если вы хотите, чтобы попытка подключения происходила во время загрузки, удалите это x-systemd.automountиз записи. После освобождения пользователей каталога остановите его автоматическое монтирование и модули монтирования, перезагрузите systemd и запустите соответствующий модуль монтирования. Сохраните, nofailесли хранилище должно оставаться необязательным.
Перезагрузите systemd и запустите сгенерированный модуль автоматического монтирования.
7. Проверьте работу после перезагрузки.
Перезагрузите систему в подходящее время для технического обслуживания. При использовании конфигурации по запросу сначала проверьте автоматическое монтирование, а затем перейдите в каталог:
systemctl status mnt-remote.automount
sudo ls /mnt/remote
systemctl status mnt-remote.mount
findmnt -t fuse.sshfs
Ожидаемые признаки — активное автоматическое монтирование после запуска и реальное монтирование SSHFS после доступа. Одна autofsтолько запись не доказывает, что удаленные файлы подключены. Проверяйте известный удаленный файл или каталог, а не просто существование локальной папки точки монтирования.
Если приложению необходимо это хранилище перед запуском, добавьте в его службу модуль, содержащий:
[Unit]
RequiresMountsFor=/mnt/remote
Эта зависимость, описанная в systemd.unit , подключает и упорядочивает необходимые точки монтирования. Перезагрузите systemd и протестируйте запуск этого приложения отдельно. Приложению также необходимы соответствующие локальные права доступа.
Перейдите в каталог, затем проверьте реальное местоположение монтирования SSHFS и его состояние.
8. Поиск и устранение неисправностей по типу отказа.
Повторите проверку SFTP в корневом контексте; проверьте выбранный ключ и удаленную авторизацию.
Проверка ключа хоста не удалась
Проверьте отпечаток сервера и запись known_hosts у root. Перед обновлением проверьте, изменился ли ключ.
Разрешение имен или соединение завершаются с ошибкой.
Проверьте DNS, маршрутизацию, доступ к портам, запуск VPN и доступность промежуточного хоста.
Пользователь с правами sudo может читать файлы, но локальный пользователь — нет.
Ознакомьтесь с политикой доступа FUSE и сопоставлением прав собственности.
Маунт занят
Закройте процессы, рабочий каталог или открытые файлы которых находятся в точке монтирования.
network-online.targetЭто точка синхронизации при запуске, а не гарантия доступности конкретного сервера или VPN. Это ограничение описано в пояснении systemd network-online .
Для обеспечения доступа локального пользователя рекомендуется добавить параметр `--untitles` allow_other,default_permissions,uid=1000,gid=1000, заменив фактические локальные идентификаторы. Это позволит получить доступ за пределы владельца монтирования, при этом проверки разрешений ядра по-прежнему будут применяться. Параметры `UID`/`GID` изменяют отображаемое право собственности, а не право собственности на стороне сервера. Для корневых монтирований параметр `--untitles` user_allow_otherв `fuse.conf` не требуется; эта политика позволяет пользователям, не являющимся root, запрашивать более широкий доступ. См. руководство по разрешениям FUSE . После изменения этих параметров повторно протестируйте от имени предполагаемого пользователя приложения.
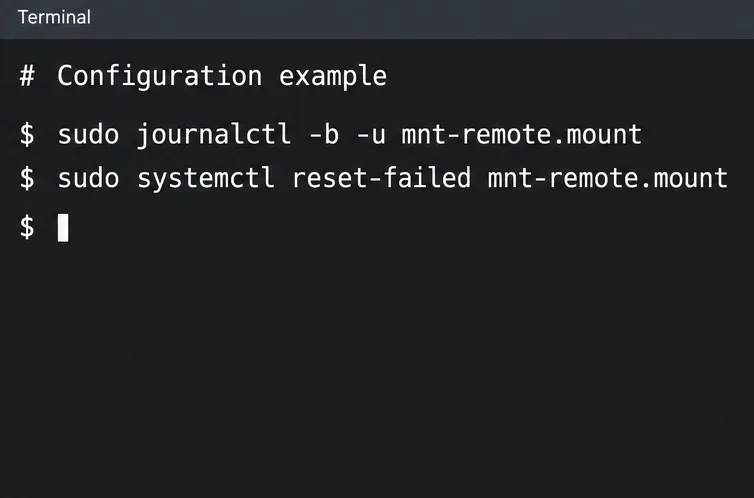
После устранения основной проблемы очистите состояние неудачного монтирования и повторите попытку доступа:
sudo systemctl reset-failed mnt-remote.mount
sudo ls /mnt/remote
Функция Reconnect не обеспечивает прозрачное восстановление для каждого приложения: ранее открытые файлы могут дать сбой и потребовать повторного открытия. Прерванная запись может привести к потере данных. Выберите другую архитектуру хранилища, если ваша рабочая нагрузка требует более надежных гарантий на случай сбоя.
Сначала прочтите журнал изменений; после устранения причины сбоя необходимо очистить состояние.
Оперативный контрольный список и откат
Автоматический SFTP работает с использованием точного идентификатора загрузки.
Ключ хоста проверен и сохранен в нужном файле.
Запись в файле fstab не содержит паролей или содержимого закрытых ключей.
После перезагрузки при попытке доступа отображается нужный список удаленных файлов.
Фактический локальный пользователь или служба могут прочитать необходимые файлы.
Вы понимаете, как приложение обрабатывает недоступное хранилище.
Чтобы отключить конфигурацию, остановите приложения, использующие этот каталог, остановите mnt-remote.automountи mnt-remote.mount, удалите только эту запись из fstab и запустите sudo systemctl daemon-reload. Сохраните остальные записи fstab. Удаление конфигурации монтирования не приводит к удалению удаленных файлов и не отзывает авторизованный ключ удаленного сервера.