Подключите Element Web к Keycloak через Synapse OIDC.
Настройте клиент Keycloak OIDC и провайдер Synapse, чтобы пользователи Element Web могли входить в систему через ваш сервер идентификации, не раскрывая секретные данные клиентов.
Сначала настройте Element Secure Backup, сохраните ключ восстановления в укромном месте, а затем проверьте используемые сеансы. Резервное копирование сохраняет зашифрованные ключи переговорных комнат, поэтому новый сеанс может восстановить историю сообщений, соответствующих условиям; перекрестная подпись определяет, какие устройства принадлежат вашей учетной записи Matrix. Пароль Matrix используется для входа в систему, но он не разблокирует ни одну из функций шифрования.
Secure Backup хранит ключи сквозного шифрования на вашем домашнем сервере Matrix в зашифрованном виде. Ключ восстановления (иногда называемый ключом безопасности) разблокирует эту резервную копию и может помочь вам восстановить вашу криптографическую идентификацию, если вы потеряете свои устройства. Element утверждает, что ключи шифруются на вашем устройстве до того, как оно покинет его, поэтому домашний сервер не получает их в читаемом виде. Резервная копия может восстановить только те ключи сообщений, которые были сохранены; она не может сделать доступными все зашифрованные сообщения, если их ключ никогда не был сохранен или не был скопирован.
Перекрестная подпись позволяет криптографическому идентификатору вашей учетной записи подписывать собственные устройства и помогает другим людям доверять вашей личности на разных устройствах. Когда вы подтверждаете новую сессию, Element связывает ее с ранее подтвержденным устройством или с вашими материалами для восстановления. Это отличается от простого отображения сессии в настройках учетной записи. Спецификация перекрестной подписи Matrix описывает ключи, которые устанавливают это доверие; в разделе часто задаваемых вопросов по шифрованию Element объясняется, как работают резервное копирование и восстановление ключей в его клиентах.
В текущей версии Element Web или Desktop откройте меню своего аватара, выберите «Все настройки» , затем «Шифрование» . В Element X или Element Pro на Android или iOS откройте меню своего профиля и выберите «Шифрование» . В более старой версии мобильного приложения Element Classic используются такие названия, как «Безопасность и конфиденциальность» или «Безопасность» , поэтому их меню могут не соответствовать этим шагам. В текущих инструкциях службы поддержки Element рекомендуется начинать с Web/Desktop или Element X/Pro, если у вас есть выбор.
Начните с устройства, на котором вы уже авторизованы, желательно с устройства, которое вы точно проверили. Не выходите из последней доверенной сессии во время настройки. В настройках шифрования найдите пункт « Получить ключ восстановления» или «Настроить безопасное резервное копирование» . Если приложение показывает «Изменить ключ восстановления» , резервное копирование уже настроено; сначала убедитесь, что у вас все еще есть текущий ключ, вместо того чтобы сбрасывать его.
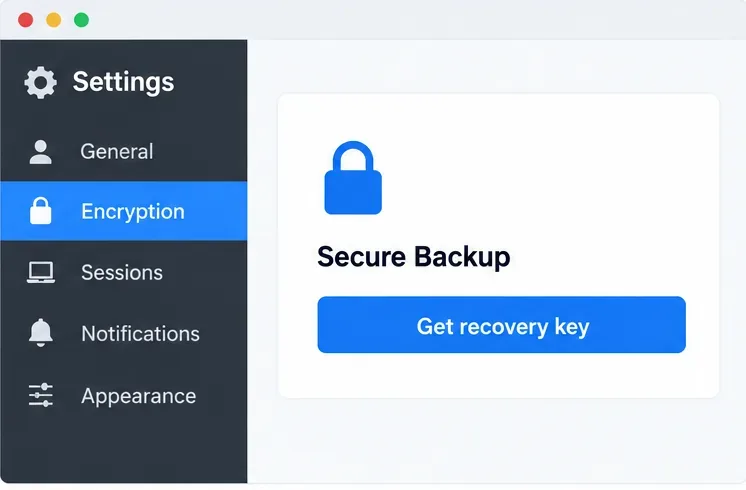
Выберите сгенерированный ключ безопасности, когда он будет предложен. Element также может предложить кодовую фразу; если вы выберете её, сделайте её длинной и уникальной и не используйте повторно пароль от своей учётной записи. Сгенерированный ключ позволяет избежать выбора легко угадываемой фразы. Следуйте подсказке подтверждения приложения и запишите ключ точно так, как он отображается. Сохраните его в надёжном менеджере паролей или запишите и храните в безопасном месте. Не вставляйте его в чат, не отправляйте в службу поддержки и не сохраняйте скриншот. Любой, кто получит ключ восстановления, может получить доступ к вашим резервным копиям зашифрованных ключей.

Ключ восстановления не связан с паролем вашей учетной записи и сбросом пароля по электронной почте. Восстановление пароля может восстановить вход в учетную запись, но не восстанавливает отсутствующие секретные ключи шифрования. Держите исходное устройство в режиме входа до тех пор, пока не проверите другую сессию и не убедитесь, что ключ восстановления работает.
В Element Web/Desktop откройте «Все настройки» > «Сессии» , выберите текущую сессию и нажмите «Проверить сессию» . Точный текст запроса может отличаться в зависимости от платформы, и в современных приложениях Element X/Pro требуется проверка устройства при входе в систему. В веб-версии проверка может быть предложена, но не обязательна, поэтому проверьте статус сессии самостоятельно.
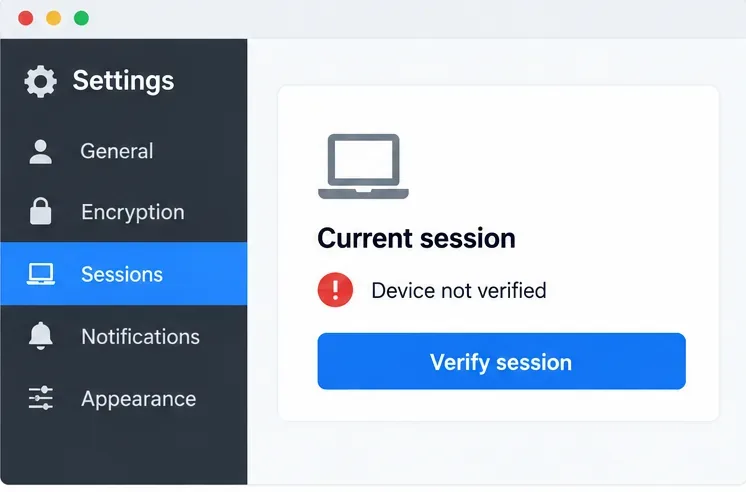
Выберите «Подтвердить с помощью другого устройства», если у вас еще есть доверенная сессия Element. Примите запрос на этом устройстве, затем сравните эмодзи или другой код подтверждения на обоих экранах. Подтверждайте только тогда, когда значения совпадают точно и в том же порядке. Если приложение предлагает проверку по QR-коду, отсканируйте его с проверяемого устройства и подтвердите соответствующий запрос на доверенном устройстве. Никогда не подтверждайте запрос на подтверждение, который вы не инициировали.
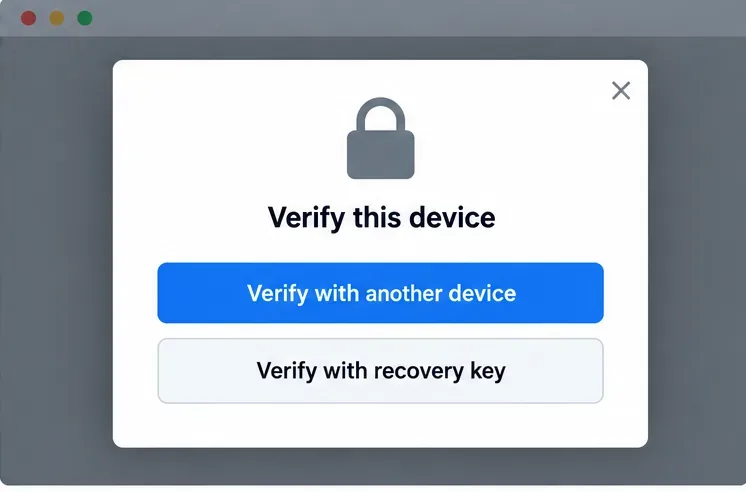
Если других доверенных устройств нет, выберите «Проверить с помощью ключа восстановления» и введите сохраненный ключ. В случае успеха новая сессия должна отображаться как проверенная, часто с зеленым щитом, и Element сможет получить резервные копии ключей комнаты. Зеленый щит подтверждает статус доверия сессии; он не доказывает, что все старые ключи сообщений существуют в резервной копии.
Сначала вернитесь к настройкам шифрования и убедитесь, что резервное копирование активно. Действие «Изменить ключ восстановления» обычно означает, что он настроен; в некоторых версиях клиента также отображается сообщение о том, что сессия резервно копирует ключи. Затем проверьте сохраненный ключ восстановления в отдельном профиле веб-браузера Element или на другом устройстве, оставаясь при этом авторизованным в текущей подтвержденной сессии. Начните новый вход в систему, выберите путь проверки ключа восстановления и убедитесь, что Element принимает ключ и помечает сессию как подтвержденную. После завершения получения ключа проверьте известное старое зашифрованное сообщение.
Если сообщение по-прежнему не расшифровывается, дайте время на получение ключа и запросите его из другой онлайн-проверенной сессии, если Element предлагает такую возможность. Возможно, устройство отправителя больше не имеет ключа, или ключ никогда не был сохранен в резервной копии. Не сбрасывайте перекрестную подпись и не отключайте безопасное резервное копирование в качестве быстрого способа устранения неполадок. Если у вас нет ни рабочего ключа восстановления, ни другой проверенной сессии, сброс идентификационных данных может быть единственным способом восстановить работоспособность учетной записи, но Element предупреждает, что старая зашифрованная история может стать нечитаемой, а контакты могут увидеть изменение идентификационных данных. Сохраните хотя бы одну проверенную сессию и защищенный ключ восстановления, чтобы вам не пришлось выбирать между этими вариантами.
Настройте клиент Keycloak OIDC и провайдер Synapse, чтобы пользователи Element Web могли входить в систему через ваш сервер идентификации, не раскрывая секретные данные клиентов.
Сохраните ключ восстановления, проверьте свои сеансы Element и убедитесь, что ключи зашифрованных сообщений можно восстановить, не путая резервную копию с паролем вашей учетной записи.
Диагностика сбоев, связанных с нехваткой памяти в Synapse во время синхронизации, безопасная настройка кэширования, выявление задержек запросов и проверка стабильного использования памяти.
Выявите причину сбоев сертификатов федерации Matrix и определите правильный сервер, восстановите цепочку TLS или доверие к центру сертификации, а также проверьте правильность решения без отключения проверок безопасности.
Маршрутизация клиентов Matrix и федерация через Cloudflare по протоколу HTTPS 443, сохранение обнаружения Synapse и предотвращение кэширования API-трафика или нарушения загрузки медиафайлов.
Создайте резервную копию Synapse с помощью pg_dump, защитите ключ подписи и носители, а затем восстановите данные в чистую базу данных PostgreSQL, не используя повторно устаревшие одноразовые ключи.
Настройте Mjölnir, используя выделенный аккаунт Matrix, зашифрованную комнату управления, Docker Compose, список политик и проверки разрешений.
Откажитесь от устаревшего прокси и настройте встроенную в Synapse функцию Sliding Sync. Проверьте обнаружение клиентов, затем измерьте скорость загрузки списка комнат и поведение при переподключении на совместимом телефоне.
Разверните Element Web как статический сайт, укажите в качестве сервера ваш домашний сервер Matrix, добавьте HTTPS и настройте Nginx для обслуживания обновлений без устаревших файлов.
Настройте Conduit на 64-битном Raspberry Pi 4 с сохранением данных, федерацией HTTPS, защищенной регистрацией и проверкой работоспособности домашнего сервера.


