Подключите Element Web к Keycloak через Synapse OIDC.
Настройте клиент Keycloak OIDC и провайдер Synapse, чтобы пользователи Element Web могли входить в систему через ваш сервер идентификации, не раскрывая секретные данные клиентов.
Чтобы разместить сервер Synapse Matrix за стандартным прокси-сервером Cloudflare orange-cloud, отправляйте как клиентский API, так и входящий трафик федерации через HTTPS на порт 443. Оставьте TLS включенным от Cloudflare к вашему источнику с параметром Full (strict), маршрутизируйте пути Matrix в Synapse без изменений, публикуйте обнаружение федерации, указывающее на ваше имя хоста на порту 443, и обходите кэширование для путей API. Не указывайте обычную проксированную запись на порт федерации Matrix по умолчанию 8448: стандартный прокси-сервер Cloudflare не указывает этот порт как поддерживаемый.
В этом примере предполагается, что Synapse работает за обратным прокси-сервером, таким как Nginx, Caddy или Traefik. Synapse может оставаться в своей частной сети Docker на HTTP-порту 8008; фронтальный прокси обрабатывает публичный TLS. Федерация может использовать HTTPS 443, когда обнаружение направляет удаленные домашние серверы туда. Synapse поддерживает 443 в качестве альтернативы порту по умолчанию 8448, в то время как Cloudflare указывает 443, но не 8448 среди своих стандартных портов прокси. См. руководство по портам Synapse и список поддерживаемых портов Cloudflare .
Используйте этот подход, когда клиенты и федерация должны использовать одно и то же имя хоста HTTPS через проксируемый HTTPS-сервер. Если вам необходимо, чтобы федерация работала на порту 8448, используйте запись только DNS или продукт Cloudflare, поддерживающий этот TCP-порт. В примере используются example.orgидентификаторы Matrix, такие как @alice:example.orgи matrix.example.orgдля Synapse. Замените имена хостов, но сохраните существующее имя Synapse server_name; его изменение изменяет идентификаторы Matrix для пользователей.
В настройках DNS Cloudflare установите запись A/AAAA на matrix.example.orgпубличный адрес вашего обратного прокси-сервера и пометьте её как «Проксированный». example.orgИмя хоста также должно быть доступно веб-серверу для файлов обнаружения. Удалите неиспользуемую запись AAAA. Оставьте записи MX, только для почты и не-HTTP только для DNS. Cloudflare завершает TLS на границе сети и открывает отдельное соединение с вашим источником.

В настройках Cloudflare SSL/TLS выберите «Полный (строгий)». Исходный прокси-сервер должен принимать HTTPS на порту 443 и предоставлять действующий сертификат , выданный доверенным центром сертификации или центром сертификации Cloudflare Origin CA. Это шифрует и проверяет оба соединения; гибкий режим может оставить исходное соединение незашифрованным или вызвать циклы перенаправления. См. руководствоmatrix.example.org Cloudflare по настройке «Полный (строгий)» .
Настройте виртуальный хост HTTPS обратного прокси-сервера таким образом, чтобы matrix.example.orgон передавал пути, начинающиеся с /_matrixи , /_synapse/clientв Synapse в частной сети, обычно http://synapse:8008это делается в Compose. Сохраните полный путь запроса, перенаправьте исходный хост и установите X-Forwarded-Forи X-Forwarded-Proto. Эти маршруты включают вызовы API клиента и конечные точки федерации; избегайте отправки в Synapse только домашней страницы браузера или обрезки префикса пути.
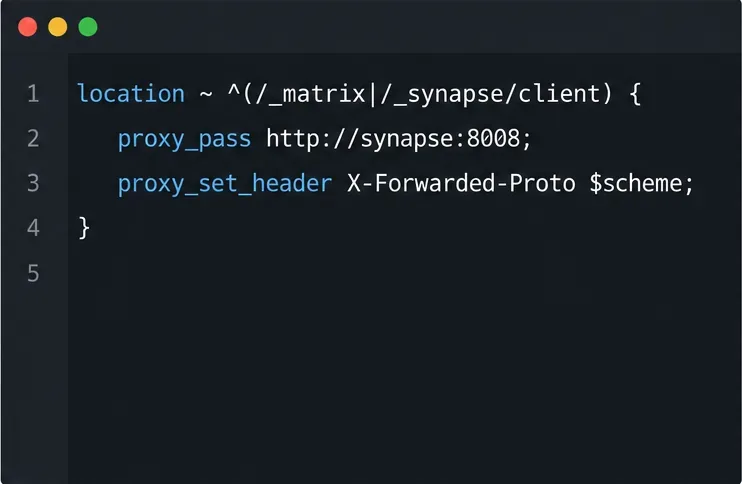
В существующем HTTP-слушателе Synapse настройте его x_forwarded: trueтак, чтобы он считывал адрес клиента и схему из прокси. Не привязывайте контейнеризированный слушатель к , так как это блокирует доступ к нему для других контейнеров. Держите порт 8008 закрытым для Compose. Инструкции по обратному прокси127.0.0.1 Synapse содержат информацию о синтаксисе вашего конкретного прокси.
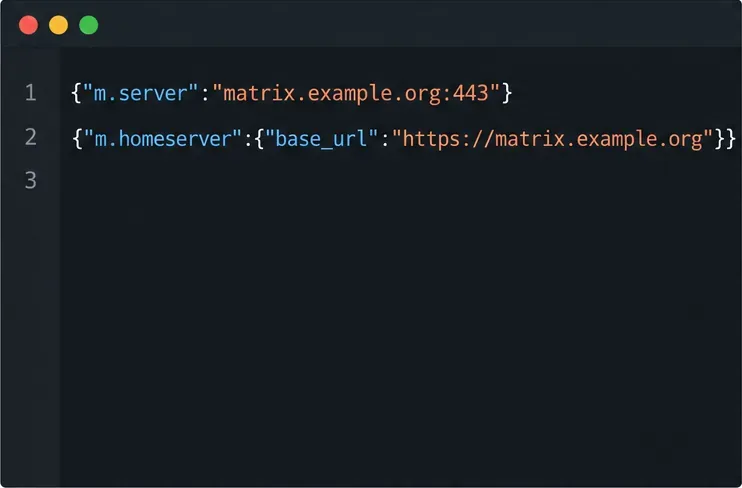
Поскольку идентификаторы Matrix пользователей используются, example.orgкогда Synapse доступен по адресу matrix.example.org, предоставьте файл обнаружения федерации по адресу https://example.org/.well-known/matrix/server. Верните статус 200, содержимое JSON и следующее значение:
{"m.server":"matrix.example.org:443"}Явная :443отправка удаленных домашних серверов на поддерживаемый проксируемый порт. Спецификация федерации Matrix определяет это m.serverделегирование. Если само имя сервера Synapse — matrix.example.org, то соответствующий общеизвестный файл следует отправлять туда или использовать serve_server_wellknownопцию Synapse, когда это имя хоста перенаправляет запрос в Synapse на порту 443.
Для автоматического обнаружения клиентов используйте https://example.org/.well-known/matrix/clientкоманду `sourcing` {"m.homeserver":{"base_url":"https://matrix.example.org"}}. Браузерным клиентам также необходимы заголовки CORS, требуемые спецификацией клиент-серверной архитектуры Matrix . Установите в Synapse public_baseurlзначение HTTPS-адреса, который должны вводить пользователи. См. спецификацию обнаружения сервера Matrix и справочник по настройке Synapse .
Создайте правило кэширования для matrix.example.orgсопоставления путей, начинающихся с /_matrix/или /_synapse/client/, и выберите «Обход кэширования» . Это защитит API входа в систему, синхронизации, федерации и мультимедиа от пользовательских правил кэширования всего. Проверьте также правила WAF, ботов и перенаправлений: клиенты Matrix не могут решить проблемы межстраничных сообщений браузера. Оставьте защиту включенной и ограничьте любое исключение путями протокола. Cloudflare описывает обход кэширования в инструкциях к своей панели управления .
Выполните эти проверки с компьютера, находящегося за пределами локальной сети сервера, чтобы запрос следовал общедоступным DNS-серверам и Cloudflare:
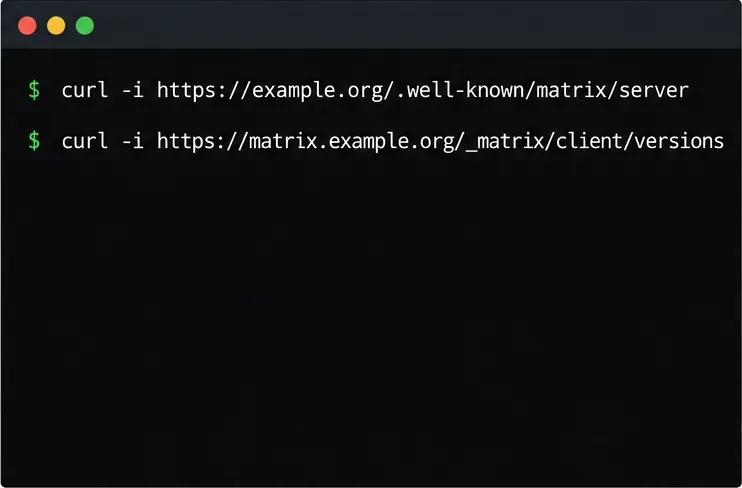
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
Убедитесь, что первый запрос возвращает JSON с m.serverпараметром matrix.example.org:443, в клиентском файле указан базовый URL-адрес HTTPS, а два последних возвращают корректный JSON, а не страницу запроса Cloudflare, ошибку 404 или 502. Затем войдите в систему с клиентского компьютера и протестируйте синхронизацию комнаты, загрузите файл и выполните федерацию с комнатой на другом домашнем сервере. Серверы Matrix кэшируют ответы обнаружения федерации, поэтому удаленные серверы могут сохранять более раннее значение некоторое время после его изменения; используйте заголовки кэша ответа и дайте время для истечения срока действия кэшированных записей.
Если загрузка файлов завершается ошибкой HTTP 413, сравните размер файла с текущим лимитом загрузки зоны Cloudflare и лимитом Synapse max_upload_size; у обратного прокси также есть свой лимит тела запроса. В документации Synapse по умолчанию указано 50 МБ, а лимит тела запроса Nginx может быть ниже. Лимиты Cloudflare различаются в зависимости от тарифного плана и могут быть скорректированы в правилах плана, поэтому перед повышением лимита Synapse ознакомьтесь с документацией по текущим лимитам загрузки . Если API работает, но федерация не удается, сначала убедитесь, что общеизвестный URL-адрес сервера является публичным, его сертификат имени хоста действителен, а делегированный порт явно равен 443. Если вы намеренно сохраняете порт 8448, прекратите проксирование этой записи через стандартный DNS-прокси Cloudflare и используйте вместо этого прямое имя хоста федерации только через DNS.
Настройте клиент Keycloak OIDC и провайдер Synapse, чтобы пользователи Element Web могли входить в систему через ваш сервер идентификации, не раскрывая секретные данные клиентов.
Сохраните ключ восстановления, проверьте свои сеансы Element и убедитесь, что ключи зашифрованных сообщений можно восстановить, не путая резервную копию с паролем вашей учетной записи.
Диагностика сбоев, связанных с нехваткой памяти в Synapse во время синхронизации, безопасная настройка кэширования, выявление задержек запросов и проверка стабильного использования памяти.
Выявите причину сбоев сертификатов федерации Matrix и определите правильный сервер, восстановите цепочку TLS или доверие к центру сертификации, а также проверьте правильность решения без отключения проверок безопасности.
Маршрутизация клиентов Matrix и федерация через Cloudflare по протоколу HTTPS 443, сохранение обнаружения Synapse и предотвращение кэширования API-трафика или нарушения загрузки медиафайлов.
Создайте резервную копию Synapse с помощью pg_dump, защитите ключ подписи и носители, а затем восстановите данные в чистую базу данных PostgreSQL, не используя повторно устаревшие одноразовые ключи.
Настройте Mjölnir, используя выделенный аккаунт Matrix, зашифрованную комнату управления, Docker Compose, список политик и проверки разрешений.
Откажитесь от устаревшего прокси и настройте встроенную в Synapse функцию Sliding Sync. Проверьте обнаружение клиентов, затем измерьте скорость загрузки списка комнат и поведение при переподключении на совместимом телефоне.
Разверните Element Web как статический сайт, укажите в качестве сервера ваш домашний сервер Matrix, добавьте HTTPS и настройте Nginx для обслуживания обновлений без устаревших файлов.
Настройте Conduit на 64-битном Raspberry Pi 4 с сохранением данных, федерацией HTTPS, защищенной регистрацией и проверкой работоспособности домашнего сервера.


