Предотвратите тайм-ауты блокировки файлов в ownCloud с помощью подходящей серверной части.
Различите конфликты блокировок базы данных от истекших блокировок WebDAV, затем выберите и настройте подходящее решение для ownCloud 10.
В пользовательском интерфейсе ownCloud Infinite Scale отсутствует отдельный переключатель двухфакторной аутентификации (2FA). Для одноразовых паролей, основанных на времени (TOTP), необходимо настроить поставщика идентификации OpenID Connect, например Keycloak, потребовать от пользователей регистрации аутентификатора и разрешить ему запрашивать подтверждение аутентификации при входе в систему. Собственные настройки многофакторной аутентификации (MFA) Infinite Scale предназначены для поэтапной проверки защищенных маршрутов; они не создают процесс регистрации OTP.
В этом руководстве в качестве примера поставщика идентификационных данных используется Keycloak. Точные названия пунктов меню могут различаться в зависимости от версии Keycloak. Приведенные ниже скриншоты являются иллюстрациями интерфейса, а не снимками тестируемого сервера. В текущей документации ownCloud версии 8.2 указаны OCIS_MFA_ENABLEDправила OCIS_MFA_AUTH_LEVEL_NAMESпринудительного применения маршрутов, которые были введены в Infinite Scale 7.3.0.
Сначала нужно решить, следует ли пользователям вводить второй фактор аутентификации при каждом новом входе в систему или только при достижении конфиденциальной части сервиса. Keycloak может требовать TOTP в процессе аутентификации в браузере. Infinite Scale может запрашивать поэтапную аутентификацию для выбранных маршрутов, используя утверждение OIDC Authentication Context Class Reference (ACR). Они решают связанные, но разные проблемы.
| Подход | Хорошо подходит | Компромисс |
|---|---|---|
| TOTP Keycloak при входе в систему | Организации, которые хотят использовать второй фактор для входа в систему через браузер. | Пользователям потребуется приложение-аутентификатор и план восстановления; существующие сессии могут оставаться действительными до истечения срока их действия или до повторного входа пользователя в систему. |
| Infinite Scale step-up MFA | Команды, обеспечивающие защиту выбранных маршрутов или действий с данными. | Требуется поставщик идентификации (IdP), поддерживающий поэтапную аутентификацию и утверждения ACR, а также совпадающую конфигурацию с обеих сторон. |
| Ключ безопасности WebAuthn или пароль | Команды уделяют приоритетное внимание аутентификации, устойчивой к фишингу. | Регистрация, поддержка устройств и восстановление учетной записи требуют планирования; это другой вариант второго фактора аутентификации, отличающийся от TOTP. |
Для простого внедрения TOTP начните с процесса авторизации через браузер Keycloak. Используйте многофакторную аутентификацию с поэтапным повышением аутентификации в качестве отдельной, продуманной политики, если вам необходимы проверки, специфичные для маршрутов. См. документацию по прокси-серверу ownCloud, посвященную ACR и поэтапной аутентификации, для получения информации о поведении на стороне сервера.
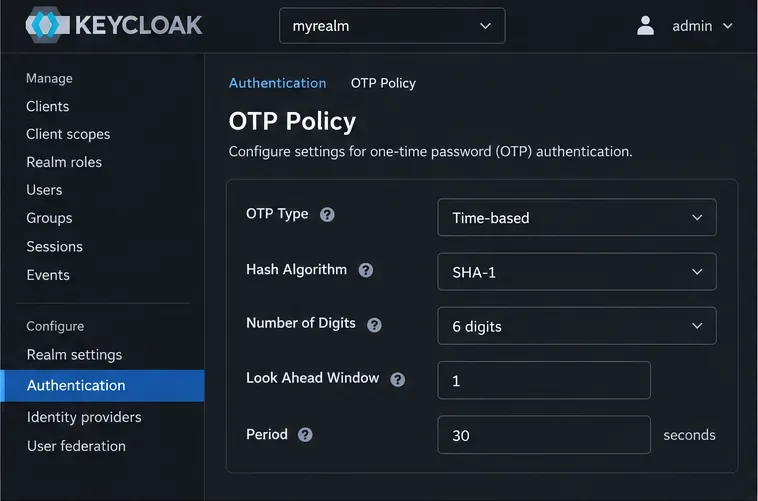
Иллюстрация: Настройки политики OTP в Keycloak для кодов, привязанных ко времени. Перед регистрацией пользователей проверьте фактические значения в вашем домене.
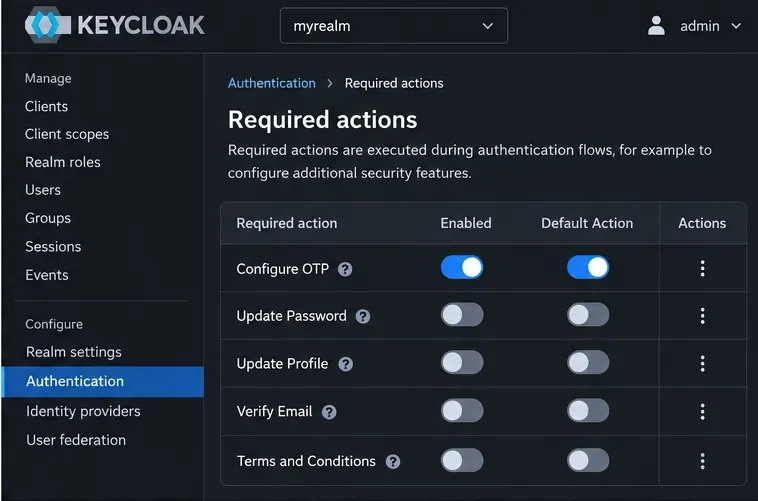
Иллюстрация: Настройка OTP включена как обязательное действие и действие по умолчанию; существующим пользователям по-прежнему требуется тарифный план.
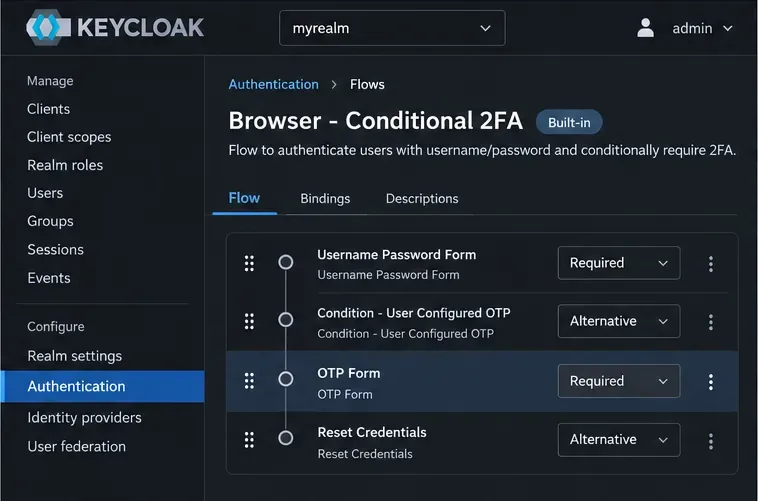
Иллюстрация: сценарий работы браузера, требующий одноразового пароля (OTP). Внедрять его следует только после тестирования регистрации и восстановления.
Стандартный сценарий аутентификации Keycloak в браузере может работать в зависимости от условий: пользователи, не зарегистрировавшие второй фактор аутентификации, могут не увидеть запрос на одноразовый пароль (OTP), если сценарий не будет изменен. Перед изменением требований к сценарию аутентификации ознакомьтесь с руководством по администрированию сервера Keycloak , особенно если вы также используете брокерство идентификационных данных, пароли, настольные или мобильные клиенты.
Для проверок на уровне маршрутов настройте прокси-сервер и интерфейс с соответствующими параметрами многофакторной аутентификации. В конфигурации развертывания, принимающей переменные среды, текущие имена версий 8.2 включают:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Используйте то же допустимое значение ACR, которое ваш поставщик идентификации помещает в токен доступа после успешной многофакторной аутентификации (MFA). Настройте необходимые защищенные пути в соответствии с документацией по развертыванию прокси-сервера и внешнего интерфейса, затем повторно разверните затронутые сервисы. Этот параметр отключен по умолчанию и сам по себе не включает TOTP или не принуждает к использованию OTP для каждого входа в систему. Если пользователь обращается к защищенному маршруту без необходимого уровня MFA, Infinite Scale документирует ответ 403 с X-OCIS-MFA-Requiredзаголовком. См. справочник по переменным среды MFA ownCloud и конфигурацию прокси-сервиса .

Иллюстрация: текущее множественное имя переменной окружения для принимаемых уровней аутентификации MFA; ее значение должно соответствовать утверждению ACR поставщика идентификации.
Проверьте политику на обычном пользователе, пользователе, не прошедшем регистрацию, администраторе и любом настольном или мобильном клиенте, используемом вашей организацией. Убедитесь, что при новом входе в систему через браузер запрашивается TOTP и что действительный код успешно вводится. Для повышения уровня защиты запросите защищенный маршрут с сессией, в которой не завершена многофакторная аутентификация, затем подтвердите, что запрос поставщика идентификации (IdP) проходит успешно и маршрут работает после выдачи необходимого уровня ACR.
Перед тем как требовать одноразовый пароль (OTP) на всем сервере, обеспечьте наличие процедуры восстановления администратора. Задокументируйте, как сбросить утерянный аутентификатор, сохраните доступ к консоли поставщика идентификации и избегайте использования телефона одного пользователя как единственного способа восстановления доступа к сервису. TOTP широко поддерживается и прост в развертывании, в то время как WebAuthn может обеспечить более высокую устойчивость к фишингу; выбирайте, исходя из устройств, возможностей поддержки и средств восстановления, которыми обладают ваши пользователи. В базе знаний ownCloud Keycloak указан как вариант для двухфакторной аутентификации в масштабируемом режиме.
Различите конфликты блокировок базы данных от истекших блокировок WebDAV, затем выберите и настройте подходящее решение для ownCloud 10.
С помощью целенаправленных проверок можно выявить причину появления пустого экрана ownCloud Web: кэш браузера, отсутствующие веб-ресурсы, ошибки сервиса или настройки URL-адреса обратного прокси-сервера.
Установите ограничение на использование памяти PHP в веб-версии ownCloud, перезапустите соответствующий сервис и проверьте активное значение, не путая его с настройками CLI или ограничениями на загрузку.
Выясните, блокируют ли ownCloud 10 MySQL, PHP, настройки сокетов или права доступа к базе данных, а затем проверьте, можно ли устранить проблему безопасным способом.
Сделайте обязательным истечение срока действия публичных ссылок в ownCloud Classic, установите максимальный срок действия и проверяйте существующие общие ресурсы, которые могут потребовать отдельной очистки.
Включите TOTP через Keycloak, безопасно регистрируйте пользователей и понимайте, когда применяются настройки многофакторной аутентификации на уровне маршрутов Infinite Scale.
Проверьте, не связана ли проблема с нарушением совместимости OC10 и 7.x или с повреждением журнала CSync, затем примените соответствующее исправление, не удаляя синхронизированные файлы.
Выберите HTTP-01 или DNS-01, настройте обратный прокси-сервер ownCloud и убедитесь, что Certbot автоматически обновляет сертификаты HTTPS.
Перед развертыванием настройте вход в систему oCIS LDAP, согласуйте поиск пользователей и групп, а также проверьте настройки TLS и схемы.
Добавьте корзину Amazon S3 в ownCloud 10, подготовьте совместимые учетные данные и конечные точки, а также проверьте доступ, не путая монтирование с основным хранилищем.



