Настройте автоматический запуск Cron в Nextcloud с помощью таймера Systemd.
Проверьте режим cron в Nextcloud, восстановите работу службы systemd и таймера, а также убедитесь, что фоновые задачи запускаются после запуска системы и каждые пять минут.
Эта статья даст вам подробное руководство о том, как использовать PuTTY в Windows, в том числе о том, как использовать окно терминала, настраивать, создавать и сохранять профили, изменять параметры и многое другое.
Вы можете скачать PuTTY для Windows на Download.com.vn и следовать инструкциям по установке, как и любое другое программное обеспечение.
Если вы решили создать значок PuTTY на рабочем столе во время установки, просто дважды щелкните его, чтобы открыть программу. Если нет, зайдите в PuTTY из меню « Пуск» .
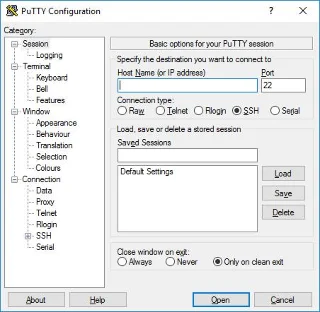
Когда программа запустится, появится окно конфигурации PuTTY . Это окно имеет панель конфигурации слева, поле имени хоста (или IP-адрес) и другие параметры в середине, а также таблицу конфигурации активного сеанса внизу справа.
Для простого использования все, что вам нужно сделать, это ввести доменное имя или IP-адрес сервера, если вы хотите подключиться к полю имени хоста, и нажать кнопку « Открыть» (или нажмите Enter ). Например, доменные имена student.example.edu, IP-адрес имеет вид 78.99.129.32.
Если у вас нет сервера для подключения, вы можете использовать Tectia SSH в Windows или OpenSSH в Linux.
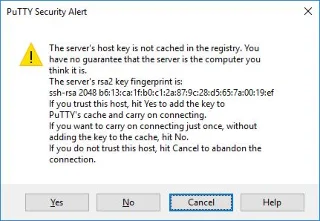
При первом подключении к серверу вы можете увидеть диалоговое окно PuTTY Security Alert, предлагающее не хранить ключ хост-сервера в реестре. Это нормально, когда вы впервые подключаетесь к серверу. Если вы когда-либо получали это сообщение на определенном сервере, это означает, что кто-то пытается разорвать соединение и украсть ваш пароль с помощью промежуточной атаки.
Как уже упоминалось, это сообщение при первом подключении является нормальным, и вам просто нужно нажать Да . Более тщательно вы можете проверить отпечаток отображаемого ключа, убедившись, что это тот же сервер, который используется. На самом деле, почти никто не делает это. Вместо этого они выбирают более безопасный способ использования соответствующего решения для управления ключами SSH.
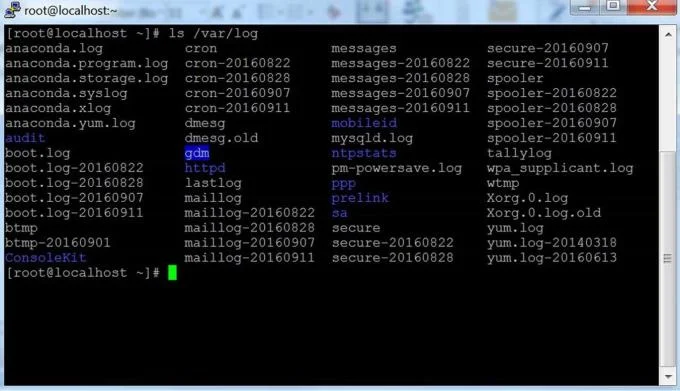
После предупреждения безопасности вы попадаете в окно терминала. По умолчанию это мягкий черный. Во-первых, он просит вас ввести имя пользователя и пароль. Затем вы получите командную строку на сервере.
Далее вы можете ввести эту команду в окно терминала. Теперь, когда вы подключились к серверу, все, что вы напечатаете в этом окне, будет отправлено на этот сервер. Все ответы с сервера отображаются в окне терминала. Через это окно вы можете запустить любое текстовое приложение на сервере. Сеанс заканчивается, когда вы выходите из оболочки командной строки на сервере (обычно с помощью команды выхода или нажатия Control-D ). Кроме того, вы можете принудительно завершить сеанс, закрыв окно терминала.
Начальное окно конфигурации содержит много опций. Большинство из них не являются необходимыми для нормального использования.
Поле port указывает подключенный порт TCP / IP. Для SSH это порт, на котором работает сервер SSH. Обычно оно имеет значение 22. Если по какой-то причине вам необходимо подключиться к другому порту, просто измените это значение. Обычно только программист меняет его на другое значение, но это действие также полезно для некоторых предприятий, работающих с серверами SSH на нестандартных портах или с несколькими серверами SSH на одном сервере в разных портах. ,
Вам почти никогда не нужно менять тип соединения. Одного SSH достаточно, потому что это безопасный протокол шифрования, разработанный для обеспечения максимальной защиты паролей и данных.
Необработанные соединения могут использоваться разработчиком для подключения сокета TCP / IP для тестирования (например, при разработке музыкального сетевого приложения на порту TCP / IP).
Telnet - это старый протокол, который почти никогда не использовался, если вы не управляете устройством более 10 лет. Telnet не является безопасным. Пароль отправляется четко по сети. Поэтому злоумышленник может легко подслушать информацию, украдя имя пользователя и пароль. Старый протокол Rlogin имеет аналогичные недостатки.
Последовательные или последовательные порты - это еще один традиционный механизм связи для подключения компьютеров к периферии. Большинство компьютеров сегодня больше не используют этот порт, но иногда они все еще используются для управления физическим оборудованием, музыкальными инструментами, машинами или устройствами связи. Последовательные порты также можно использовать для отладки встроенных операционных систем или программного обеспечения.
Этот раздел позволяет сохранить настройки в виде именованного профиля. Просто введите имя нового профиля в поле « Сохраненные сеансы» и нажмите « Сохранить», чтобы создать новый профиль. PuTTY сохраняет имя сервера и другие настройки в этом профиле.
Сохраненный профиль теперь находится в большем поле под ним. Первоначально он содержал только настройки по умолчанию . Ваш сохраненный профиль будет здесь. Выберите профиль и нажмите « Загрузить», чтобы использовать ранее сохраненный профиль. Выберите профиль и нажмите « Удалить», чтобы удалить ненужный профиль.
Наконец, параметр « Закрыть окно при выходе» указывает, как автоматически закрывать окно при разрыве соединения. Однако вам редко нужно менять значение по умолчанию Только при чистом выходе .
Вы можете найти больше возможностей в контрольной панели Категории слева. Выберите здесь категорию, и правая панель изменится, чтобы отобразить параметры конфигурации для этой категории. Первые параметры относятся к списку сессий .
Только соответствующие варианты описаны здесь. У PuTTY есть много других опций, но большинство из них никогда не нужно использовать.
Параметры в этом каталоге влияют на эмуляцию терминала и раскладку клавиатуры. Их чрезвычайно легко понять, поэтому статья здесь не упоминается. Очень мало людей нуждаются в них. Некоторые люди могут изменить способ обращения с персонажами колокольчика; Менее распространенные пользователи операционной системы могут изменять содержимое, отправленное пробелом или символом Удалить.
Эти параметры влияют на внешний вид и поведение окна терминала. Он также определяет, как переводить выходные символы, и выбирает шрифт и цвет для этого окна.
Опция данных может быть полезна при использовании PuTTY. Имя пользователя для автоматического входа будет определять имя пользователя, поэтому вам не нужно вводить его вручную, как раньше. Параметр « Прокси- сервер» редко полезен для домашних пользователей, но он важен для предприятий, которые не разрешают подключение к Интернету снаружи без использования SOCKS-прокси или другого аналогичного механизма. Не волнуйтесь, если вы не знаете, что такое SOCKS, просто покиньте этот раздел.
Категории Telnet , Rlogin и Serial содержат опции только для этих протоколов. Очень немногие люди должны использовать их.
Тем не менее, параметры SSH важны и полезны для некоторых людей. Обычные пользователи или студенты не должны беспокоиться о них. Но если вы хотите использовать аутентификацию с открытым ключом, они необходимы. Обратите внимание, что вам нужно открыть опцию SSH, нажав значок [+] . Если нет, вы можете не увидеть все доступные варианты.
Почти никогда не нужно редактировать эти параметры, потому что все их значения по умолчанию разумны, и большинство людей не понимают кодирование, чтобы сделать лучший выбор. Так что, если вы не уверены, что делать, пропустите эти опции.
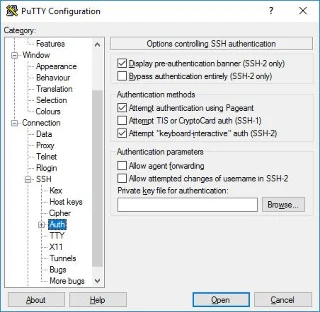
Sub Auth содержит ряд опций , которые могут быть полезны. При нажатии кнопки Auth , он делает таблицу Параметры , управляющие аутентификации SSH . Чтобы включить аутентификацию с открытым ключом, просто создайте ключ SSH, затем нажмите кнопку « Обзор» в поле « Параметры аутентификации», расположенном в центре справа на панели конфигурации. Опытные пользователи могут установить флажок Разрешить переадресацию агента для входа с использованием одноразового ключа.
Большинству пользователей не нужно создавать ключ SSH и понимать значение аутентификации с открытым ключом. Тем не менее, системные администраторы должны знать и быть знакомыми с управлением ключом SSH и в то же время гарантировать, что организация реализует процессы инициализации и завершения и проверяет соответствующий ключ SSH.
Одной из интересных особенностей PuTTY является одноразовый вход в Active Directory. Теоретически он использует протокол Kerberos через программный интерфейс GSSAPI. В протоколе SSH этот механизм называется аутентификацией GSSAPI. Бизнес-пользователи, которые используют аутентификацию Kerberos (например, через Centrify или Quest Authentication Services или Vintela), могут воспользоваться этой возможностью одноразового входа в систему. Другие пользователи не заботятся об этом. Настройки аутентификации GSSAPI можно найти в разделе SSH / Auth. Обратите внимание, вы должны снова развернуть раздел Auth, щелкнув значок [+], чтобы увидеть параметры GSSAPI.
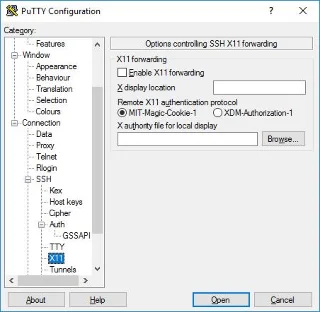
X11 - это протокол и система, которая запускает графические приложения в Unix и Linux. Он поддерживает запуск графических приложений удаленно через внешние сети.
PuTTY не развертывает сервер X11 (на стороне дисплея), но может работать с некоторыми продуктами, использующими функцию X-сервера в Windows. XMing - популярная бесплатная альтернатива.
Чтобы использовать сервер X11, вам необходимо установить флажок « Включить пересылку X11» и ввести localhost: 0.0 в поле « X display location» . Нет необходимости настраивать другие параметры.
Эти параметры используются для настройки туннелирования SSH, также известного как переадресация портов SSH. Эта таблица может использоваться для определения переадресации соединения. Операции пересылки сохраняются в профилях.
Чтобы добавить локальную пересылку (например, переадресация порта TCP / IP на локальном компьютере на порт на удаленном устройстве или на удаленное подключенное устройство), запишите исходный порт в поле « Порт источника» на сервере назначения. и порт (например, www.dest.com:80) в поле Destination и выберите Local . Нажмите Добавить .
Чтобы добавить удаленную пересылку (например, переадресация порта TCP / IP на удаленном компьютере на порт на локальном компьютере или устройстве, к которому локальный компьютер может получить доступ), выберите Исходный порт на конечном компьютере и пункт назначения в качестве устройства. доступны с локальной машины.
Обычно вам не нужно проверять локальные порты, принимающие соединение с сервера или аналогичные для удаленных портов. Однако, если соединение с портом пересылается из сети, а не из localhost, вам необходимо проверить их. Хотя существует небольшая угроза безопасности, это не проблема в случае SSH-туннелирования . Однако вы должны понимать, что любой, кто может подключиться к соответствующему компьютеру, может подключиться к этому перенаправленному порту. В некоторых случаях вы можете использовать переадресацию портов для обхода брандмауэров.
Выше описано, как использовать PuTTY basic в Windows . Надеюсь, что статья полезна для вас.
Проверьте режим cron в Nextcloud, восстановите работу службы systemd и таймера, а также убедитесь, что фоновые задачи запускаются после запуска системы и каждые пять минут.
Включите надежную блокировку файлов в Nextcloud, выберите подходящий бэкенд Redis или Valkey и убедитесь, что предупреждение исчезает без риска одновременного изменения файлов.
Устраните распространенные ошибки сканирования Nextcloud с помощью текущих обновлений, HTTPS и HSTS, точного доверия к обратному прокси-серверу и проверок на общедоступном сервере.
Настройте Nextcloud SSE для необходимого вам хранилища, защитите ключи шифрования и измерьте влияние на передачу данных и загрузку процессора перед шифрованием существующих файлов.
Подключите поиск файлов Nextcloud к Elasticsearch, проиндексируйте содержимое документов и выберите конфигурацию, соответствующую вашим потребностям в отношении сервера и безопасности.
Настройте Nextcloud так, чтобы он удалял удалённые файлы по истечении заданного периода хранения, надёжно планировал фоновые задачи и избегал команд, очищающих корзину каждого пользователя.
Запустите функцию восстановления OCC в Nextcloud в безопасных условиях, просмотрите изменения в базе данных и выясните, почему предупреждение может оставаться.
Разрешите загрузку файлов больших размеров через браузер Nextcloud, согласовав параметры PHP, Nginx или Apache, временного хранилища и тайм-аута, а также проверьте, какое ограничение блокирует файл.
Установите ограничение на объем памяти, фактически используемый Nextcloud для PHP, перезапустите нужную службу и подтвердите значение 512 МБ в разделе «Обзор администратора».
Подключите совместимый сегмент объектного хранилища в Nextcloud, используя его бэкэнд S3, с указанием правильной конечной точки, учетных данных, области доступа и этапов проверки.



