Главная
» Как сделать
»
Синхронизация пользователей Active Directory с ONLYOFFICE DocSpace через LDAP
Синхронизация пользователей Active Directory с ONLYOFFICE DocSpace через LDAP
Для синхронизации учетных записей LDAP или Microsoft Active Directory с ONLYOFFICE DocSpace включите аутентификацию LDAP в разделе «Настройки» > «Интеграция» > «Настройки LDAP», введите параметры подключения к каталогу и поиска, затем сохраните и подтвердите импорт. После этого включите автоматическую синхронизацию, чтобы изменения в каталоге продолжали поступать в DocSpace без повторной первоначальной настройки.
Данная процедура применима к интеграции DocSpace с LDAP, а не к автономному серверу редактирования документов ONLYOFFICE Docs. Для ONLYOFFICE Workspace аналогичные настройки находятся в разделе «Панель управления» > «Настройки портала» > «LDAP». Согласно текущей документации ONLYOFFICE, проверенной в октябре 2026 года, LDAP является платной функцией для бизнеса в рамках предложения DocSpace SaaS; проверьте возможности вашей конкретной версии, размещенной на собственном сервере, отдельно. См. официальный справочник DocSpace по LDAP и инструкции для сервера Workspace .
Сначала спланируйте небольшой импорт каталога.
Показательный сценарий: Компания Acme Corp использует домен Active Directory с именем acme.local. Ее ИТ-администратор хочет создать учетную запись DocSpace для каждого сотрудника в организационном подразделении (OU) «Сотрудники», при этом, при необходимости, импортировать группы безопасности из отдельного организационного подразделения «Группы». Приведенные ниже имена, пути и примеры учетных записей являются гипотетическими значениями конфигурации, а не результатами развертывания в среде.
Прежде чем вносить изменения в DocSpace, убедитесь, что его сервер может связаться с контроллером домена, определите, какие учетные записи необходимо включить, и настройте учетную запись каталога с доступом на чтение. Используйте выделенную служебную учетную запись только для чтения, а не администратора домена. Запишите точные отличительные имена LDAP (DN), которые идентифицируют расположения каталогов, а также атрибуты входа в систему и электронной почты, уже используемые в Active Directory.
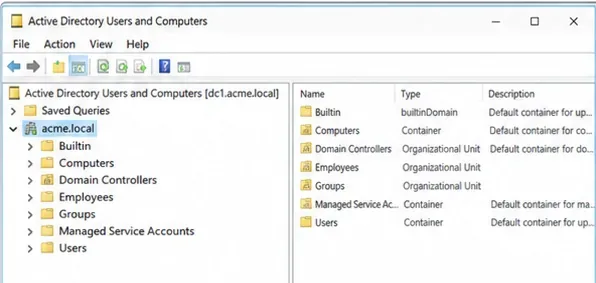
Пример дерева Active Directory помогает определить базы поиска сотрудников и групп перед импортом учетных записей.
Пример базы поиска Acme — это OU=Employees,DC=acme,DC=local. Начало поиска с этого подразделения снижает вероятность импорта учетных записей служб или несвязанных пользователей. Для существующего портала с пользователями или документами создайте подходящую резервную копию и проверьте процедуры восстановления, прежде чем изменять фильтры LDAP: ONLYOFFICE предупреждает, что изменения настроек поиска на сервере, у пользователей или в группах могут повлиять на ранее импортированные учетные записи и их данные. Ознакомьтесь с документацией по резервному копированию и восстановлению .
Подключите DocSpace к каталогу.
1. Откройте настройки LDAP и включите аутентификацию.
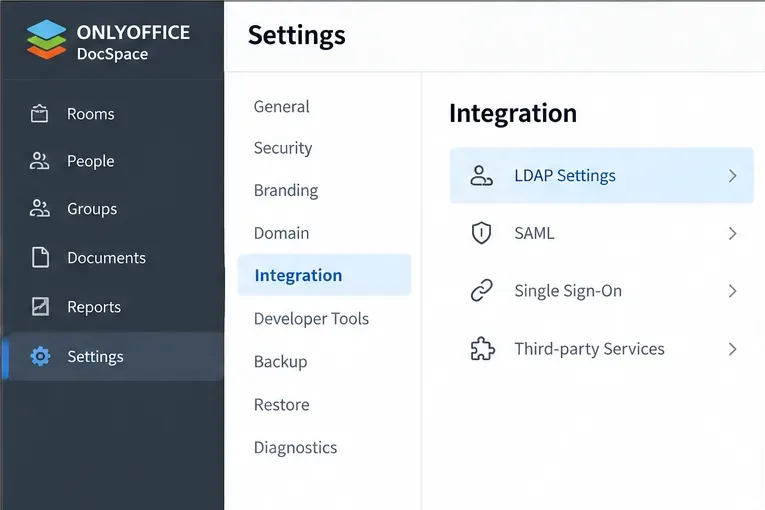
Войдите в систему как администратор DocSpace. В меню параметров в левом нижнем углу выберите «Настройки» , затем откройте «Интеграция» > «Настройки LDAP» . Включите аутентификацию LDAP ; если форма конфигурации свернута, используйте кнопку «Показать» , чтобы развернуть ее. Не путайте отдельную страницу единого входа SAML с синхронизацией LDAP.
Откройте раздел «Интеграция» и выберите «Настройки LDAP» в DocSpace, прежде чем включать аутентификацию по каталогу.
2. Выберите защищенный транспорт LDAP.
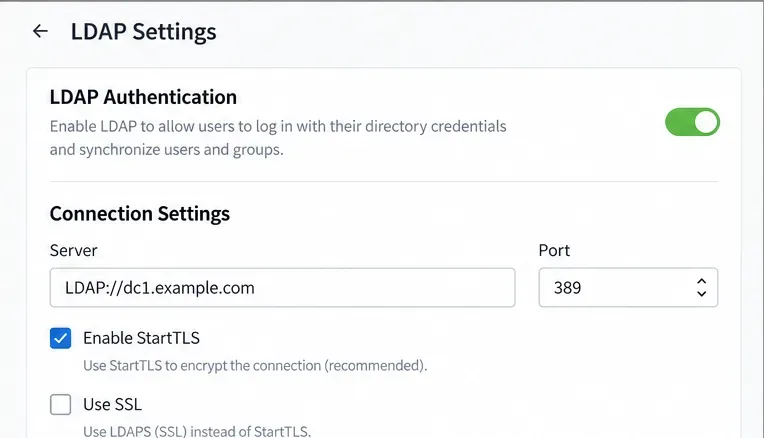
Выберите «Включить StartTLS» для подключения LDAP, обновленного до TLS, обычно на TCP-порту 389, или «Включить SSL» для LDAPS, обычно на TCP-порту 636. В сценарии Acme предположим, что контроллер домена настроен для LDAPS с действительным сертификатом сервера: используйте LDAPS://dc1.acme.localи 636. Выберите один поддерживаемый безопасный метод; не отправляйте пароли привязки через незащищенный LDAP.
В области конфигурации LDAP отображается параметр StartTLS и соответствующий порт по умолчанию 389.
Для работы LDAPS на контроллере домена Active Directory требуется соответствующий сертификат, совпадающее DNS-имя и доступ к сети. Microsoft описывает эти требования в разделе «Настройка сертификатов для LDAP через SSL» . Решайте проблемы доверия к сертификатам на сервере, а не ослабляйте проверку TLS.
3. Войдите на сервер и привяжите учетные данные.
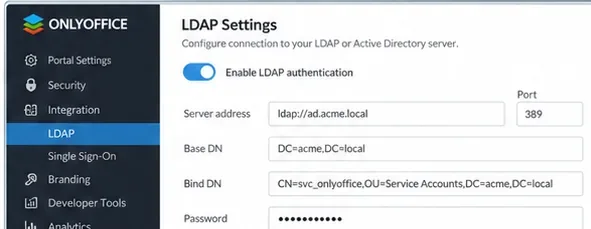
Укажите в качестве сервера URL-адрес LDAP или LDAPS, а в качестве номера порта — выбранный порт. Включите параметр аутентификации в форме , если для чтения записей пользователей и групп требуется учетная запись каталога, и введите авторизованный логин и пароль. Пример идентификатора службы может быть таким: svc_docspace@acme.local; используйте фактический формат привязки, принятый в вашем каталоге. Пароли и реальные имена учетных записей никогда не следует размещать в опубликованных руководствах или на скриншотах.
Проверьте адрес сервера и пример учетных данных для привязки, не раскрывая при этом фактический пароль учетной записи службы.
Выберите, каких именно пользователей импортировать.
4. Определите базу поиска и фильтр.
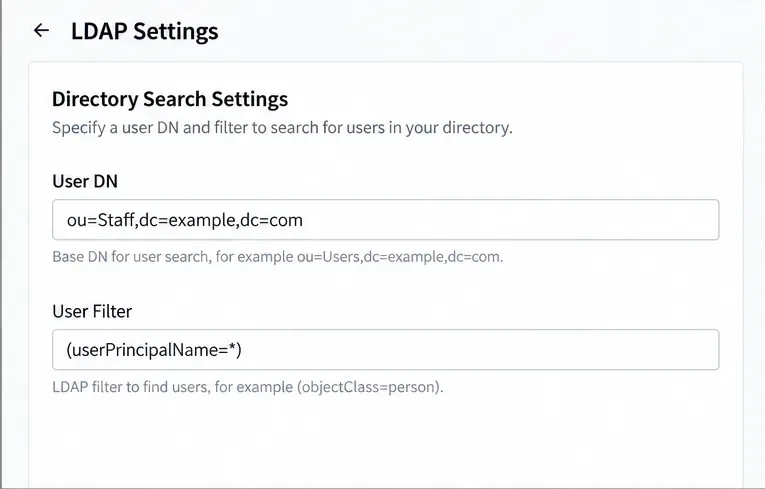
Введите OU=Employees,DC=acme,DC=localDN пользователя . Для Active Directory рекомендуемый ONLYOFFICE начальный фильтр — это (userPrincipalName=*). Он выбирает записи с именем участника пользователя в выбранной области поиска; сам по себе он не гарантирует, что каждый результат является активным сотрудником. Проверьте содержимое подразделения или используйте тщательно проверенный фильтр, если вашей организации требуется более узкий круг участников.
Укажите DN для поиска пользователей и фильтр пользователей Active Directory, чтобы ограничить количество импортируемых записей.
В каталоге OpenLDAP документированные значения по умолчанию различаются: (uid=*)для фильтра пользователей и uidдля атрибутов входа в систему. Не копируйте эти значения по умолчанию без изменений в развертывание Active Directory.
5. Установите атрибут входа в систему и сопоставьте данные профиля.
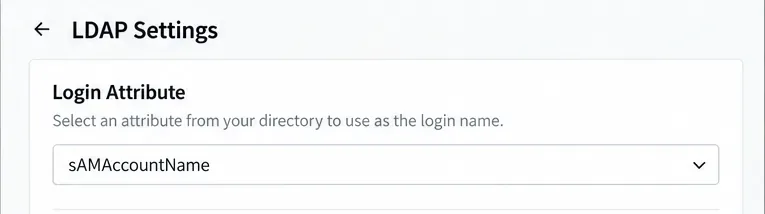
Для Active Directory установите атрибут входа в систему в значение sAMAccountName, указанное в инструкциях ONLYOFFICE. Настроенный атрибут входа определяет, что пользователи вводят на странице входа в DocSpace; поддерживаемые форматы включают простой логин, логин плюс домен LDAP и логин с обратной косой чертой домена. После импорта проверьте формат с учетной записью сотрудника, не являющегося администратором.
Значение sAMAccountName — это документально подтвержденный начальный атрибут входа в систему Active Directory.
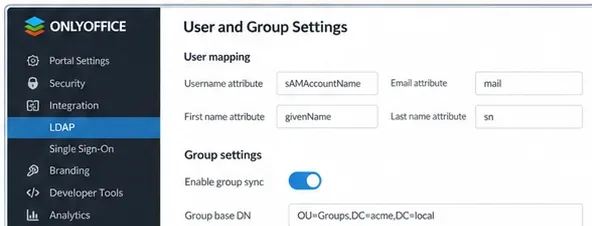
В разделе «Сопоставление атрибутов» сопоставьте «Имя» с полем «Имя» givenName, «Фамилия» с полем «Почта sn» и «Почта», mailесли эти поля существуют в вашей схеме Active Directory. Это примеры сопоставлений для проверки на соответствие вашему реальному каталогу, а не предполагаемые значения для каждой среды. Адрес электронной почты имеет значение: ONLYOFFICE указывает, что сопоставление «Почта» используется для адреса электронной почты DocSpace; отсутствие данных о почте может привести к тому, что адрес будет получен из данных входа в систему и домена LDAP, что может помешать доставке уведомлений пользователю.
Сопоставьте поля «имя», «фамилия» и «электронная почта» с соответствующими атрибутами LDAP.
Импортируйте группы, затем включите постоянную синхронизацию.
6. Настройка необязательного членства в группах.
Если Acme также нужны группы каталога, включите членство в группах . В этом примере используйте OU=Groups,DC=acme,DC=localдля DN группы и (objectClass=group)для фильтра групп. В описании сопоставления AD, предоставленном ONLYOFFICE, используется distinguishedNameв качестве атрибута пользователя и memberв качестве атрибута группы; используйте существующий атрибут имени группы, подходящий для каталога.
Настраивать необязательное членство в группах следует только после подтверждения того, что предполагаемые пользователи принадлежат к соответствующим группам.
Перед сохранением проверьте членство: ONLYOFFICE явно указывает, что включение импорта групп ограничивает импортируемых пользователей теми, кто принадлежит хотя бы к одной соответствующей группе. Если пилотные сотрудники Acme не принадлежат к выбранным группам, оставьте импорт групп отключенным изначально или исправьте область действия каталога перед импортом. Не расширяйте фильтр групп на весь домен только для того, чтобы увеличить количество пользователей.
7. Сохраните конфигурацию и подтвердите импорт.
Проверьте базы поиска, сопоставление учетных записей и предполагаемое членство в каталоге, затем нажмите «Сохранить» . В диалоговом окне подтверждения импорта выберите «ОК» , чтобы начать. Дайте время на поиск и импорт каталога; продолжительность зависит от среды. Для больших развертываний AD в документации ONLYOFFICE указано ограничение на 1000 записей в AD. Любые изменения в подкачках или ограничениях каталога следует согласовывать с администратором AD, а не изменять настройки контроллера домена без предварительного согласования.
Проверьте импортированные учетные записи в разделе «Учетные записи» ; профили, связанные с LDAP, имеют индикатор LDAP в административном интерфейсе. Намеренно ограничьте первое сохранение, чтобы можно было исправить неправильный фильтр, сопоставление почты или правило группы перед добавлением всей организации. Избегайте утверждений о том, что успешное сохранение доказывает возможность аутентификации пользователей.
8. Запланируйте автоматическую синхронизацию и выполните одну синхронизацию вручную.
Вернитесь в настройки LDAP, включите автоматическую синхронизацию и выберите интервал, поддерживаемый вашей версией DocSpace: ежечасно, ежедневно, еженедельно или ежемесячно. Сохраните расписание. Для немедленного обновления выберите «Синхронизировать пользователей» внизу страницы LDAP. ONLYOFFICE также документирует обновления для каждого пользователя после входа в систему LDAP; такое поведение при входе в систему не заменяет регулярную синхронизацию всего каталога, когда необходимо обновить записи групп и учетных записей.
Проверьте авторизацию и следующее обновление.
Используйте учетную запись пилотного сотрудника для входа в систему с использованием учетных данных Active Directory, затем убедитесь, что профиль DocSpace отображает ожидаемое имя и адрес электронной почты. Если были включены группы, проверьте, принадлежит ли сотрудник к импортированной группе и может ли он получить доступ только к тем помещениям, доступ к которым предоставлен через разрешения DocSpace. Наконец, измените некритичное поле каталога в учетной записи пилотного сотрудника, запустите синхронизацию пользователей и проверьте, что профиль DocSpace отражает это изменение.
Пользователи не отображаются: перепроверьте DN пользователя, фильтр, права доступа на чтение для учетной записи службы и убедитесь, что включение членства в группе не исключило пилотных пользователей.
Аутентификация не удалась: подтвердите атрибут входа, состояние учетной записи в каталоге, доступ к сети и доверие к сертификату TLS.
Имена или адреса электронной почты указаны неверно: перед изменением установленной области поиска сравните сопоставленные атрибуты LDAP с фактической записью в каталоге.
Последующие изменения не отображаются: убедитесь, что автоматическая синхронизация сохранена, запустите синхронизацию пользователей вручную и проверьте, остается ли измененная учетная запись в пределах настроенных фильтров.
Настройка подтверждается только после импорта выбранных пользователей, аутентификации пилотного пользователя с использованием учетных данных каталога, применения заданных ограничений для групп и корректной синхронизации хотя бы одного последующего изменения профиля.