Настройте собственный псевдоним для комнаты Matrix в своем домене.
Присвойте комнате Matrix легкодоступный адрес в вашем домене, используя Element или API Matrix, с проверкой прав доступа, именованием Synapse и федерацией.
Запустите Synapse как проект Docker Compose с постоянным каталогом конфигурации и базой данных PostgreSQL. Приведенная ниже настройка генерирует ключи подписи Synapse homeserver.yaml, подключает его к PostgreSQL и размещает HTTP-слушатель на localhost, чтобы вы могли разместить HTTPS и федерацию за обратным прокси-сервером, прежде чем открыть сервер для интернета.
Synapse — это домашний сервер Matrix: он хранит учетные записи, комнаты, события и медиафайлы для сервера. Docker Compose запускает контейнеры Synapse и PostgreSQL из одного YAML-файла. Это отправная точка для одной машины, а не полная публичная версия развертывания Matrix.
Установите Docker Engine и плагин Docker Compose, затем убедитесь, что docker compose versionвсё работает. Docker Desktop включает Compose для Windows и macOS; пользователи Linux могут установить плагин Compose из репозитория пакетов Docker. См. инструкции по установке Compose в Docker .
Перед созданием конфигурации выберите постоянное имя сервера Matrix. Оно отображается в идентификаторах пользователей, например @alex:matrix.example.org, , и его изменение позже не является стандартной процедурой редактирования имени хоста. В этом примере — matrix.example.orgэто одновременно имя сервера Matrix и публичное имя хоста. Для публичного сервера направьте его DNS-запись на ваш хост и запланируйте обратный прокси-сервер HTTPS. Сгенерированный Synapse HTTP-прослушиватель на порту 8008 подходит для локального тестирования; в документации по установке указано, что для практического использования требуется HTTPS.
На хосте Docker создайте рабочую директорию и папки для постоянного хранения данных. В synapseпапке будут храниться сгенерированные файлы конфигурации и ключ подписи; в другой папке data/postgresбудут храниться файлы базы данных.
mkdir -p ~/matrix-synapse/synapse ~/matrix-synapse/data/postgres
cd ~/matrix-synapse
umask 077
openssl rand -hex 32
Скопируйте вывод команды в новый .envфайл с именем ` DB_PASSWORD=....`. Храните этот файл в секрете и сделайте его резервную копию. Compose считывает .envподстановки из файла Compose; Synapse не разворачивает автоматически эти переменные внутри ` homeserver.yaml.`. В шаге 3 вы введете тот же пароль в этот файл конфигурации.
Создайте docker-compose.ymlв каталоге проекта. В этом примере используется официальный образ Synapse, опубликованный Element HQ, и PostgreSQL 16. Порт Synapse привязан к локальной области, а не ко всем сетевым интерфейсам. Проверка работоспособности помогает Compose дождаться запуска PostgreSQL перед запуском Synapse.
services:
  synapse:
    image: ghcr.io/element-hq/synapse:latest
    restart: unless-stopped
    environment:
      SYNAPSE_CONFIG_PATH: /data/homeserver.yaml
    volumes:
      - ./synapse:/data
    ports:
      - "127.0.0.1:8008:8008"
    depends_on:
      db:
        condition: service_healthy

  db:
    image: postgres:16-alpine
    restart: unless-stopped
    environment:
      POSTGRES_USER: synapse
      POSTGRES_PASSWORD: ${DB_PASSWORD}
      POSTGRES_DB: synapse
      POSTGRES_INITDB_ARGS: --encoding=UTF-8 --lc-collate=C --lc-ctype=C
    volumes:
      - ./data/postgres:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U synapse -d synapse"]
      interval: 10s
      timeout: 5s
      retries: 5
Введите значение, полученное случайным образом на шаге 1. Не добавляйте этот файл в систему контроля версий. Если вы позже измените основную версию PostgreSQL, следуйте процедуре обновления PostgreSQL, а не просто указывайте более новый образ на существующий каталог данных DB_PASSWORD=your-generated-value..env
Сгенерируйте начальную конфигурацию и ключ подписи в смонтированном synapseкаталоге. Используйте то же имя сервера, которое вы выбрали выше. Явно укажите параметр статистики; вот он no.
docker compose run --rm --no-deps \
  -e SYNAPSE_SERVER_NAME=matrix.example.org \
  -e SYNAPSE_REPORT_STATS=no \
  synapse generate
В режиме официального контейнера generateсоздается homeserver.yamlнеобходимый ключ подписи. Откройте synapse/homeserver.yamlи замените раздел базы данных SQLite следующим содержимым. Замените PASTE_THE_SAME_DB_PASSWORD_HEREна точное значение, хранящееся в .env. Это поле является буквальным значением конфигурации Synapse, а не интерполяцией Compose.
database:
  name: psycopg2
  args:
    user: synapse
    password: PASTE_THE_SAME_DB_PASSWORD_HERE
    dbname: synapse
    host: db
    port: 5432
    cp_min: 5
    cp_max: 10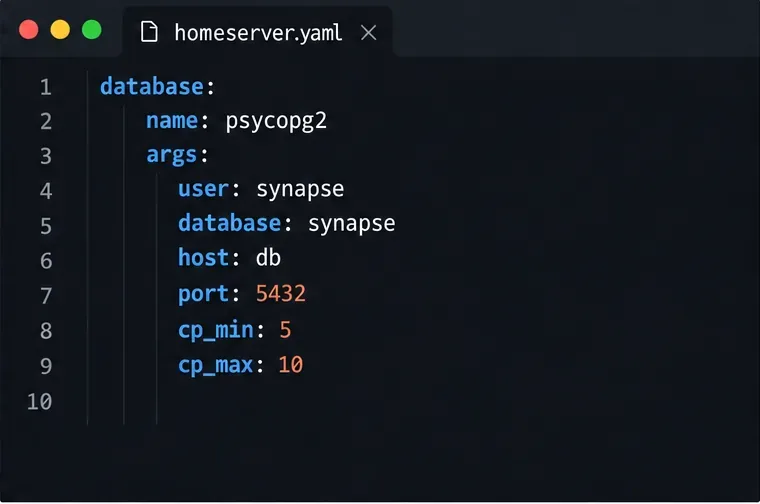
Сохраняйте сгенерированный файл registration_shared_secretв приватном режиме. Synapse использует его для инструмента регистрации пользователей из командной строки; любой, кто его получит, сможет создавать учетные записи, включая администраторов. Оставьте публичную регистрацию отключенной, если вы намеренно не собираетесь ее предлагать и не ознакомились с соответствующими мерами по борьбе со злоупотреблениями.
В каталоге docker-compose.yml, содержащем файл Compose, проверьте его корректность и запустите службы:
docker compose config
docker compose up -d
docker compose ps
docker compose logs --tail=100 synapse db
Первая команда проверяет, может ли Compose проанализировать файл и разрешить имя DB_PASSWORD. Следующая запускает базу данных и домашний сервер в фоновом режиме. Проверьте журналы на наличие ошибок подключения к базе данных или отсутствующего файла конфигурации. Поскольку эта настройка монтирует локальные папки, конфигурация базы данных и Synapse сохраняется при пересоздании контейнеров.
Выполните запрос на проверку версий клиента Matrix с хоста Docker. JSON-ответ означает, что API клиента отвечает; пустой ответ, отказ в соединении или ошибка HTTP означают, что вам следует проверить журналы Synapse и убедиться, что порт 8008 прослушивается.
curl -fsS http://127.0.0.1:8008/_matrix/client/versionsПосле получения ответа создайте первоначального пользователя в интерактивном режиме. Эта команда запросит имя пользователя и пароль; выберите «нет» для администратора, если вам специально не нужна учетная запись администратора.
docker compose exec synapse register_new_matrix_user \
  -c /data/homeserver.yaml http://localhost:8008
Назначение портов только для localhost является преднамеренным: это предотвращает прямой публичный доступ к незашифрованному HTTP-слушателю. Для удаленных клиентов настройте обратный прокси с действительным TLS-сертификатом и перенаправьте пути Matrix на Synapse. Прокси должен передавать заголовки X-Forwarded-Forи X-Forwarded-Proto; в сгенерированной конфигурации слушателя включите x_forwarded: trueдля порта 8008. Не устанавливайте для контейнеризированного слушателя Synapse привязку только к 127.0.0.1, поскольку это помешает контейнеру прокси достичь его. Если обратный прокси также контейнеризирован, поместите его и Synapse в общую сеть Docker и используйте проксирование к имени службы synapse:8008.
Федерация работает отдельно от локального запуска. Другие серверы Matrix должны обнаружить ваш сервер и связаться с ним, обычно через порт 8448 или посредством делегированного обнаружения по HTTPS. DNS, маршрутизация обратного прокси и все необходимые .well-knownзаписи должны соответствовать выбранному имени сервера. Перед объявлением публичного домашнего сервера следуйте документации Synapse по обратному прокси и инструкциям по установке . Для голосовых и видеозвонков также необходим TURN-сервер для надежного подключения к мультимедиа.
Если Synapse не может подключиться к PostgreSQL, убедитесь, что host( dbимя службы Compose) совпадает, что оба пароля точно совпадают, и что контейнер базы данных работает корректно. Если конечная точка недоступна, проверьте docker compose psжурналы Synapse и убедитесь, что другая служба уже не использует порт 8008. Создайте резервные копии каталога данных PostgreSQL, а также конфигурации Synapse и ключа подписи; ключ подписи необходим для идентификации сервера.
Подробную информацию о настройке PostgreSQL см. в руководстве Synapse по PostgreSQL . Информацию о параметрах контейнера и создании пользователей см. в официальной документации Synapse по Docker .
Присвойте комнате Matrix легкодоступный адрес в вашем домене, используя Element или API Matrix, с проверкой прав доступа, именованием Synapse и федерацией.
Настройте coturn и Synapse с использованием совпадающих учетных данных TURN, откройте необходимые порты ретрансляции и убедитесь, что клиенты Matrix могут получать кандидатов на ретрансляцию.
Перед тем как сделать его доступным по HTTPS, настройте постоянный домашний сервер Synapse с помощью Docker Compose, PostgreSQL, частной конфигурации и проверок.
Задайте фирменное название, пользовательские цвета и элементы авторизации для вашей веб-версии Element, при этом понимая, какие части останутся фирменными.
Проверьте, не превысил ли Synapse лимит на количество открытых файлов в одном процессе, установите параметр systemd для нужной службы или рабочего процесса и проверьте текущий лимит.
Выясните, ограничивается ли ошибка одним браузером или одним событием, затем используйте ключ восстановления Element или доверенное устройство, не рискуя при этом оставшейся зашифрованной историей.
Используйте API Synapse для очистки истории и мультимедиа или настройки хранения данных, чтобы безопасно удалить устаревшие данные, а затем проверьте завершение процесса и восстановление дискового пространства.
Установите текущую библиотеку, подключите выделенную учетную запись Matrix и запустите небольшой бот !echo с более безопасной обработкой учетных данных и понятным тестом.
Настройте три моста Mautrix с отдельными регистрациями, входами в систему и тестами — и избегайте неожиданностей, связанных с сетевыми настройками Docker, политиками учетных записей и синхронизацией.
Узнайте, что заполняет хранилище Synapse, установите безопасное время хранения медиафайлов и очистите удаленный кэш, не удаляя файлы непосредственно с диска.



