Главная
» Как сделать
»
Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.
Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.
Если на хосте SUSE Linux Enterprise Server 15 установлено два Ethernet-адаптера, но при выходе из строя одного из них пропадает доступ к сети, настройте интерфейс bond0 в YaST, добавьте оба адаптера и выберите режим активного резервированияmiimon=100 . Разместите IP-конфигурацию сервера на интерфейсе bond0, а не на каком-либо из физических портов. Это обеспечит резервирование канала без необходимости использования коммутатора с поддержкой LACP.
Описанные ниже шаги используют сетевую службу Wicked, обычно применяемую для рабочих нагрузок серверов SLES. Изменение интерфейса, через который проходит SSH-сессия, может привести к разрыву соединения, поэтому выполняйте изменение с локальной консоли, удаленной консоли управления или в утвержденное окно обслуживания с возможностью восстановления.
Проверьте адаптеры и выберите правильный способ склеивания.
Две доступные сетевые карты автоматически не образуют резервную пару. Без объединения интерфейсов (bonding) каждый интерфейс управляется отдельно, и приложение, использующее один маршрут, может потерять связь при обрыве основного канала. Объединение интерфейсов в Linux (Linux bond) представляет несколько физических портов как один логический интерфейс.
Перед внесением изменений определите реальные имена интерфейсов, запишите текущие IPv4/IPv6-адреса хоста, шлюз, VLAN и настройки DNS, а также убедитесь, что оба порта коммутатора подключены к нужной сети:
ip -br link
ip -br addr
ip route
systemctl status network
На примерах экранов показаны два физических интерфейса: enp1s0и enp2s0. Эти названия являются иллюстративными; ваш сервер может иметь другие имена. Примерный адрес 192.0.2.20/24— это адрес только для документации, а не значение для развертывания в вашей сети.
Используйте режим активного резервирования (режим 1) , если цель — сохранение работоспособности при отказе порта или кабеля. Один порт передает данные, а другой остается доступным для переключения в случае сбоя. Выбирайте 802.3ad (LACP, режим 4) только в том случае, если сетевой коммутатор явно настроен для соответствующей группы агрегации LACP с совместимыми параметрами скорости и дуплекса. LACP может распределять различные потоки трафика между каналами, но не гарантирует удвоения скорости одного соединения. SUSE предостерегает от использования обычных агрегированных каналов на нескольких коммутаторах, если производитель коммутатора не поддерживает такое решение. См. процедуры и ограничения SUSE по объединению сетевых каналов .
Настройте bond0 в YaST.
1. Откройте сетевые настройки и определите доступные порты.
Запустите sudo yast2или откройте YaST локально, затем перейдите в раздел Система > Сетевые настройки . На вкладке «Обзор» укажите оба интерфейса Ethernet, которые вы планируете объединить. Если один из интерфейсов в настоящее время использует адрес управления сервера, настройте доступ к консоли, прежде чем изменять его конфигурацию. Не выбирайте беспроводной интерфейс или интерфейс, уже выделенный для несвязанного моста, не спланировав предварительно эту топологию.
В обзоре сетевых настроек перед созданием объединенного устройства определяются устройства enp1s0 и enp2s0.
2. Создайте интерфейс для склеивания.
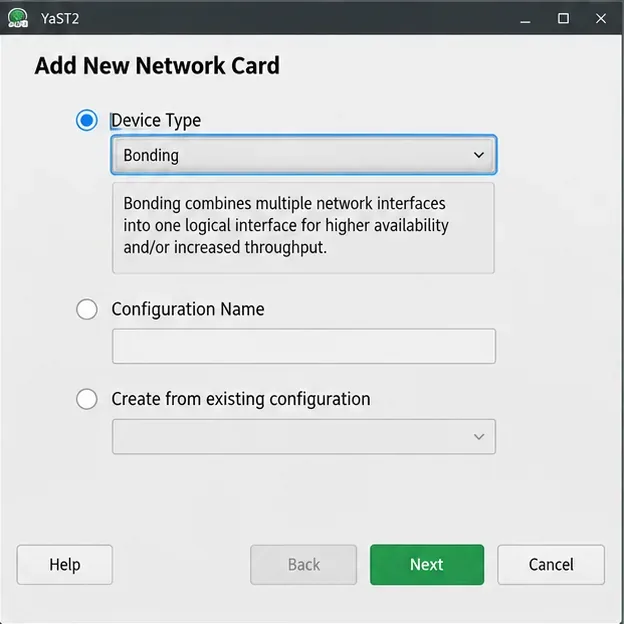
Нажмите «Добавить» , измените тип устройства на «Объединение» и нажмите «Далее» . YaST откроет настройки сетевой карты для нового логического объединения. Не пытайтесь настроить оба физических адаптера таким образом, чтобы они независимо друг от друга имели один и тот же статический адрес.
В окне «Добавить новую сетевую карту» в качестве типа нового устройства выбрано «Объединение».
3. Назначьте параметры IP-адреса облигации.
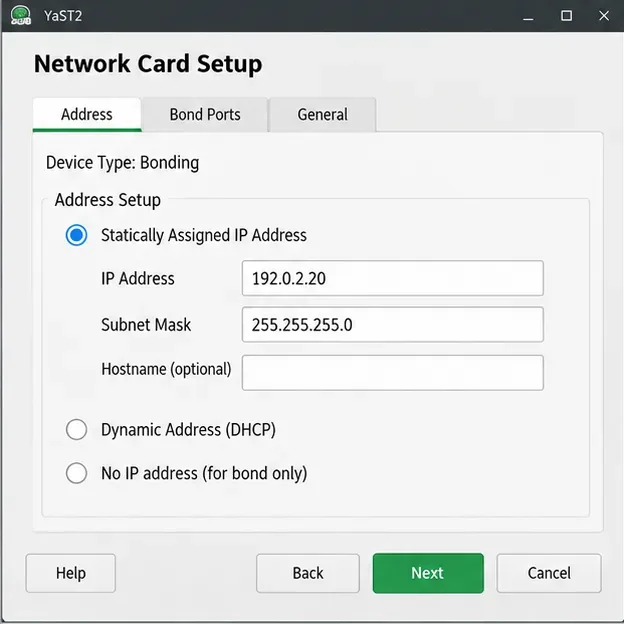
На вкладке «Адрес» выберите «Динамический адрес» , если ваша инфраструктура предоставляет соответствующий DHCP-адрес, или «Статически назначенный IP-адрес» для сервера с фиксированным адресом. В статическом развертывании переместите предыдущий адрес управления и подсеть в объединенную сеть и убедитесь, что старый физический интерфейс не сохраняет дублирующийся IP-адрес. Подтвердите шлюз по умолчанию на вкладке «Маршрутизация» и DNS в разделе «Имя хоста/DNS» в зависимости от ситуации; не предполагайте, что статическая адресация автоматически заполняет их.
На вкладке «Адрес» отображается пример статического IP-адреса и маски подсети, назначенных агрегированному каналу связи, а не его участникам.
4. Выберите оба порта, продолжайте мониторинг соединения и примените изменения.
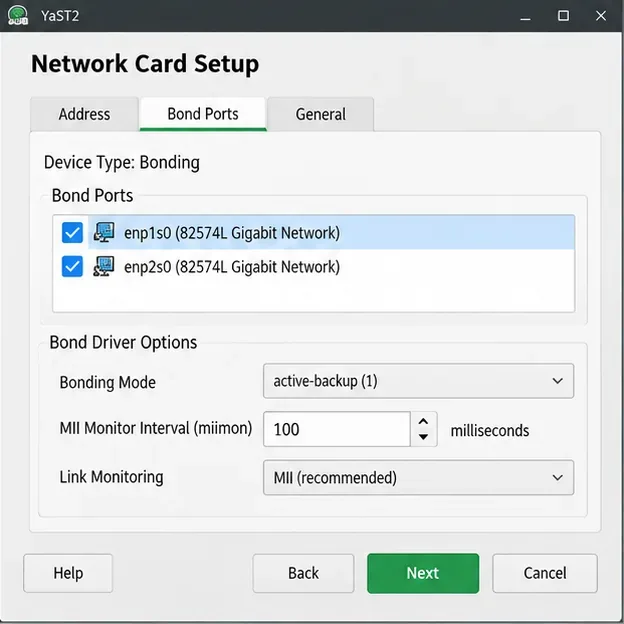
Откройте Bond Ports и проверьте два необходимых адаптера. В параметрах драйвера Bond выберите active-backupпростой резервный вариант и сохраните его miimon=100. Это проверяет состояние соединения с интервалом в 100 миллисекунд; это не гарантирует обнаружение всех сбоев в вышестоящем соединении. Выберите «Далее» , подтвердите любое предложение по адаптации старой конфигурации отдельных интерфейсов, выбрав «Продолжить» , и нажмите «ОК», чтобы зафиксировать новое соединение. Возможно, вы ненадолго потеряете доступ, пока IP-адрес перемещается на bond0.
Выбраны оба порта Ethernet с активным резервным соединением и интервалом мониторинга MII в 100 миллисекунд.
На этих скриншотах показаны элементы управления, описанные в инструкциях SUSE SLES 15 SP7 по подключению YaST ; точное расположение или формулировка могут различаться в зависимости от установленной версии YaST и графического или текстового интерфейса.
Используйте файлы ifcfg, если YaST недоступен.
Ручная настройка — это запасной вариант для администраторов, которые не могут использовать YaST. SUSE описывает формат для хостов, управляемых Wicked. Перед продолжением /etc/sysconfig/network/ifcfg-*создайте резервную копию исходных сетевых файлов вне рабочей директории и сохраните доступ к консоли:/etc/sysconfig/network
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Если именованный исходный файл отсутствует, проверьте каталог и создайте резервную копию фактического файла, вместо того чтобы предполагать его имя. Для этой иллюстративной конфигурации статического IP-адреса создайте файл /etc/sysconfig/network/ifcfg-bond0со следующим содержимым, заменив имена интерфейсов и адреса на ваши реальные значения:
В файле конфигурации каждого участника ifcfgбольше не должно быть собственной конфигурации IP-адреса. Например, в оба ifcfg-enp1s0файла добавьте только следующие строки ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Сохраните согласованность всех необходимых общесистемных маршрутов и конфигураций резолверов с новым соединением. Проверьте конфигурацию и активируйте логический интерфейс с помощью Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Используйте sudo wicked ifreload bond0после внесения последующих изменений в работающую конфигурацию соединения. Не используйте systemctlдля запуска или остановки отдельного соединенного устройства; wickedдля этой задачи предусмотрены правила SUSE. Информацию о поддерживаемых параметрах файлов см. в справочнике по настройке соединения в руководстве SUSE и на странице локально установленной программы man 5 ifcfg-bonding.
Устранение неполадок с подключением облигации.
Соединение существует, но не имеет IP-адреса: убедитесь, что адрес был назначен bond0, а не другому участнику, и проверьте настройки DHCP-сервера или статического адреса. Отсутствие шлюза или неправильная VLAN могут привести к недоступности сервера, даже если оба порта сообщают о наличии оператора связи. Проверьте ip routeфактическую конфигурацию вашего коммутатора и портов, прежде чем многократно перезапускать сеть.
Сообщение о неисправности соединения: проверьте кабель, состояние порта коммутатора, выбор интерфейса и сообщения драйвера. Убедитесь, что имена участников совпадают BONDING_SLAVE0. Мониторинг канала связи обнаруживает соответствующие изменения интерфейса/оператора связи, но не все возможные сбои, кроме непосредственно подключенного коммутатора.BONDING_SLAVE1ip -br link
Сбой передачи данных после переключения на 802.3ad: сначала проверьте настройки группы LACP и портов коммутатора. Объединение портов в группу LACP, в то время как порты коммутатора остаются обычными независимыми портами, является несоответствием конфигурации. Если цель состоит просто в переключении на резервный режим, вернитесь к режиму активного резервирования, а не вводите агрегацию коммутаторов без необходимости.
Проверьте конфигурацию и протестируйте переключение на резервный сервер.
Проверьте действующий облигационный заем, интерфейсы его участников и маршрутизацию:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
Интерфейс должен иметь заданный IP-адрес, соединение должно быть активным, а в файле состояния ядра должны быть указаны оба входящих в него интерфейса. В режиме активного резервирования проверьте поле «Currently Active Slave» и состояние MII каждого входящего в него интерфейса . Точный вывод зависит от вашего драйвера и конфигурации; документация по объединению интерфейсов в ядре Linux описывает этот интерфейс состояния.
Наконец, подтвердите подключение к реальному шлюзу по умолчанию и клиентским службам, которые должны связаться с хостом. Во время утвержденного окна технического обслуживания кратковременно отключите или деактивируйте только текущий активный канал, наблюдая за состоянием объединения каналов и проводя непрерывную проверку подключения; резервный участник должен взять на себя управление, и подключение должно восстановиться. После этого восстановите канал и убедитесь, что оба участника находятся в работоспособном состоянии. Если сеть остается недоступной, используйте доступ к консоли для восстановления резервных копий конфигураций участников, вместо того чтобы вносить дополнительные изменения вслепую через SSH.