Настройте VPN-сервис Pardus с профилем, предоставленным провайдером.

Добавьте профиль OpenVPN в NetworkManager на Pardus, установите соответствующий плагин, защитите учетные данные и убедитесь, что VPN активен.
Для настройки VPN в Pardus получите точный протокол и профиль подключения от вашего VPN-провайдера или сетевого администратора, а затем добавьте их через NetworkManager. Для сервиса OpenVPN наиболее надежной отправной точкой является .ovpnпрофиль провайдера и плагин OpenVPN NetworkManager; затем компьютер сможет подключаться или отключаться от этого сохраненного профиля. Pardus предлагает версии XFCE и GNOME, поэтому названия меню различаются, а точные учетные данные и маршруты должны быть получены от VPN-сервиса.
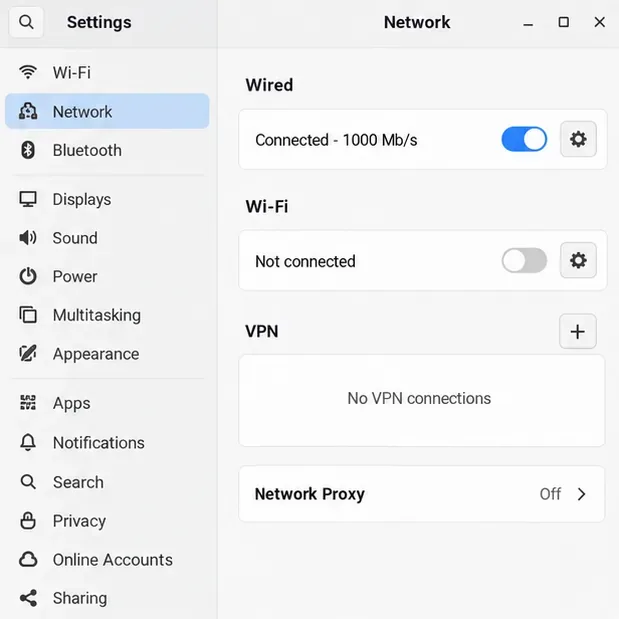
Приведённые ниже изображения интерфейса представляют собой типовые макеты в стиле NetworkManager, а не скриншоты с компьютера, работающего с Pardus. Используйте пошаговые инструкции в качестве схемы и следуйте указаниям, доступным в вашей сессии рабочего стола.
Сначала подтвердите протокол VPN. VPN настраивается не только с помощью пароля учетной записи: для этого также может потребоваться адрес сервера, сертификат, закрытый ключ, одноразовый код или приложение, специфичное для провайдера. Запросите у администратора или провайдера информацию о поддерживаемом методе подключения клиента Linux и полный профиль. Не пытайтесь угадать шлюз или использовать профиль из другого сервиса.
Для OpenVPN храните файл провайдера .ovpnи любые отдельные файлы сертификатов или ключей вместе до тех пор, пока не импортируете и не протестируете соединение. Некоторые профили содержат учетные данные и сертификаты в файле; другие ссылаются на отдельные файлы. Относитесь к закрытым ключам и экспортированным профилям как к секретам и не отправляйте их другим людям и не вставляйте в общедоступный журнал терминала.
Для импорта и активации множества VPN-профилей NetworkManager требует наличия плагина протокола. Плагин OpenVPN отделен от самого VPN-профиля. Сначала проверьте, какие пакеты доступны в включенных репозиториях Pardus:
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
Если APT показывает, что плагин OpenVPN можно установить, установите основной плагин и, если это необходимо для графического редактора вашего рабочего стола, соответствующий пакет интерфейса:
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeНазвания пакетов и их доступность могут зависеть от версии Pardus и включенных репозиториев. Если для какого-либо пакета нет подходящего варианта, проверьте конфигурацию источников программного обеспечения Pardus или центр программного обеспечения, вместо того чтобы добавлять репозиторий Debian из другой версии. В версиях GNOME пакет, специфичный для GNOME, обеспечивает графическую интеграцию OpenVPN; в других средах рабочего стола может использоваться другой интерфейс.
В системе отслеживания пакетов Pardus описано настольное приложение NetworkManager, а в собственной документации NetworkManager поясняется, что протоколы VPN используют плагины. Эти факты не гарантируют установку каждого плагина протокола по умолчанию, поэтому перед установкой проверьте локальный список доступных пакетов.
Используйте функцию импорта в редакторе сети, если она доступна. В GNOME откройте «Настройки» , выберите «Сеть» и нажмите кнопку «плюс» рядом с VPN; выберите OpenVPN или опцию импорта сохраненной конфигурации. В XFCE откройте меню панели NetworkManager и выберите редактор подключений, затем добавьте или импортируйте профиль VPN. Формулировки и доступные элементы управления импортом различаются в зависимости от установленного интерфейса и версии плагина.
Если в редакторе отсутствует функция контроля импорта, инструмент командной строки NetworkManager может импортировать профиль OpenVPN. Замените реальный путь к файлу:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"Это создаст сохраненное соединение NetworkManager. Если команда сообщит об отсутствии плагина VPN, установите соответствующий плагин из репозиториев Pardus и попробуйте снова. Если она сообщит о недействительном профиле, запросите у провайдера конфигурацию OpenVPN, совместимую с NetworkManager; не переписывайте директивы шифрования или сертификатов наугад.
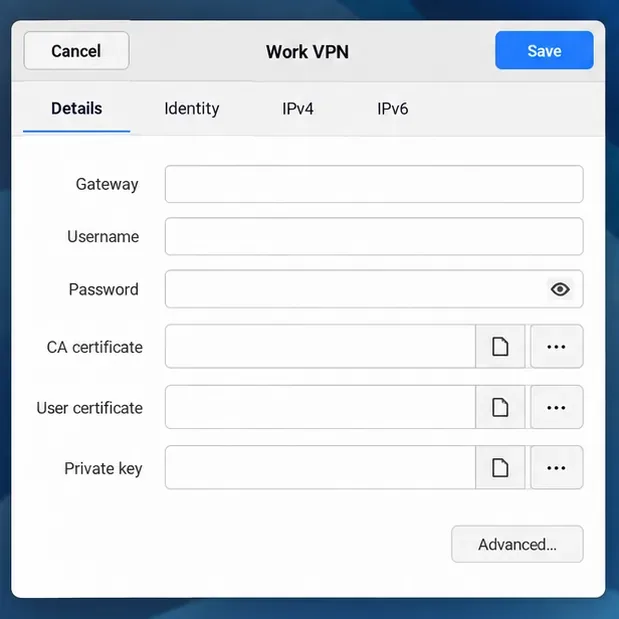
После импорта проверьте настройки аутентификации профиля. Если в них используется отдельный сертификат центра сертификации, клиентский сертификат или закрытый ключ, убедитесь, что пути к файлам по-прежнему работают. Введите имя пользователя, пароль или кодовую фразу ключа, предоставленные для этого VPN; метод аутентификации зависит от сервера, поэтому некоторые профили не будут использовать все поля, показанные в макете. Сохраните профиль, затем выберите его в разделе VPN в меню сети или на панели настроек.
Вы также можете запустить сохраненное соединение из терминала. Замените имя в кавычках на имя соединения, отображаемое NetworkManager:
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Эта --askопция позволяет NetworkManager запрашивать учетные данные, когда этого требует профиль, вместо того, чтобы сохранять пароль в истории командной строки. Команда active-connections должна вывести список VPN-профилей после подключения. Также проверьте службу или внутренний адрес, к которому должен обращаться VPN. Подключенный туннель не обязательно направляет весь интернет-трафик через VPN: профили с разделенным туннелем могут маршрутизировать только выбранные сети.
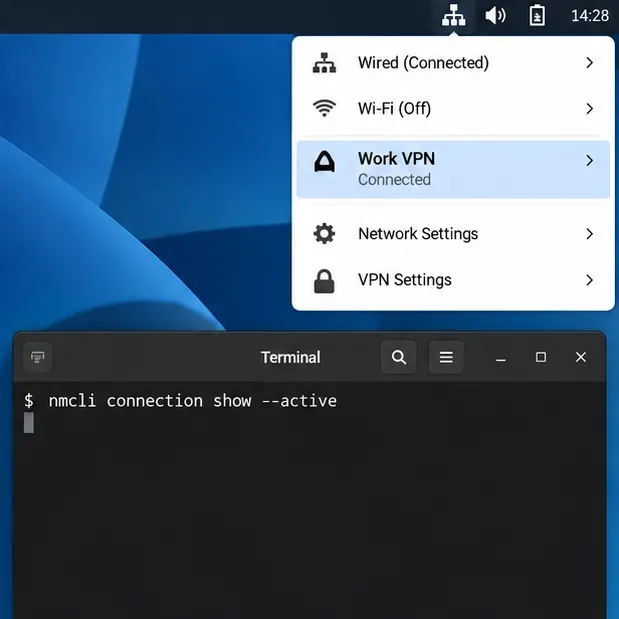
Для WireGuard NetworkManager 1.16 и более поздних версий включает встроенную поддержку, но процесс создания профилей может отличаться от OpenVPN. Корпоративные сервисы могут потребовать OpenConnect или собственного клиента организации. Следуйте текущим инструкциям владельца сервера для этих типов сервисов, а не пытайтесь импортировать каждую конфигурацию как OpenVPN. Подтвердите успешное подключение, проверив активный профиль и достигнув пункта назначения, который должен обеспечивать VPN.
Ссылки: информация о выпуске и настольных версиях Pardus , запись пакета апплета NetworkManager для Pardus 23 , документация по плагину NetworkManager VPN , справочник по импорту nmcli для NetworkManager , инструкции по настройке GNOME VPN и сведения о профиле подключения OpenVPN .
Добавьте профиль OpenVPN в NetworkManager на Pardus, установите соответствующий плагин, защитите учетные данные и убедитесь, что VPN активен.
Подготовьте загрузочный USB-накопитель, проверьте совместимость с 64-битным оборудованием и установите Pardus 23 XFCE, защитив существующие файлы и избежав распространенных ошибок устаревшего BIOS.
Распространяйте пользовательские обои для клиентов Pardus, настраивайте рабочие столы Xfce или GNOME и применяйте пользовательские политики Lider Ahenk с проверками Safe Pilot.
Исправьте ограничение разрешения 1024 × 768, проверив SPICE, виртуальное видео, гостевой канал и spice-vdagent — с безопасными проверками, если у Pardus нет подходящего пакета.
Перед расширением централизованного управления настройте сервер Lider, безопасно сконфигурируйте его установщик, зарегистрируйте конечные точки Ahenk и проверьте пилотный проект.
Загрузите официальный ISO-образ Pardus 23 для настольных компьютеров, безопасно запишите его с помощью Rufus и загрузите компьютер с Windows во временную Live-сессию.
Выясните, почему Pardus 23 не может обнаружить вашу звуковую карту, а затем используйте целевые проверки ALSA, прошивки и PipeWire или PulseAudio, чтобы восстановить воспроизведение.
Сохраняйте настройки HamoniKR на внешнее хранилище, включайте скрытые домашние папки и выбирайте безопасный режим восстановления при переходе к новой установке.
Установите и настройте xrdp на Pardus, выберите подходящую сессию Xfce, ограничьте доступ к сети и убедитесь, что удаленный вход в систему работает.
Диагностика сбоев подключения APT к Pardus 23, подтверждение официальных источников yirmiuc и восстановление обновления apt без обхода проверок подписи пакетов.