Главная
» Wiki
»
Лучшие практики многофакторной аутентификации
Лучшие практики многофакторной аутентификации
Крупные утечки данных, которые потенциально подвергают ваши данные риску попасть в руки злоумышленников, стали повседневным явлением. Самый простой способ защитить себя, даже если ваш пароль скомпрометирован, — использовать двухфакторную аутентификацию , но не все методы многофакторной аутентификации одинаковы.
3 лучших метода MFA
Тот факт, что MFA обеспечивает дополнительный уровень безопасности, не означает, что киберпреступники не могут обойти MFA и получить доступ к вашим данным. Однако если вы используете один из этих методов, вероятность взлома кода очень мала.
Физический ключ безопасности
На компьютере установлен физический ключ безопасности.
Представьте себе, что вы можете получить доступ к своему компьютеру так же, как вы открываете дверь, — с помощью одного лишь ключа. Физический ключ безопасности — это физический ключ, который при вставке в USB-порт предоставляет вам доступ к вашему компьютеру. Однако самым большим недостатком использования физического ключа безопасности является то, что в случае его утери доступ к устройству становится довольно затруднительным.
Важно отметить, что существует два типа ключей безопасности: Bluetooth и USB. Хотя оба варианта чрезвычайно безопасны, физические ключи безопасности с поддержкой Bluetooth уязвимы для взлома, при котором пароли, отправленные по Bluetooth, могут быть украдены. Подобная атака невозможна при использовании USB-ключа безопасности.
Биометрическая аутентификация
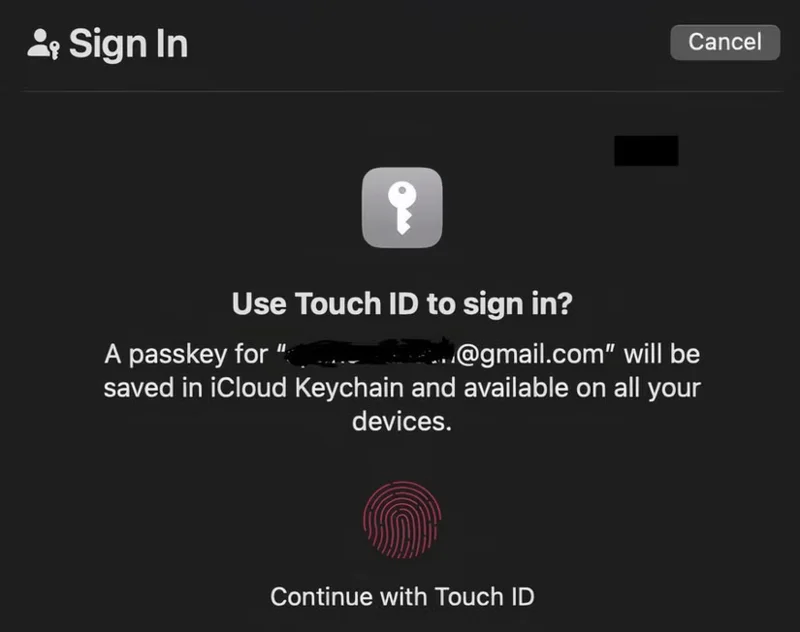
Биометрический вход
Что, если бы вместо того, чтобы носить ключи в кармане, вы сами были бы ключом? Биометрическая аутентификация подразумевает использование для аутентификации части тела. Распространенные биометрические методы включают использование лица человека, отпечатков пальцев, голоса, почерка и рисунка вен.
Биометрическая аутентификация стала популярной в последние годы с тех пор, как в 2013 году Apple представила Touch ID (устройства Android также получили биометрию отпечатков пальцев в 2014 году с Android 4.4). Многие люди начали использовать биометрию для аутентификации, поскольку она проста в использовании и чрезвычайно безопасна. В отличие от физических ключей, которые можно потерять или украсть, вы ведь никогда не забудете свой палец в ресторане, верно?
Одноразовый пароль (приложение-аутентификатор)
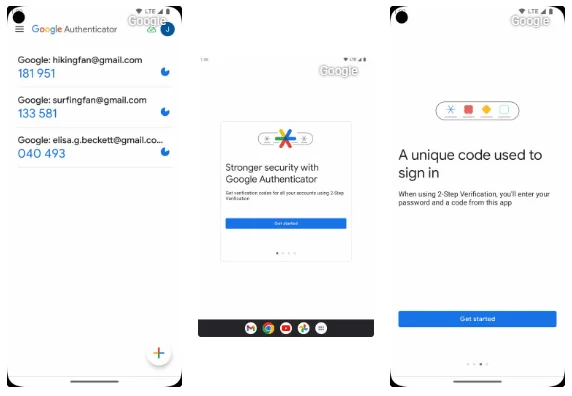
Одноразовый пароль (OTP) — это уникальный одноразовый пароль, который необходимо использовать в течение определенного периода времени, прежде чем истечет его срок действия. Существует много способов получить одноразовый пароль, но наиболее безопасным является использование приложения-аутентификатора, например Google Authenticator .
С Google Authenticator у вас есть до 60 секунд, чтобы ввести одноразовый пароль, прежде чем сгенерировать новый одноразовый пароль. Не все методы OTP одинаково безопасны. Одноразовые пароли, отправленные по SMS и электронной почте, не так безопасны.
Другие методы МФА
Использование любого метода МФА лучше, чем не использование вообще никакого. Однако некоторые методы лучше других. Вот оставшиеся лучшие практики.
Push-уведомления
Помимо оповещения о получении нового сообщения в Instagram или рекламного предложения, push-уведомления также могут использоваться в целях безопасности. Если эта функция включена, push-уведомления будут отправляться через выбранное вами приложение и должны быть одобрены или отклонены. Преимущество push-уведомлений в том, что они не требуют ввода символов, как, например, приложение для аутентификации.
Удобные push-уведомления, обеспечивающие надежную безопасность и скорость. Главным недостатком является то, что в случае утери или кражи вашего устройства вору понадобится только доступ к вашему разблокированному телефону для аутентификации с помощью push-уведомления.
Телефон
Предположим, вы вошли в свой банковский счет, но у вас включена двухфакторная аутентификация через телефонный звонок. После того, как вы введете правильное имя пользователя и пароль, вам позвонят на указанный номер и сообщат второй пароль. Этот метод достаточно безопасен, если у вас есть доступ к телефону, однако телефон легко может быть украден или потерян. Не говоря уже о том, что большинство телефонных звонков не зашифрованы. Если вас атакует опытный хакер, он может прослушивать ваши звонки. Отправив незашифрованный пароль, они могут легко украсть ваш пароль и получить доступ к вашей учетной записи.
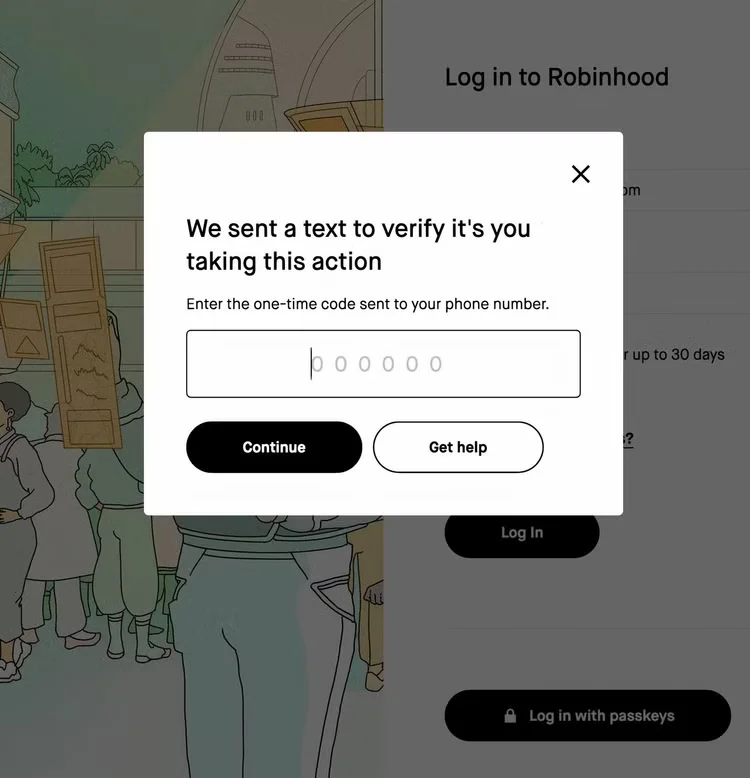
Одноразовый пароль (СМС или электронная почта)
Одноразовый пароль, отправленный по SMS или электронной почте, не является небезопасным; Однако они являются одними из наименее безопасных способов аутентификации пользователей. Возможность оповещения посредством СМС и электронной почты привлекательна тем, что она проста и удобна в реализации. Менее технически подкованные пользователи могут не захотеть настраивать приложение-аутентификатор, не знать (или не хотеть) включить биометрическую аутентификацию или даже не знать, что такое физический ключ безопасности.
Проблема в том, что SMS и даже электронная почта могут быть скомпрометированы. Двухфакторная аутентификация бесполезна, если второй пароль отправляется киберпреступнику. SMS-сообщения также могут быть отправлены в незашифрованном виде и перехвачены.
Контрольный вопрос
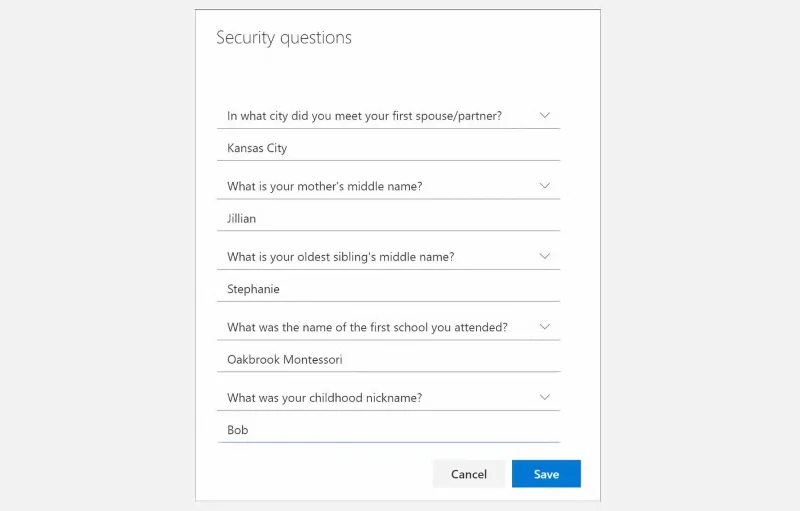
Мы все когда-то заполняли контрольные вопросы. Распространенные контрольные вопросы включают в себя вопрос о девичьей фамилии вашей матери, имени вашего домашнего животного и месте вашего рождения.
Проблема с этими вопросами в том, что любой, кто просматривает ваш аккаунт Facebook, может узнать эту информацию. Еще одна большая проблема в том, что эти ответы можно забыть. Пароли и имена пользователей часто записываются, будь то в менеджере паролей или в другом месте; Однако ответы на контрольные вопросы отсутствуют. Если вы забудете ответ, киберпреступники не смогут получить доступ к вашей учетной записи, но и вы тоже.
Пример контрольного вопроса Microsoft
Вам доступно несколько методов многофакторной аутентификации на выбор. Теперь, когда вы знаете, какой метод наиболее безопасен, вы можете принимать более обоснованные решения о том, как лучше всего защитить свои данные. Независимо от того, какой метод вы выберете, помните, что любая 2FA лучше, чем ее отсутствие.