Главная
» Как сделать
»
Зарегистрируйте SLES 15 в SUSE Manager в автономной сети.
Зарегистрируйте SLES 15 в SUSE Manager в автономной сети.
Вы можете зарегистрировать клиент SLES 15 без прямого доступа к интернету, если он по-прежнему может связаться с вашим сервером SUSE Manager или прокси-сервером в частной сети. Подготовьте соответствующее программное обеспечение и репозитории начальной загрузки на Manager, создайте ключ активации, а затем запустите скрипт начальной загрузки на машине SLES. Клиент без сетевого пути к Manager не сможет завершить регистрацию Salt или выполнить фиксацию изменений; копирование скрипта только через USB не делает его управляемым.
Гипотетический пример: администратор подключает новую виртуальную машину SLES 15 SP7 x86_64 к сети предприятия, не имеющей доступа к интернету. SUSE Multi-Linux Manager 5.1 (текущее название SUSE Manager в этом руководстве) также отключен от интернета. Его программные каналы были зеркалированы в среду с помощью съемных носителей. Виртуальная машина может связаться с внутренним менеджером через порты HTTPS и Salt. Этот сценарий является иллюстративным, а не описанием реального развертывания или тестирования.
На странице «Продукты» администратор выбирает продукт SLES, соответствующий версии и архитектуре клиентского приложения.
1. Убедитесь, что изолированная среда готова.
«Офлайн» может означать, что у клиента и Менеджера нет прямого доступа к интернету, или что клиент не может связаться ни с одним сервером. Первый вариант поддерживает регистрацию; второй — нет. Клиенту необходим внутренний маршрут к Менеджеру или прокси-серверу SUSE Multi-Linux Manager, а Менеджеру — локально доступные пакеты и метаданные для клиента.
Если Manager отключен от SUSE Customer Center, в документации SUSE для настройки используются RMT или SMT и съемные носители для зеркалирования репозиториев. Для SLES 15 синхронизируйте продукт и необходимые каналы клиентских инструментов Manager для клиентской архитектуры. Затем убедитесь, что соответствующий репозиторий начальной загрузки присутствует на Manager. В веб-интерфейсе выбор продукта находится в разделе Admin > Setup Wizard > Products. Синхронизация продукта должна завершиться до начала начальной загрузки; если репозиторий начальной загрузки отсутствует, в документации Manager предусмотрена mgr-create-bootstrap-repoвозможность его создания вручную.
Для гипотетической виртуальной машины перед выбором каналов проверьте ее пакет обновлений SLES и архитектуру. Для машины SLES 15 SP7 x86_64 требуется соответствующий продукт, а не канал с похожим названием для другого пакета обновлений или архитектуры. Список поддерживаемых продуктов и названия каналов могут меняться в зависимости от версии SUSE Multi-Linux Manager, поэтому используйте руководство для фактически установленной версии Manager.
2. Создайте ключ активации для клиента.
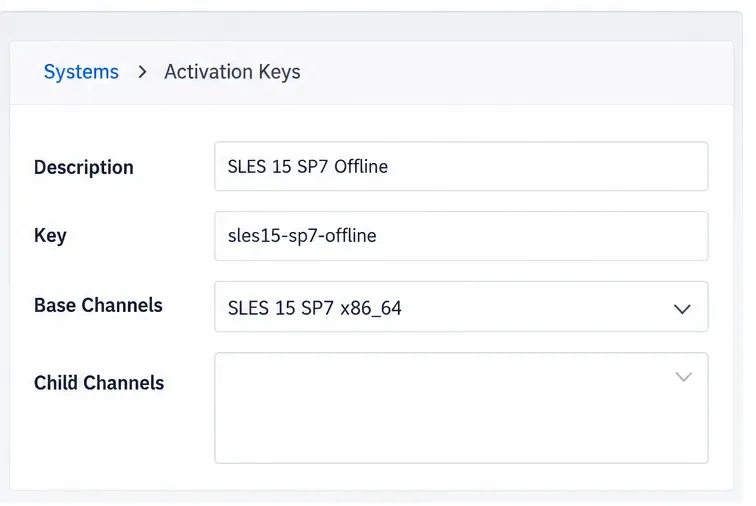
Ключ активации применяет назначение канала и другие параметры регистрации при запуске скрипта начальной загрузки. В веб-интерфейсе менеджера откройте Systems > Activation Keysи создайте ключ, например, такой sles15-sp7-offline. Выберите базовый канал SLES 15 SP7 x86_64 и необходимые дочерние каналы для вашей подписки и настройки клиентских инструментов. Избегайте использования родительского канала по умолчанию, если можно назначить конкретный канал SLES.
Используйте ключ активации с базовым каналом и дочерними каналами, соответствующими пакету обновлений SLES и архитектуре клиента.
Прежде чем продолжить, убедитесь, что ключ принадлежит правильной организации и что необходимые каналы доступны локально. Ключи также могут применяться к группам, конфигурации, пакетам или способу связи; проверьте все дополнительные настройки, чтобы регистрация не привела к неожиданной загрузке пакета или изменению конфигурации.
3. Сгенерируйте и передайте скрипт начальной загрузки.
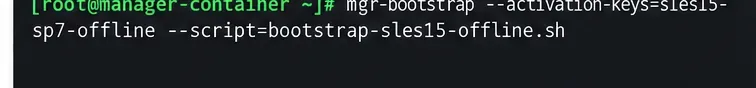
На хосте контейнера SUSE Multi-Linux Manager войдите в контейнер сервера и создайте скрипт, привязанный к ключу активации:
mgrctl term
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
Скрипт начальной загрузки хранится в каталоге менеджера /srv/www/htdocs/pub/bootstrap/. В скрипте должен быть включен SSL. В примере сети виртуальная машина SLES может загрузить скрипт по внутреннему протоколу HTTPS. Если вам необходимо перенести скрипт в изолированный сегмент на утвержденных съемных носителях, скопируйте его из этого каталога, используя процесс контролируемой передачи данных вашей организации. Перед запуском сравните контрольную сумму SHA-256, вычисленную с обеих сторон, и защитите скрипт как данные конфигурации, поскольку он содержит ключ активации.
Запустите генератор из контейнера Manager, предварительно выбрав ключ активации и уникальное имя файла скрипта.
Не следует передавать только скрипт начальной загрузки и предполагать, что клиент будет самодостаточным. Скрипт устанавливает зависимости регистрации из репозитория начальной загрузки менеджера. Эти RPM-пакеты и каналы программного обеспечения должны быть уже синхронизированы на отключенном менеджере.
4. Проверьте защищенное соединение и выполните регистрацию.
На машине SLES убедитесь, что ее часы близки к часам менеджера и что внутренний DNS разрешает имя менеджера:
timedatectl
getent hosts manager.example.net
Замените manager.example.netна полное доменное имя менеджера или прокси, встроенное в ваш скрипт. Требования к клиенту SUSE Multi-Linux Manager 5.1 включают исходящий доступ с клиента к менеджеру или прокси через порт HTTPS 443 и порты TCP 4505 и 4506 для Salt. Порт 80 также может использоваться развертыванием. Порт SSH 22 актуален при использовании метода отправки SSH-сообщений. Используйте текущее руководство по сетевым требованиям для вашего развертывания и проектирования брандмауэра; не открывайте эти порты в общедоступный интернет.
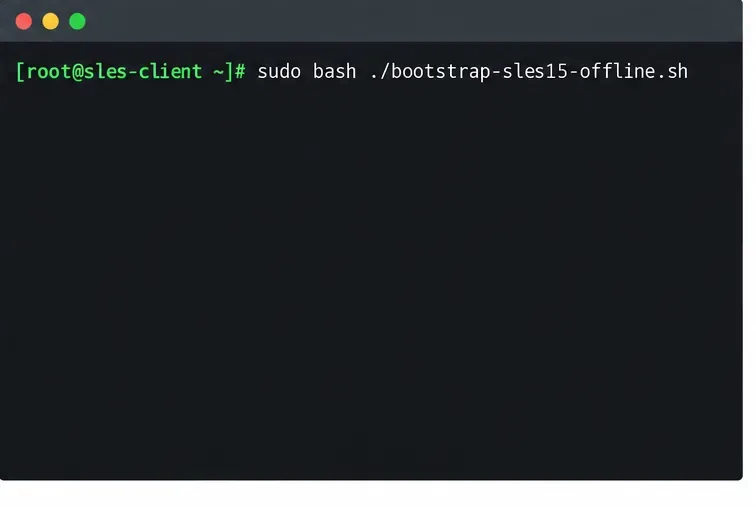
Запустите скрипт на стороне клиента и убедитесь, что внутренние репозитории доступны. Для этого используйте Bash и запустите скрипт от имени root:
bash ./bootstrap-sles15-offline.sh
После подтверждения возможности связи с внутренним менеджером запустите переданный или загруженный из внутренней системы скрипт начальной загрузки из клиента SLES.
Регистрация может занять некоторое время, пока клиент устанавливает свой компонент Salt и загружает конфигурацию репозитория. Не прерывайте этот процесс только потому, что он протекает без сбоев. Если он завершится неудачей, сохраните точный результат и проверьте журналы начальной загрузки и Salt клиента, репозиторий начальной загрузки менеджера, DNS, доверие сертификатов и путь к брандмауэру, прежде чем повторять попытку.
5. Примите ключ и подтвердите первую регистрацию заезда.
В веб-интерфейсе менеджера проверьте Systems > Overviewналичие нового клиента. Если он отсутствует, откройте его Salt > Keysи найдите ожидающий ключ клиента. Перед принятием убедитесь, что его идентификатор миньона и идентификатор машины совпадают с виртуальной машиной SLES. После успешной регистрации система должна отображаться в списке, ее ключ Salt должен быть принят, а также должна быть видна недавняя регистрация.
Если у виртуальной машины нет маршрута к менеджеру, остановитесь после подготовки скрипта и пакетов: регистрация не может завершиться, пока не будет предоставлен контролируемый сетевой путь. Если ранее она была зарегистрирована напрямую в SCC, SMT или RMT, следуйте инструкциям SUSE по миграции клиентов, чтобы удалить старую регистрацию и репозитории перед переключением управления; не оставляйте конфликтующие конфигурации репозиториев.