Главная
» Как сделать
»
Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.
Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.
После включения функции Live Patching при обновлении ядра SLES может отображаться сообщение «требуется перезагрузка». Это не означает автоматически, что установка не удалась: Live Patching распространяется только на исправления, которые SUSE может безопасно установить для текущего работающего ядра, в то время как замена ядра или исправления, которые нельзя установить с помощью Live Patching, по-прежнему требуют перезагрузки. В руководстве SUSE по Live Patching для ядра SLES 16.0, опубликованном 8 октября 2026 года, предлагается более современный способ установки: установить шаблон kernel_livepatchingв рамках стандартной подписки SLES. SLES 15 SP7 использует отдельное расширение Live Patching и сам lp_slesшаблон.
Используйте процедуру, специфичную для вашей версии, примените обновления через стандартный рабочий процесс установки пакетов SUSE и проверьте активный патч с помощью команды `sudo apt install sLES` klp -v patches. Эти шаги предполагают наличие зарегистрированного хоста SLES с доступом к поддерживаемым репозиториям обновлений.
Настройте путь для оперативного обновления программного обеспечения для вашего релиза SLES.
Определите версию и используемое ядро. Выполните:
cat /etc/os-release
uname -r
uname -m
Иллюстративный пример отображения в терминале процесса проверки версии операционной системы и работающего ядра перед выбором процедуры установки патчей в реальном времени.
Запишите версию SLES, версию ядра и архитектуру. Пакеты патчей соответствуют конкретной версии ядра, поэтому пакет для другого работающего ядра не доказывает, что активное ядро пропатчено. Приведенные ниже команды используют текущие инструкции SLES 16.0 и SLES 15 SP7; не копируйте шаблон или путь активации, специфичные для конкретной версии, в другую версию.
В SLES 16.0 установите прилагаемый шаблон. В текущем руководстве SUSE указано, что функция Kernel Live Patching включена в стандартную подписку SLES. Установите его шаблон:
Пример команды терминала из процедуры установки шаблона kernel_livepatching в SLES 16.0.
Если ваши репозитории содержат подходящий патч для установленного ядра, менеджер пакетов выбирает его во время установки; SUSE документирует, что ядро патчируется в рамках этого процесса. В этой процедуре SLES 16.0 не требуется дополнительный код регистрации для патчинга.
В SLES 15 SP7 сначала активируйте расширение. Для этого релиза требуются активные подписки на SLES и SLES Live Patching. Выведите список доступных расширений и используйте точную команду активации, специфичную для вашей архитектуры:
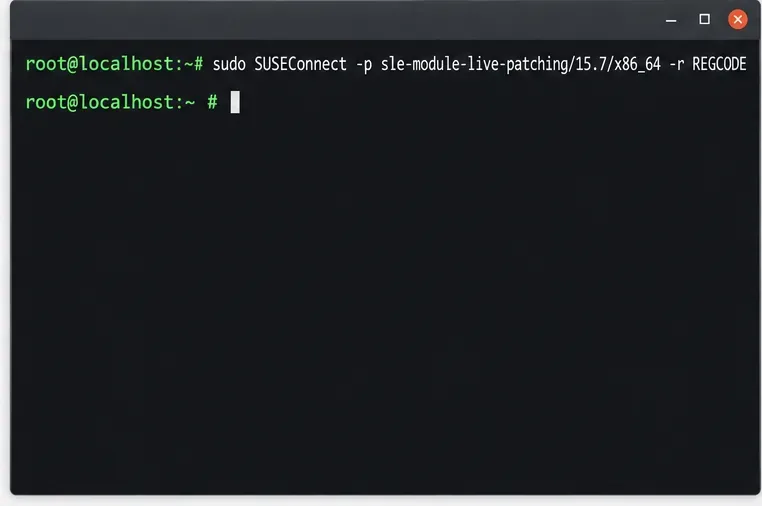
Иллюстративный вид терминала при проверке доступных расширений SUSE в системе SLES 15 SP7.Пример команды терминала для активации расширения Live Patching; используйте точную команду, специфичную для вашей архитектуры, которая отображается на вашем хосте.
Вторая команда — это пример для архитектуры x86_64. Замените её точным путём к продукту, указанным в вашем собственном --list-extensionsвыводе, и укажите действительный регистрационный код Live Patching. Затем установите необходимый шаблон:
sudo zypper install -t pattern lp_sles
Пример команды терминала для установки шаблона Live Patching после активации расширения SLES 15 SP7.
Сама по себе активация не устанавливает шаблоны или пакеты; выполните оба шага, прежде чем ожидать появления пакетов обновлений в режиме реального времени из каналов обновлений.
Регулярно обновляйте систему. Обновления ядра поступают в виде пакетов через механизм регулярных обновлений. Для ручного обновления используйте тот же утвержденный порядок обслуживания, что и для остальной части хоста, например:
sudo zypper refresh
sudo zypper patch
Пример команды терминала для стандартного процесса установки патчей в пакеты, позволяющего доставлять подходящие пакеты оперативных обновлений ядра.
Перед подтверждением проверьте план установки пакета, особенно в производственных системах. Пакет «живых патчей» может обновлять подходящие исправления для работающего ядра без перезапуска рабочих нагрузок, но та же транзакция обновления может также предлагать новый базовый пакет ядра. Установка этого пакета ядра все равно может вызвать рекомендацию перезагрузки. «Живые патчи» являются накопительными для целевой версии ядра; они не заменяют обычное обслуживание ядра.
Проверьте, активировано ли обновление. После завершения обновления ознакомьтесь с его подробными сведениями:
sudo klp -v patches
Пример команды терминала для проверки того, какие активные патчи и исправления связаны с работающим ядром.
В документации SUSE описана команда для проверки статуса установки патчей и просмотра уязвимостей CVE или дефектов, устраненных активным патчем. Убедитесь, что указанный патч соответствует работающему ядру, зарегистрированному на шаге 1. Начальный или базовый пакет патчей может не содержать исправлений; он подготавливает эту версию ядра для будущих патчей. Само по себе его наличие не означает, что было применено конкретное исправление безопасности.
Устраните неполадки, связанные с пустым или несоответствующим статусом. Проверьте, существует ли пакет обновлений для работающего ядра и доступны ли данные о жизненном цикле:
sudo zypper se --details 'kernel-livepatch-*'
sudo zypper lifecycle
Пример команды терминала для просмотра данных о жизненном цикле при установленном пакете Live Patching lifecycle-data.
Что касается дат жизненного цикла, SUSE заявляет, что lifecycle-data-sle-module-live-patchingпакет должен быть установлен. Если для конкретного работающего ядра нет пакета исправлений, убедитесь, что включены правильные репозитории или каналы Live Patching и что соответствующее исправление подходит для установки в режиме реального времени. Не следует делать вывод о сбое на основании пустого списка исправлений, если не было выпущено ни одного подходящего обновления.
Запланируйте перезагрузку, необходимую для полного обновления ядра. SUSE не может преобразовать каждое исправление в оперативный патч; некоторые изменения требуют замены структур данных ядра или по другим причинам не могут быть безопасно применены во время выполнения. Включайте обычные обновления ядра в свой план обслуживания и перезагружайте устройство, когда это необходимо. Избегайте сокрытия уведомлений о перезагрузке путем бессрочной блокировки пакетов ядра: это откладывает полные исправления ядра, вместо того чтобы применять их в режиме реального времени.
Для обслуживания без перезагрузки, продолжайте только в том случае, если обновление содержит совместимый пакет исправлений для работающего ядра и ваша политика изменений это позволяет. Полное обновление пакета ядра следует рассматривать как ожидающее завершения до тех пор, пока хост не загрузит новое ядро.
Проверьте результат
Проверка считается успешной, если klp -v patchesона идентифицирует активную информацию о текущих обновлениях для ядра, отображаемую командой `live-patch status` uname -r, и ожидаемое исправление появляется в сведениях об обновлении. Хост должен оставаться на той же версии ядра, поскольку перезагрузка не произошла. Если менеджер обновлений по-прежнему запрашивает перезагрузку, проверьте, установил ли он новое базовое ядро или исправление, выходящее за рамки работы текущих обновлений; этот запрос является требованием технического обслуживания, и команда `live-patch status` не может его отменить.