Главная
» Wiki
»
Понимание кликджекинга: атака на основе браузера, которая может обойти защиту и захватить учетные записи
Понимание кликджекинга: атака на основе браузера, которая может обойти защиту и захватить учетные записи
Кликджекинг заставляет ничего не подозревающих людей нажимать на ссылки, которые они считают безвредными, а затем загружает вредоносное ПО, собирает учетные данные и захватывает контроль над учетными записями в Интернете. К сожалению, вредоносное ПО для кликджекинга может обойти средства безопасности, но есть способы защитить себя.
Кликджекинг, также известный как атака с восстановлением пользовательского интерфейса, представляет собой форму атаки на интерфейс, которая манипулирует пользователями, заставляя их нажимать на кнопки или ссылки, замаскированные под что-то другое.
В отличие от подмены веб-сайтов, когда жертва перенаправляется на поддельный веб-сайт, имитирующий сайт настоящей компании, кликджекинг перенаправляет пользователя на настоящий веб-сайт. Однако злоумышленник создает невидимое наложение поверх легитимного веб-сайта, используя инструменты HTML, такие как каскадные таблицы стилей (CSS) и iframes.
Невидимые слои создаются с помощью iframe — элемента HTML, используемого для встраивания веб-страницы или HTML-документа в другую веб-страницу. Он прозрачен, поэтому все равно создается впечатление, что вы взаимодействуете с настоящим веб-сайтом. Однако если вы нажмете кнопку на веб-сайте, начнете игру или выполните задачу, которую считаете безвредной, эти нажатия будут применены к невидимому веб-сайту вверху. Эти клики предоставляют хакерам доступ к вашей учетной записи, что позволяет им загружать вредоносное ПО, получать контроль над вашим устройством и совершать другие гнусные действия.
Иногда злоумышленники маскируются под маркетологов, чтобы обманом заставить пользователей поставить отметку «Нравится» на странице или публикации в социальных сетях . Такая атака называется likejacking. Злоумышленник отправляет пользователю интересное видео или «специальное предложение», а при нажатии кнопки «Воспроизвести» или взаимодействии с контентом пользователь случайно нажимает скрытую кнопку «Нравится».
Другая версия кликджекинга, называемая курсорджекингом, обманывает пользователей с помощью специального курсора, заставляя их нажимать на ссылки или разделы веб-сайта, с которыми пользователь не собирался взаимодействовать.
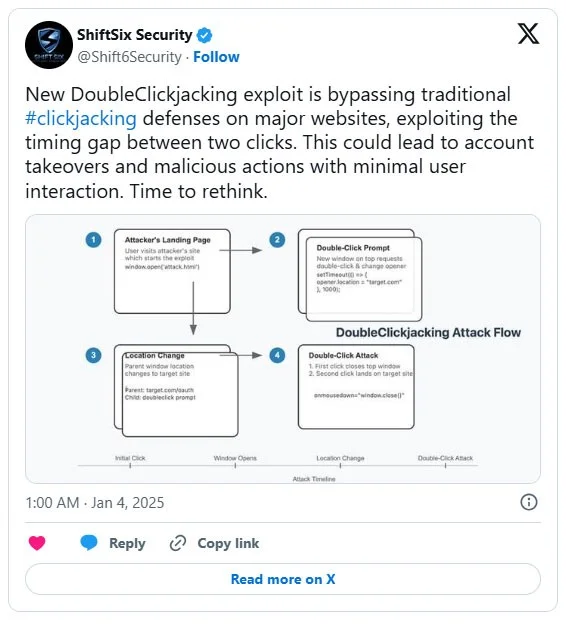
Более продвинутая разновидность кликджекинга, называемая двойным кликджекингом, использует время и последовательность двойных щелчков пользователя.
Обход антивирусной и браузерной защиты
Людей беспокоит то, что кликджекинг часто обходит антивирусное и антивредоносное программное обеспечение. Поскольку такие атаки происходят на надежных веб-сайтах и не всегда загружают что-либо, традиционные антивирусные программы могут их не обнаружить.
Большинство браузеров имеют встроенную защиту, но, как мы все знаем, хакеры всегда ищут новые способы обмана пользователей в сети. Большинство базовых атак clickjacking эффективно блокируются, но не атаки double clickjacking.
Вместо того чтобы при первом нажатии произошло что-то вредоносное, код злоумышленника вставляет захваченный оверлей, прежде чем предложить вам нажать кнопку второй раз. Это может быть как простое двойное нажатие для подтверждения действия, так и раздражающая CAPTCHA. При втором клике вы можете случайно установить плагин и предоставить злоумышленнику доступ к вашей учетной записи.
В настоящее время браузеры могут не обнаружить эту более сложную версию, поскольку она не использует обычную настройку iframe, что подвергает вас высокому риску стать жертвой кликджекинга. Это касается не только браузеров для настольных компьютеров; Пользователи мобильных устройств также подвергаются воздействию подсказок с двойным нажатием.
Как двойной взлом обходит защиту от кликджекинга
Многие современные веб-браузеры предотвращают кликджекинг с помощью средств безопасности. Однако сложная версия под названием «двойной кликджекинг» позволяет обойти традиционные средства защиты, используя последовательность между двумя кликами, чтобы захватить учетные записи или выполнить несанкционированные действия.
При атаке с двойным кликджекингом вредоносные элементы вставляются между первым и вторым кликами пользователя. Сначала вас перенаправляют на контролируемый злоумышленником веб-сайт и предлагают ввести команду, например, решить CAPTCHA или дважды нажать кнопку, чтобы авторизовать действие. Первый щелчок закроет или изменит верхнее окно (наложит CAPTCHA), в результате чего второй щелчок перейдет к ранее скрытой кнопке или ссылке авторизации. Второй щелчок авторизует вредоносный плагин, заставляя приложение OAuth подключиться к вашей учетной записи или одобрить запрос на многофакторную аутентификацию.
Что вы можете сделать, чтобы защитить себя
Методы кликджекинга сложны и предназначены для обмана и кражи ваших кликов, но есть несколько вещей, которые вы можете сделать, чтобы защитить себя.
Всегда обновляйте свои устройства и браузеры. Обращайте внимание на исправления безопасности, а также обновления программного обеспечения и устанавливайте их, как только они становятся доступны. Инженеры регулярно выпускают исправления для устранения уязвимостей безопасности и защиты пользователей от новых атак.
С подозрением относитесь к подсказкам с двойным щелчком, особенно на незнакомых вам веб-сайтах.
Всегда дважды проверяйте URL-адреса посещаемых вами веб-сайтов. Злоумышленники могут использовать методы тайпсквоттинга для покупки легитимных версий доменов, имеющих незначительные отличия, например, добавление «a» или дефиса к домену, например, «ama-zon.com».
Не нажимайте на ссылки, если вы не уверены в источнике. Вы можете воспользоваться проверкой ссылок сайта , чтобы убедиться в их безопасности.
Злоумышленники часто пользуются вашим доверием к легитимным веб-сайтам и простым действиям, которые мы часто совершаем не задумываясь, например, двойным щелчком мыши. Всегда снижайте скорость и думайте, прежде чем нажать кнопку, чтобы защитить себя.