Главная
» PC Советы
»
Подключение клиента Pardus к Active Directory с помощью realmd.
Подключение клиента Pardus к Active Directory с помощью realmd.
Для Pardus 25 начните с приложения Pardus Domain Joiner, если ваша организация его развернула и задокументировала его настройки; Pardus указывает этот инструмент как графический вариант для присоединения или удаления компьютера из домена. Если вам нужна воспроизводимая процедура, используйте описанный ниже рабочий процесс в терминале: настройте DNS и время, установите пакеты realmd/SSSD, доступные для вашей версии Pardus, найдите домен, а затем присоединитесь к нему с помощью авторизованной учетной записи. В этом примере используется вымышленный DNS-домен ad.example.comи учетная запись с именем joinadmin. Замените оба значения на значения вашей организации. Процедура подходит для клиента Pardus, который может получить доступ к существующему контроллеру домена Windows Active Directory; она не создает домен и не применяет автоматически каждую групповую политику Windows.
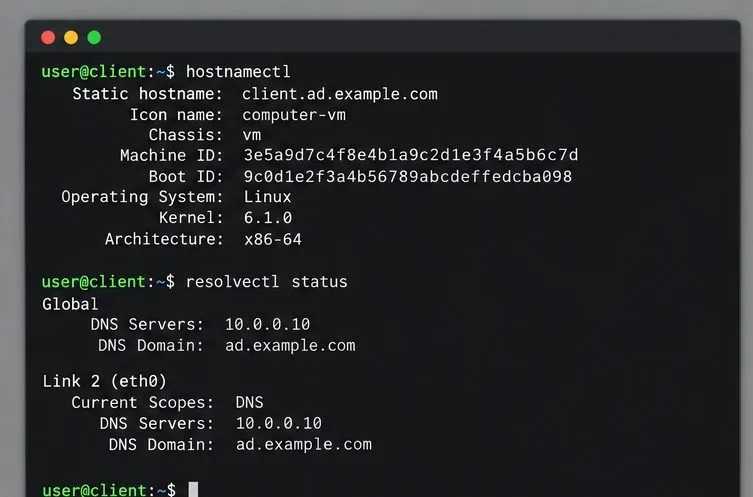
Иллюстративный пример отображения в терминале проверок имени хоста и резолвера перед присоединением к рассматриваемому домену.
Убедитесь, что Pardus может найти домен.
Прежде чем изменять конфигурацию идентификации компьютера, убедитесь у администратора, что у вас есть разрешение на подключение компьютеров и что имя устройства и целевое организационное подразделение (OU) соответствуют политике вашей организации. Подключение к домену создает или использует учетную запись компьютера в Active Directory. Если это управляемая рабочая станция в производственной среде, сначала используйте тестовую машину.
Подключите клиент к сети организации или VPN, обеспечивающей доступ к контроллерам домена. Настройте клиент на использование DNS-серверов Active Directory организации. Общедоступные DNS-серверы могут разрешать обычные веб-сайты, не находя при этом внутренние службы LDAP и Kerberos, поэтому одного доступа в Интернет недостаточно. Проверьте имя системы, DNS-сервер и время:
hostnamectl
resolvectl status
timedatectl status
Например, клиент с именем clientможет использовать 10.0.0.10в качестве своего DNS-сервера и получать ad.example.comв качестве домена поиска. Запросите у ИТ-отдела правильные значения, а не копируйте эти примеры. Поддерживайте синхронизацию часов с источником времени вашей организации; аутентификация Kerberos может завершиться неудачей, если часы клиента и контроллера домена различаются. Избегайте ручного редактирования сгенерированных файлов разрешения имен, если ими управляет NetworkManager или сетевые настройки Pardus.
Установите инструменты для присоединения к домену.
В примечаниях к выпуску Pardus 25 указано, что Pardus Domain Joiner — это приложение для интеграции с Windows Active Directory, а в каталоге приложений Pardus описан графический инструмент для присоединения/удаления доменов. Если вы используете графический интерфейс, откройте Центр программного обеспечения Pardus, найдите Pardus Domain Joiner и следуйте инструкциям вашей организации. Общедоступные ссылки подтверждают назначение инструмента, но не содержат точных названий полей или интерфейса каждой версии; не следует предполагать, что параметры идентичны во всех версиях.
Интерфейс командной строки используется realmdдля обнаружения и регистрации машины adcliдля операций в домене, а также SSSD (System Security Services Daemon) для поиска идентификаторов и аутентификации. Названия этих пакетов задокументированы для систем семейства Debian, но доступность пакетов может варьироваться в зависимости от выпуска Pardus и репозитория. В Pardus сначала обновите индекс пакетов и проверьте, предлагаются ли эти пакеты настроенными вами репозиториями:
Перед подтверждением ознакомьтесь с предложенными менеджером пакетов изменениями. Если пакет недоступен, остановите его и проверьте репозитории Pardus и документацию по релизам или обратитесь к системному администратору. Не добавляйте репозиторий несвязанного дистрибутива для принудительной установки.
На этапе установки пакета выполняются команды обнаружения и установки компонентов SSSD, если они присутствуют в настроенных репозиториях Pardus.
Найдите и подключитесь к домену Active Directory.
Перед попыткой регистрации выполните обнаружение домена:
sudo realm -v discover ad.example.com
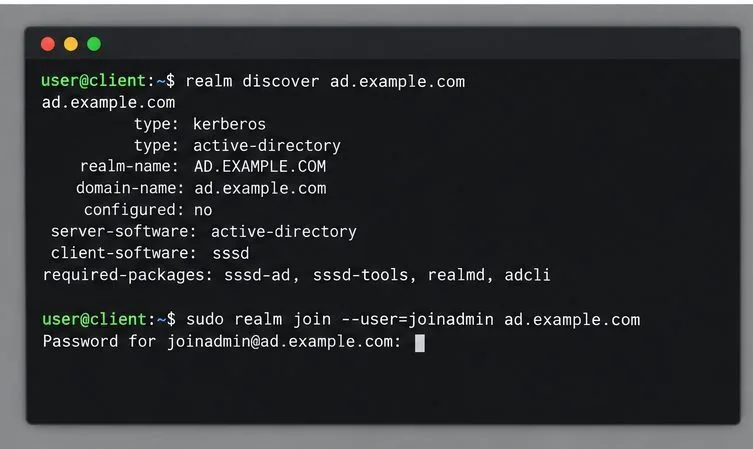
Успешный результат идентифицирует домен как Active Directory, отображает область Kerberos (обычно в верхнем регистре, например, AD.EXAMPLE.COM), и может идентифицировать SSSD как клиентское программное обеспечение. Если обнаружение не удается, остановитесь на этом этапе. Проверьте записи DNS и подключение с помощью администратора, вместо того чтобы пытаться использовать случайные варианты написания домена или жестко задавать IP-адрес контроллера домена.
После успешного обнаружения выполните подключение, используя учетную запись, имеющую делегированные права на добавление этого компьютера. Команда запросит пароль, не сохраняя его в историю командной оболочки:
sudo realm join --user=joinadmin ad.example.com
Введите пароль учетной записи только в командной строке. Не добавляйте пароль после этого --passwordи не вставляйте его в команду, заявку или снимок экрана. После успешного подключения обычно происходит возврат в командную оболочку без сообщения об успехе. Если администратор требует указания определенного подразделения или имени компьютера, запросите утвержденные realm joinпараметры перед подключением; размещение по умолчанию может не соответствовать политике компании.
Процесс обнаружения должен идентифицировать Active Directory до того, как команда подключения запросит пароль авторизованной учетной записи.
Проверьте компьютер и протестируйте вход в Active Directory.
Сначала проверьте членство:
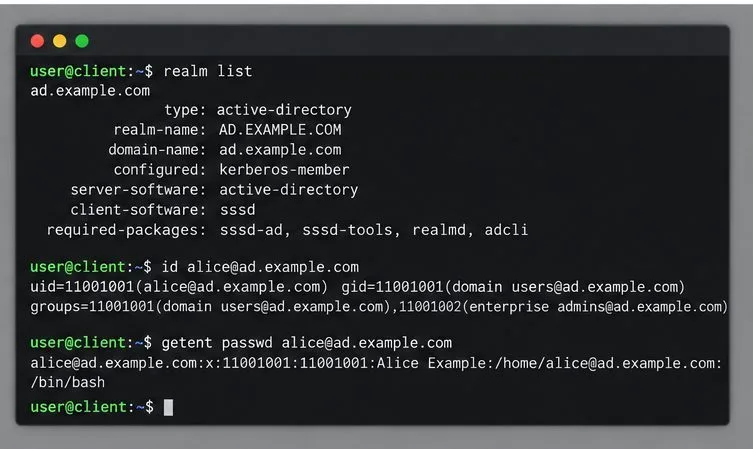
realm list
Домен должен отображаться в соответствии с настройками, с Active Directory в качестве серверного программного обеспечения. Затем попросите SSSD найти известного тестового пользователя по полному имени:
id alice@ad.example.com
getent passwd alice@ad.example.com
Замените aliceна реальную учетную запись, имеющую право входа в систему. Возвращенный UID, список групп и запись passwd показывают, что система может разрешить учетную запись; сами по себе они не доказывают работоспособность входа в систему с рабочего стола или политики доступа. Проверьте интерактивный вход в систему, используя формат учетной записи, указанный вашим администратором, обычно это username@ad.example.com. Держите локальную учетную запись администратора доступной до тех пор, пока не подтвердите вход в домен и доступ для восстановления.
Создание домашнего каталога и поведение при входе в систему зависят от версии Pardus, диспетчера дисплея и конфигурации PAM/SSSD. Не следует предполагать, что домашний каталог пользователя Active Directory создается автоматически: проверьте это с помощью контролируемой тестовой учетной записи или попросите администратора настроить и протестировать необходимый модуль сеанса. Аналогично, членство в домене не предоставляет автоматически sudoправа локального администратора.
Эти проверки подтверждают членство в домене и поиск в каталоге; для проверки политики рабочей станции по-прежнему необходима реальная проверка входа в систему.
Если соединение не удастся
Ошибка «Область не найдена» или истекло время ожидания обнаружения: убедитесь, что Pardus использует внутренний DNS Active Directory, что доменное имя совпадает с его DNS-именем и что клиент может связаться с контроллером домена. Обратитесь в ИТ-отдел для подтверждения необходимых DNS-записей и доступа к брандмауэру.
Ошибки Kerberos или синхронизации времени: сравните время timedatectl statusс источником времени организации и исправьте синхронизацию времени перед повторной попыткой.
Отказано в аутентификации или доступе: подтвердите, что учетная запись для присоединения авторизована и что предполагаемый объект компьютера не конфликтует с существующим объектом или ограничением подразделения.
Подключение проходит успешно, но поиск/вход в систему завершается неудачей: проверьте realm listсостояние SSSD с помощью команды systemctl status sssd; используйте journalctl -u sssdдля получения диагностических сообщений. Перед изменением правил доступа SSSD, PAM или кэшированных учетных данных следуйте местной ИТ-политике.