Обнаружен новый штамм вируса-вымогателя, который специализируется на краже данных для входа в браузер Chrome

Обнаружен новый штамм вируса-вымогателя под названием Qilin, использующий относительно сложную, легко настраиваемую тактику для кражи данных для входа в учетную запись, хранящихся в браузере Google Chrome.

Международная исследовательская группа по вопросам безопасности Sophos X-Ops наблюдала методы сбора учетных данных во время реагирования на инцидент в Цилине. Это свидетельствует о тревожном изменении тенденций в работе этого опасного штамма вируса-вымогателя.

Обзор процесса атаки

Атака, проанализированная исследователями Sophos, началась с того, что вредоносная программа Qilin успешно получила доступ к целевой сети, используя скомпрометированные учетные данные на шлюзе VPN без многофакторной аутентификации (MFA).

За этим последовал 18-дневный период «спячки» вредоносного ПО, что указывает на то, что хакеры, вероятно, приобрели доступ к сети через брокера первоначального доступа (IAB). Вполне возможно, что Цилинь потратил время на картографирование сети, выявление ключевых активов и проведение разведки.

По истечении первых 18 дней вредоносная программа перемещается на контроллеры домена и изменяет объекты групповой политики (GPO) для выполнения скрипта PowerShell («IPScanner.ps1») на всех компьютерах, подключенных к доменной сети.

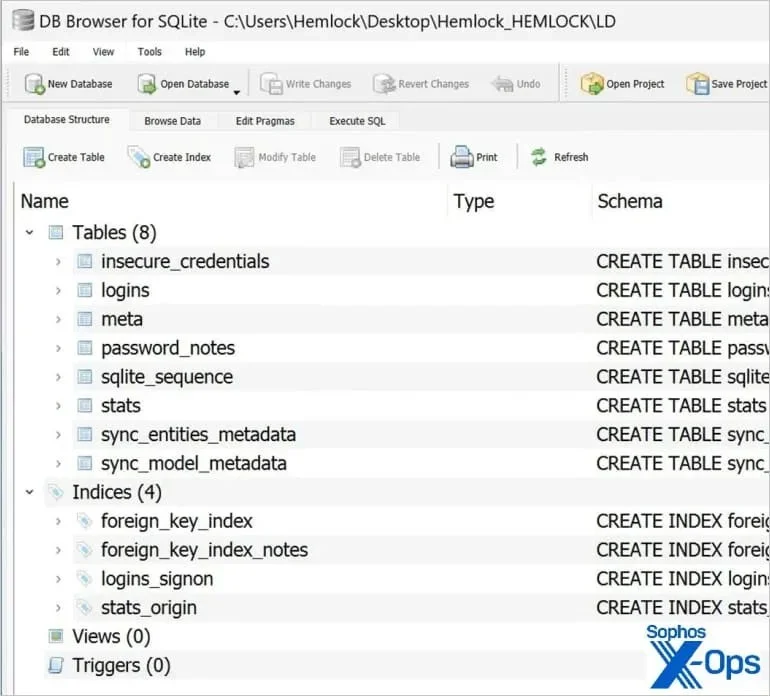
Этот скрипт выполняется пакетным скриптом ('logon.bat') и также включен в GPO. Он предназначен для сбора данных для входа, хранящихся в Google Chrome.

Пакетный скрипт настроен на запуск (и запуск скрипта PowerShell) каждый раз, когда пользователь входит в систему на своем компьютере. Параллельно украденные учетные данные будут сохранены в разделе «SYSVOL» под именем «LD» или «temp.log».

Обнаружен новый штамм вируса-вымогателя, который специализируется на краже данных для входа в браузер Chrome

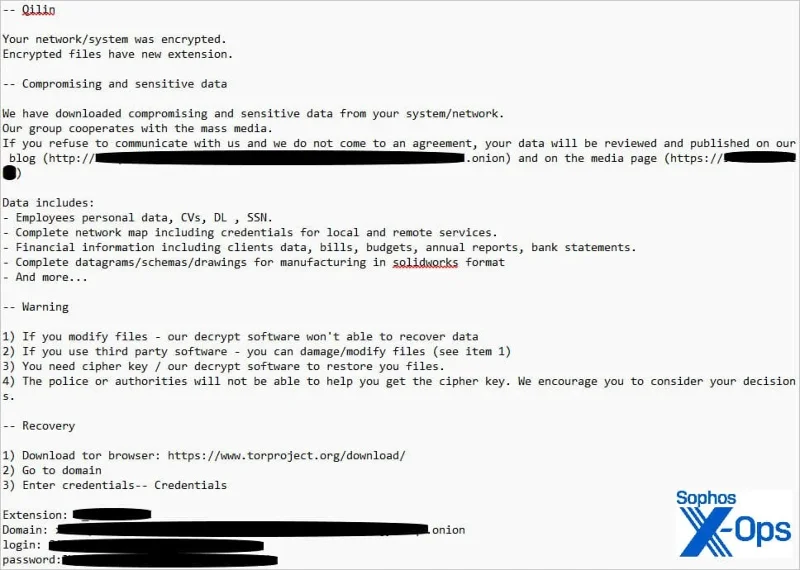
После отправки файлов на сервер управления и контроля (C2) компании Qilin локальные копии и соответствующие журналы событий были удалены, чтобы скрыть вредоносную активность. Наконец, Qilin размещает вредоносную программу-вымогатель и зашифрованные данные на взломанных компьютерах.

Другой объект групповой политики и отдельный командный файл («run.bat») также используются для загрузки и запуска программы-вымогателя на всех компьютерах в домене.

Обнаружен новый штамм вируса-вымогателя, который специализируется на краже данных для входа в браузер Chrome

Сложность в обороне

Подход Qilin к учетным данным Chrome создает тревожный прецедент, который может затруднить защиту от атак программ-вымогателей.

Поскольку GPO применяется ко всем машинам в домене, каждое устройство, на котором зарегистрирован пользователь, подлежит процессу сбора учетных данных.

Это означает, что скрипт способен красть учетные данные со всех машин в системе, если эти машины подключены к домену и на них во время работы скрипта находится пользователь, вошедший в систему.

Такая масштабная кража учетных данных может позволить хакерам проводить новые атаки, что приведет к инцидентам безопасности, охватывающим несколько платформ и сервисов, что значительно усложнит меры реагирования. Это также создает постоянную угрозу, которая сохраняется еще долгое время после устранения инцидента с программой-вымогателем.

Организации могут снизить риск, внедрив строгую политику, запрещающую хранение секретных данных в веб-браузерах. Кроме того, внедрение многофакторной аутентификации является ключом к защите учетных записей от взлома, даже в случае компрометации учетных данных.

Наконец, реализация принципов наименьших привилегий и сегментации сети может существенно ограничить возможности злоумышленников по распространению через скомпрометированную сеть.
Оставить комментарий

Втянет ли Европа в гипотетическую ядерную войну между США, Израилем и Ираном? Объяснение правил НАТО.

Втянет ли Европа в гипотетическую ядерную войну между США, Израилем и Ираном? Объяснение правил НАТО.

Руководство по статьям 4 и 5 НАТО, правилам самообороны ООН и объяснение того, почему консультации не означают автоматического вступления Европы в войну.

Может ли Иран уже обладать ядерным оружием? Как интерпретировать доказательства.

Может ли Иран уже обладать ядерным оружием? Как интерпретировать доказательства.

Оцените утверждения об Иране в шесть этапов, различая обогащение урана, разработку оружия и подтвержденное обладание им.

Ядерные структуры США и Израиля: что на самом деле объясняют общедоступные источники.

Ядерные структуры США и Израиля: что на самом деле объясняют общедоступные источники.

Понимание полномочий по принятию решений в ядерной сфере в шесть этапов, включая контроль со стороны гражданского населения США и ограничения общедоступной информации об Израиле.

Ормузский пролив в 2026 году: что говорят официальные источники о перебоях в судоходстве.

Ормузский пролив в 2026 году: что говорят официальные источники о перебоях в судоходстве.

Справочник по официальным данным о сбоях в судоходстве в Ормузском проливе в 2026 году, заявлениям, связанным с Ираном, подтвержденным инцидентам и тому, что остается неясным.

Может ли гипотетический ядерный удар США и Израиля по Ирану привести к Третьей мировой войне?

Может ли гипотетический ядерный удар США и Израиля по Ирану привести к Третьей мировой войне?

Основанное на источниках руководство по рискам ядерной эскалации, правилам Устава ООН и статье 5 НАТО в строго гипотетическом сценарии с Ираном.

Как подготовиться к гипотетическому отключению электроэнергии, вызванному электромагнитным импульсом: 5 шагов для гражданских лиц.

Как подготовиться к гипотетическому отключению электроэнергии, вызванному электромагнитным импульсом: 5 шагов для гражданских лиц.

Для подготовки к отключению электроэнергии используйте пять шагов; сценарии, связанные с ядерным взрывом и электромагнитным импульсом, являются гипотетическими, и в первую очередь необходимо следовать официальным инструкциям по размещению в убежищах.

Как оценить киберугрозы, не предполагая Третью мировую войну: пошаговое руководство из 5 шагов.

Как оценить киберугрозы, не предполагая Третью мировую войну: пошаговое руководство из 5 шагов.

Используйте 5 защитных шагов для подтверждения кибернарушения, защиты учетных записей домохозяйств и предотвращения ошибочного принятия отключения электроэнергии за войну.

Ядерная зима: как оценить глобальные климатические последствия гипотетического удара по Ирану.

Используйте эти 5 шагов, чтобы оценить климатические последствия гипотетического удара Ирана, сравнить допущения моделей и избежать необоснованных прогнозов.

Сколько времени может потребоваться Земле для восстановления после гипотетической ядерной войны?

Сколько времени может потребоваться Земле для восстановления после гипотетической ядерной войны?

Ознакомьтесь с шестью шагами по чтению научных работ по вопросам климата, продовольствия и восстановления экосистем после гипотетического ядерного конфликта.

Контрольный список мер по подготовке к ядерным осадкам: необходимые припасы и шаги по обустройству убежища.

Контрольный список мер по подготовке к ядерным осадкам: необходимые припасы и шаги по обустройству убежища.

Соберите практичный комплект для подготовки к радиоактивным осадкам за шесть шагов, включающий герметично упакованные продукты питания и воду, радиоприемник, медикаменты и инструкции по обустройству укрытия.








