Главная
» PC Советы
»
Настройка S/MIME-сертификатов в Thunderbird для безопасной электронной почты
Настройка S/MIME-сертификатов в Thunderbird для безопасной электронной почты
Для настройки S/MIME в Mozilla Thunderbird установите личный сертификат электронной почты с его закрытым ключом, а затем выберите этот сертификат для цифровой подписи и шифрования в разделе «Настройки учетной записи» → «Сквозное шифрование» . Если у вас еще нет сертификата, Thunderbird 128 и более поздние версии могут сгенерировать запрос на подписание сертификата (CSR), который вы отправите в центр сертификации.
Описанная ниже процедура охватывает обе ситуации и завершается подписанным, зашифрованным тестовым сообщением. Названия пунктов меню соответствуют документации Mozilla для настольной версии Thunderbird; точное расположение может незначительно отличаться в зависимости от версии и операционной системы.
Перед началом работы: определите, какой сертификат вам нужен.
S/MIME (Secure/Multipurpose Internet Mail Extensions) — это стандарт для подписи и шифрования электронной почты. Цифровая подпись помогает получателю проверить отправителя и убедиться, что сообщение не было изменено. Шифрование защищает тело сообщения, поэтому прочитать его могут только предполагаемые владельцы соответствующих закрытых ключей. Это отдельные действия: подписание не скрывает содержимое сообщения автоматически.
Центр сертификации (ЦС) проверяет личность или адрес электронной почты и выдает сертификат, связывающий эту личность с открытым ключом . Соответствующий закрытый ключ должен оставаться под вашим контролем. Вам нужен сертификат, связанный именно с тем адресом электронной почты или личностью, которую вы настраиваете в Thunderbird.
У вас уже есть файл .p12 или .pfx? Эти файлы PKCS#12 обычно содержат ваш сертификат и закрытый ключ. Сохраните пароль для импорта, пропустите шаги с запросом на подписание сертификата (CSR) и используйте путь к существующему сертификату на шаге 5.
У вас есть только сертификат в формате .cer, .crt или PEM? Сам по себе сертификат не заменяет соответствующий закрытый ключ. Используйте его с ключом, уже имеющимся в Thunderbird, или уточните у эмитента, как был сгенерирован ключ.
Нужен новый сертификат? Воспользуйтесь описанным ниже способом запроса на подписание сертификата (CSR) в Thunderbird 128 или более поздней версии. Если применимо, уточните у ИТ-команды вашей организации, какой центр сертификации и какую политику сертификатов следует использовать.
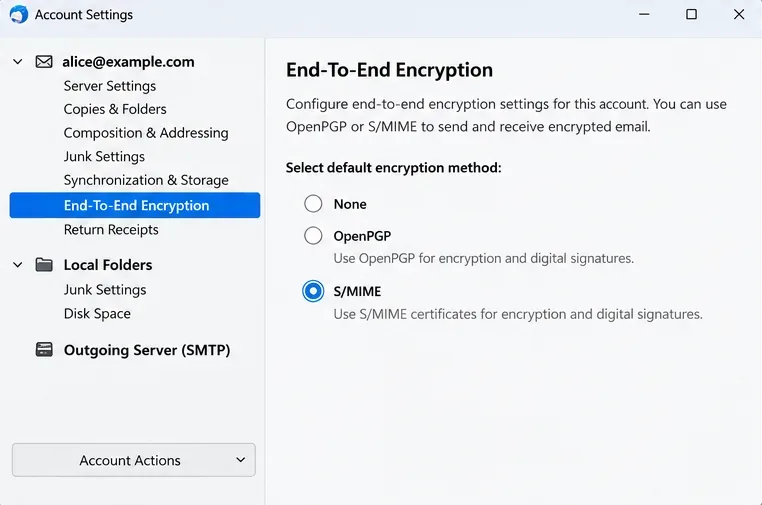
Откройте Thunderbird, выберите меню приложения ≡ → Настройки учетной записи и выберите адрес электронной почты, который хотите защитить. В левой панели навигации учетной записи нажмите «Сквозное шифрование» . Для псевдонима или другой учетной записи убедитесь, что вы настраиваете нужную учетную запись, а не другой адрес отправителя.
Страница «Сквозное шифрование» выбранной учетной записи является отправной точкой для настройки S/MIME.
Шаг 2: Сгенерируйте запрос на подписание сертификата (CSR) в формате S/MIME.
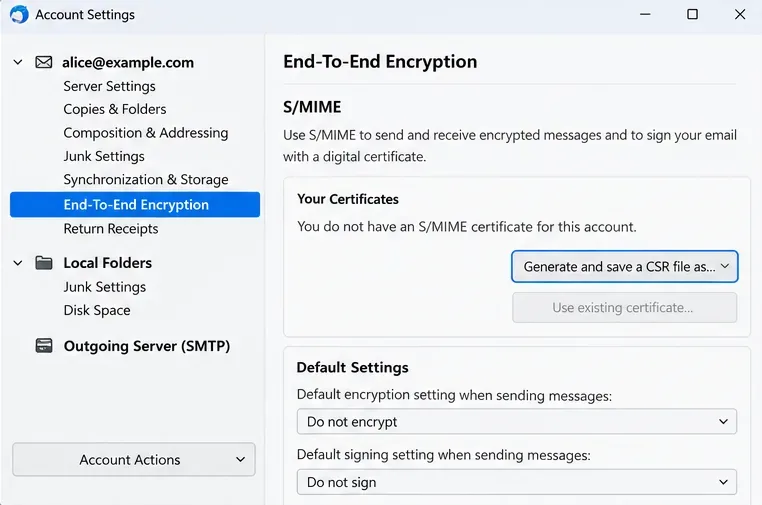
Прокрутите до S/MIME и выберите «Сгенерировать и сохранить файл CSR как…» . Запрос на подписание сертификата (CSR) — это файл, содержащий ваш открытый ключ и информацию для центра сертификации, которая будет использоваться при выдаче вашего сертификата. Thunderbird создает пару ключей локально и хранит закрытый ключ в своем хранилище сертификатов.
В документации Mozilla описана встроенная функция CSR для Thunderbird 128 и более новых версий ; более старые страницы справки, в которых говорится о необходимости использования внешнего инструмента генерации ключей, неприменимы к этому новому рабочему процессу. Следуйте криптографическим настройкам по умолчанию, отображаемым на экране, если ваш центр сертификации или администратор не указали поддерживаемую альтернативу.
Используйте раздел S/MIME для генерации запроса на подписание сертификата (CSR) при запросе нового личного сертификата.
Шаг 3: Сохраните запрос, не потеряв ключ.
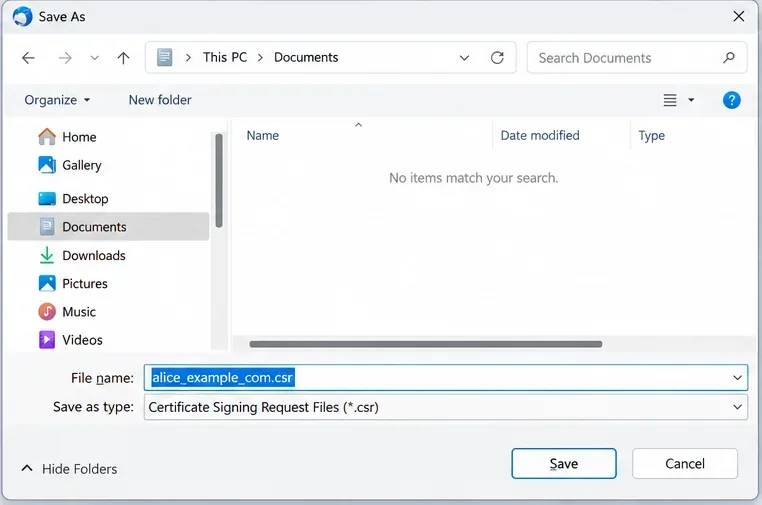
Выберите понятное имя файла и местоположение для запроса на подписание сертификата (CSR), например, alice_example_com.csr , и сохраните профиль Thunderbird в неизменном виде, пока выдается сертификат. Сохраненный CSR не является резервной копией вашего закрытого ключа. Не создавайте вторую пару ключей без необходимости, если вы все еще ожидаете сертификат, связанный с первым запросом.
Сохраните файл запроса на подписание сертификата, чтобы его можно было отправить в центр сертификации.
Шаг 4: Получите выданный сертификат от центра сертификации.
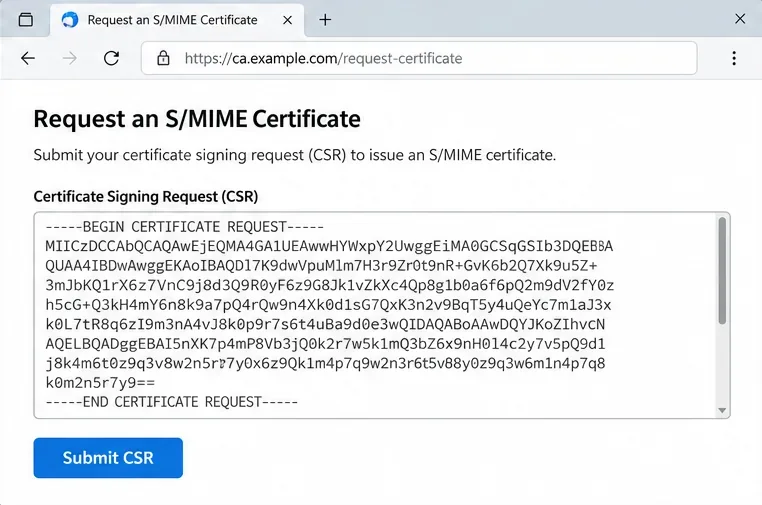
Следуйте инструкциям центра сертификации (ЦС) для подтверждения контроля над вашим адресом электронной почты и отправки запроса на подписание сертификата (CSR). Если потребуется текст, откройте CSR и скопируйте его полное содержимое, включая строки BEGIN CERTIFICATE REQUEST и END CERTIFICATE REQUEST . Загрузите выданный сертификат и любые промежуточные сертификаты ЦС, предоставленные эмитентом.
Убедитесь, что центр сертификации принял запрос на подписание сертификата (CSR), а не неожиданно создал для вас отдельный закрытый ключ. Как отмечает Mozilla, получение файла .p12 или .pfx после отправки запроса на подписание сертификата может означать, что эмитент сгенерировал другую пару ключей. Уточните это у эмитента, прежде чем импортировать его. На веб-сайте центра сертификации, показанном ниже, используется пример адреса; фактический формат может отличаться в зависимости от провайдера.
Форма для отправки запроса в центр сертификации принимает полный текст запроса на подписание сертификата (CSR), включая его начало и конец.
Импортируйте свой сертификат и защитите закрытый ключ.
Шаг 5: Импортируйте выданный сертификат или существующий файл .p12/.pfx.
Вернуться в Настройки учетной записи → Сквозное шифрование → Управление сертификатами S/MIME (в некоторых сборках название менеджера сертификатов может быть сокращено).
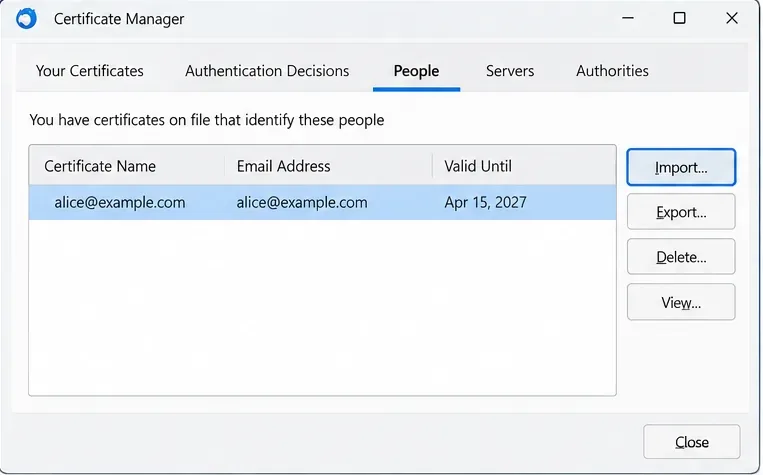
Если вы создали запрос на подписание сертификата (CSR) в Thunderbird: откройте вкладку «Люди» , выберите «Импорт» и выберите сертификат, полученный от центра сертификации (CA). Поскольку Thunderbird уже хранит соответствующий закрытый ключ, он должен связать выданный сертификат с вашей личностью. Если эмитент предоставил промежуточные сертификаты, импортируйте их в разделе « Центры сертификации» . Mozilla специально рекомендует оставлять флажки явного доверия снятыми при импорте промежуточных сертификатов; импорт цепочки не является основанием для предоставления нового доверенного якоря.
Если у вас уже есть файл .p12 или .pfx: воспользуйтесь вкладкой «Ваши сертификаты» и опцией «Импорт» , выберите файл и укажите пароль для его экспорта, когда появится соответствующий запрос. Сертификат без соответствующего закрытого ключа не сможет подписывать или расшифровывать сообщения.
Вкладка «Люди» содержит элементы управления импортом, используемые для сертификата, выданного на основе запроса на подписание сертификата (CSR) Thunderbird.
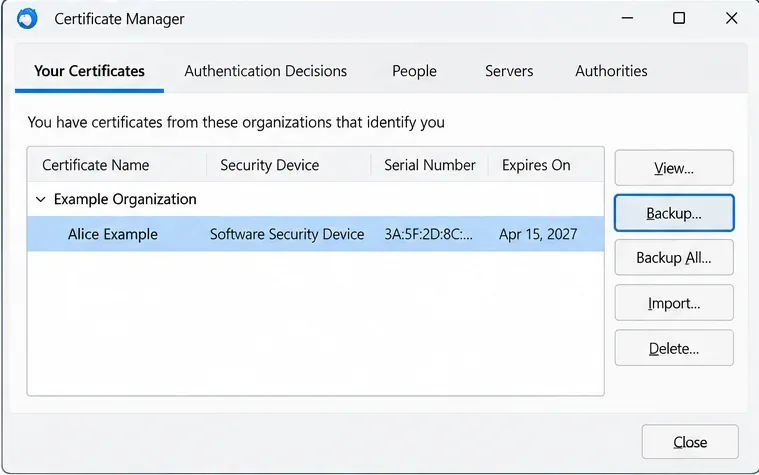
Откройте «Ваши сертификаты» и убедитесь, что новый личный сертификат отображается. Выберите его, нажмите «Резервное копирование» и выберите безопасное отдельное место хранения. Защитите экспортированную резервную копию надежным уникальным паролем, хранящимся в менеджере паролей. Не отправляйте себе по электронной почте незащищенный файл закрытого ключа.
Это важно не только для переустановки: если вы потеряете закрытый ключ, ранее полученные зашифрованные сообщения могут оказаться нечитаемыми, даже если их файлы всё ещё существуют. Если вы читаете зашифрованную почту на нескольких компьютерах, импортируйте на каждое устройство защищённую копию одного и того же личного сертификата и закрытого ключа, вместо того чтобы создавать несвязанные учетные записи.
Создайте резервную копию личного сертификата и его закрытого ключа из раздела «Ваши сертификаты» в защищенном хранилище.
Выберите S/MIME для подписи и шифрования.
Шаг 7: Присвойте сертификат учетной записи.
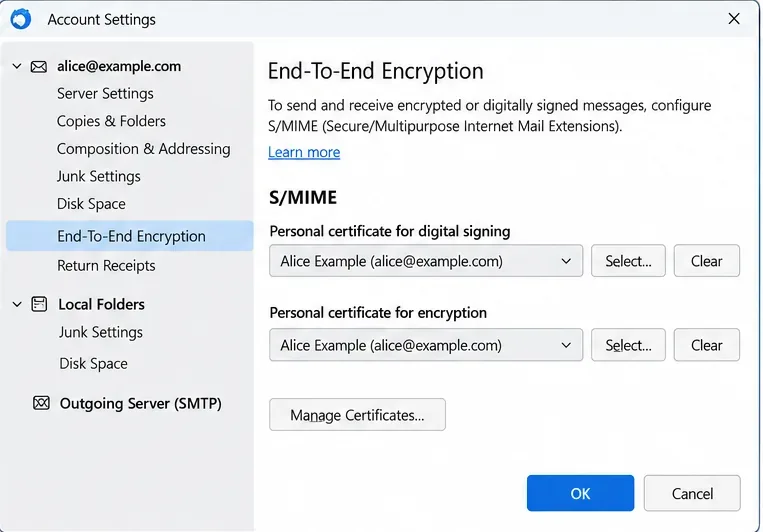
В разделе «Сквозное шифрование» найдите параметры S/MIME с пометками « Персональный сертификат для цифровой подписи» и «Персональный сертификат для шифрования» . Нажмите «Выбрать…» для каждого из них и выберите новый сертификат. Thunderbird может предложить использовать один и тот же сертификат для обеих функций; примите это предложение, если сертификат поддерживает обе функции и это разрешено политикой вашей организации.
Для первоначального тестирования сначала включите цифровую подпись для сообщения и намеренно включите шифрование, а не делайте каждое исходящее сообщение требующим его включения. Для шифрования при отправке другому лицу требуется действующий, доверенный S/MIME-сертификат для каждого получателя. Если настроены OpenPGP и S/MIME, перед отправкой проверьте выбранную технологию безопасности в редакторе сообщений.
В настройках учетной записи выберите соответствующий персональный сертификат как для цифровой подписи, так и для шифрования.
Отправьте тестовое сообщение и устраните распространенные препятствия.
Шаг 8: Убедитесь, что подписание и шифрование работают.
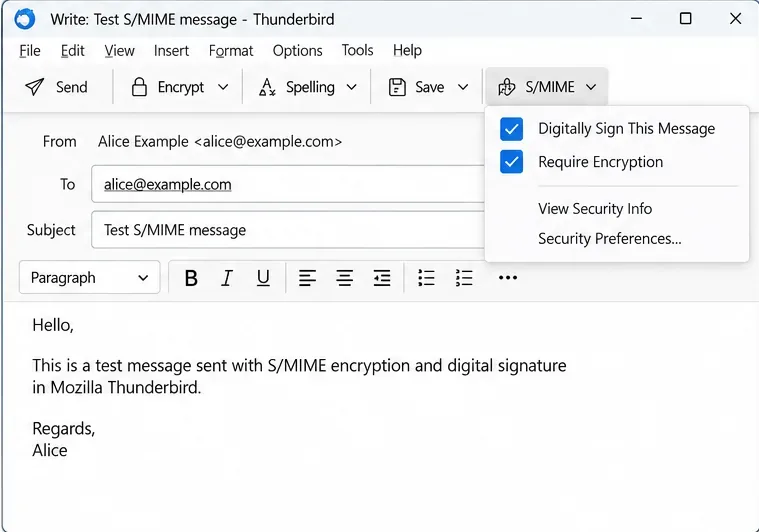
Создайте новое электронное письмо, используя настроенную учетную запись, на свой собственный адрес. Включите цифровую подпись, используя параметры безопасности окна создания письма или элементы управления S/MIME. Отправьте письмо, откройте полученную копию и убедитесь, что Thunderbird сообщает о действительной подписи.
Составьте второе сообщение самому себе, включите шифрование и подпись, а затем отправьте его. Откройте полученное сообщение и убедитесь, что Thunderbird сообщает о расшифровке и действительной подписи. Mozilla рекомендует провести эту проверку с использованием адреса отправителя после настройки учетной записи.
Попросите одного из корреспондентов, поддерживающих S/MIME, отправить вам подписанное сообщение. После того, как Thunderbird получит его рабочий сертификат и подтвердит личность отправителя, протестируйте короткий зашифрованный ответ, прежде чем отправлять конфиденциальную информацию.
Сообщение, адресованное одному и тому же аккаунту, может проверить как подписание по протоколу S/MIME, так и шифрование, прежде чем связываться с другими пользователями.
Если проверка не пройдена, используйте симптом для выбора следующей проверки вместо повторного импорта сертификатов:
То, что вы видите
Сначала проверьте
Сертификат не предлагается в рамках программы Select…
Проверьте адрес отправителя, срок действия сертификата, использование ключа, соответствие закрытого ключа и необходимую цепочку центров сертификации.
Импорт файлов .p12 или .pfx завершается ошибкой.
Подтвердите пароль файла и экспорта; при необходимости запросите у эмитента новый, полный экспорт PKCS#12.
Подписание работает; шифрование контакта не работает.
Получите и проверьте S/MIME-сертификат этого контакта. Одного вашего сертификата недостаточно.
Сообщение невозможно расшифровать на другом устройстве.
Убедитесь, что там установлен тот же личный закрытый ключ; не решайте эту проблему путем создания нового сертификата.
Помните, что заголовки электронных писем и информация о маршрутизации не полностью защищены сквозным шифрованием. Цифровая подпись — полезная проверка личности, но перед отправкой конфиденциальных данных все равно следует проверять неожиданный сертификат или отправителя по доверенному каналу.
Окончательная проверка
Настройка завершена, когда Thunderbird отобразит ваш личный сертификат в разделе «Ваши сертификаты» , предложит его для обеих функций S/MIME и корректно проверит и расшифрует подписанное, зашифрованное тестовое электронное письмо, отправленное вам. Сохраните резервную копию закрытого ключа, защищенную паролем, и продлите срок действия сертификата до истечения его срока действия.