Wireshark позволяет анализировать трафик внутри вашей сети с помощью различных инструментов. Если вы хотите увидеть, что происходит внутри вашей сети, или у вас есть проблемы с сетевым трафиком или загрузкой страниц, вы можете использовать Wireshark. Это позволяет вам перехватывать трафик, чтобы вы могли понять, в чем проблема, или отправить его в службу поддержки для получения дополнительной помощи. Продолжайте читать эту статью, и вы узнаете, как перехватывать http-трафик в Wireshark.
Установка Wireshark
Установка Wireshark — простой процесс. Это бесплатный инструмент для разных платформ, и вот как его можно загрузить и установить:
Пользователи Windows и Mac
- Откройте браузер.
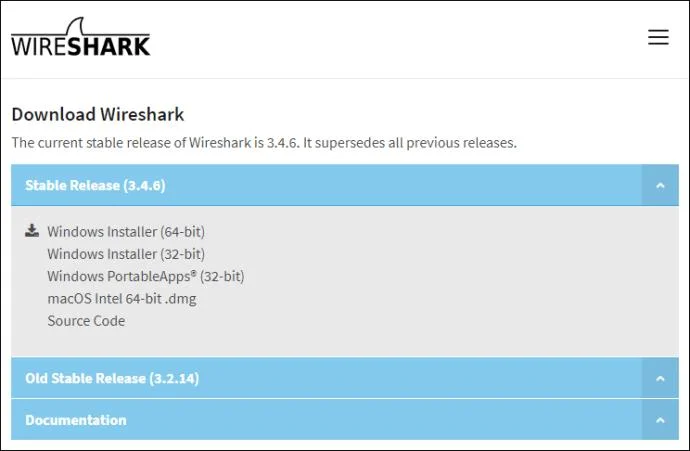
- Посетите https://www.wireshark.org/download.html .
- Выберите версию для вашего устройства.

- Wireshark будет загружен на ваше устройство.
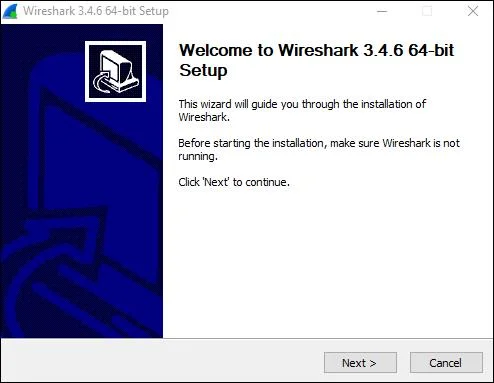
- Установите его, следуя инструкциям на упаковке.

Пользователи Linux
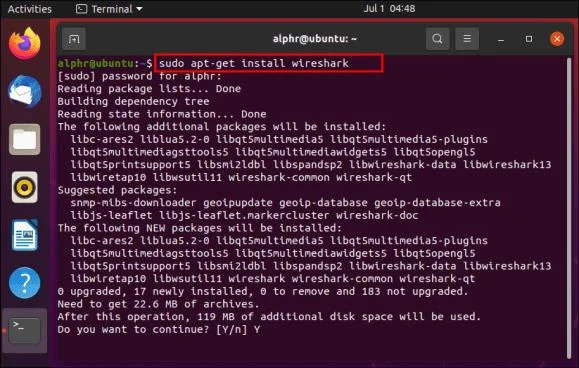
Если вы пользователь Linux, вы можете найти Wireshark в Центре программного обеспечения Ubuntu. Скачайте его оттуда и установите согласно инструкции в пакете.

Захват HTTP-трафика в Wireshark
Теперь, когда вы установили Wireshark на свой компьютер, мы можем перейти к захвату http-трафика. Вот шаги, чтобы сделать это:
- Откройте браузер — вы можете использовать любой браузер.
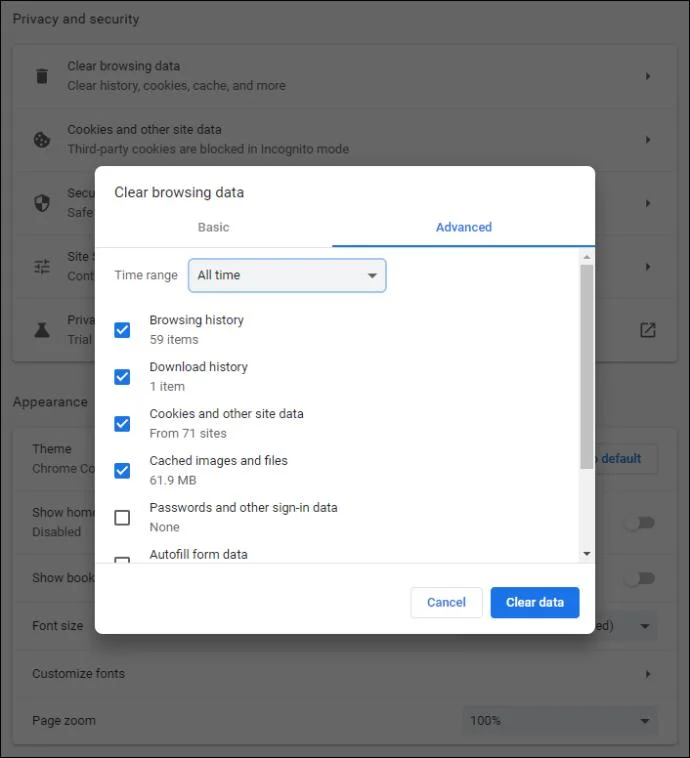
- Очистить кеш. Перед захватом трафика необходимо очистить кеш браузера. Вы можете сделать это, если зайдете в настройки своего браузера.

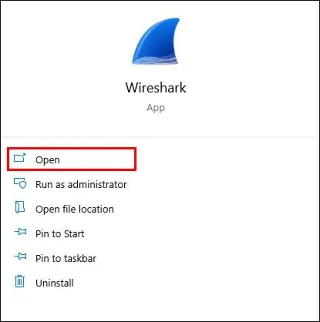
- Откройте Wireshark.

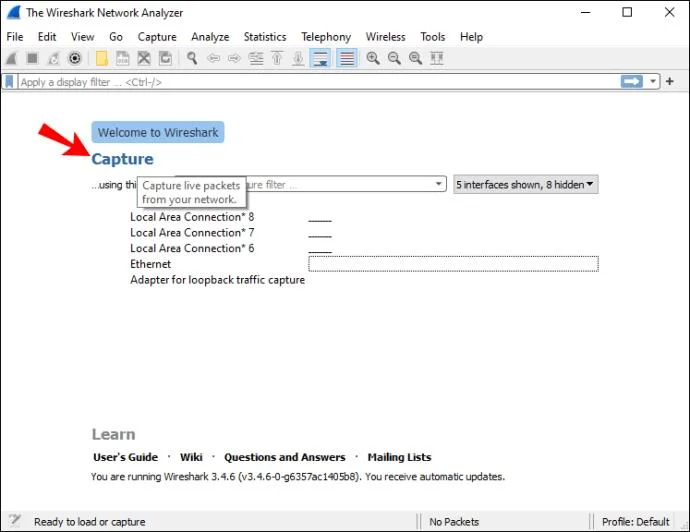
- Коснитесь «Захват».

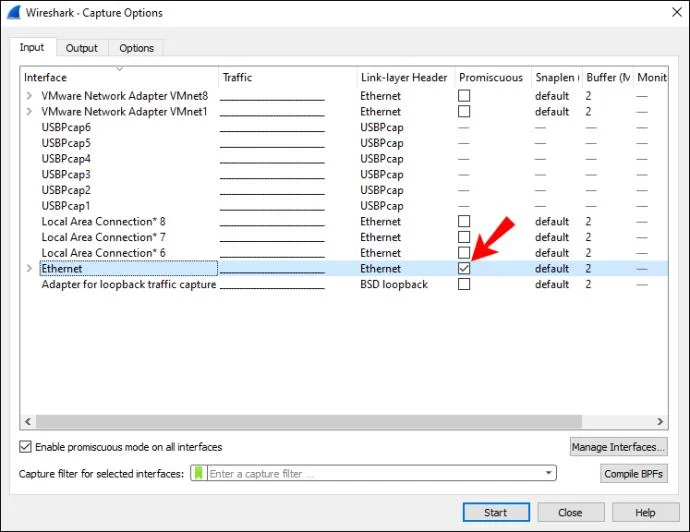
- Нажмите «Интерфейсы». Теперь вы увидите всплывающее окно на экране.
- Выберите интерфейс. Возможно, вы захотите проанализировать трафик, проходящий через ваш сетевой драйвер.

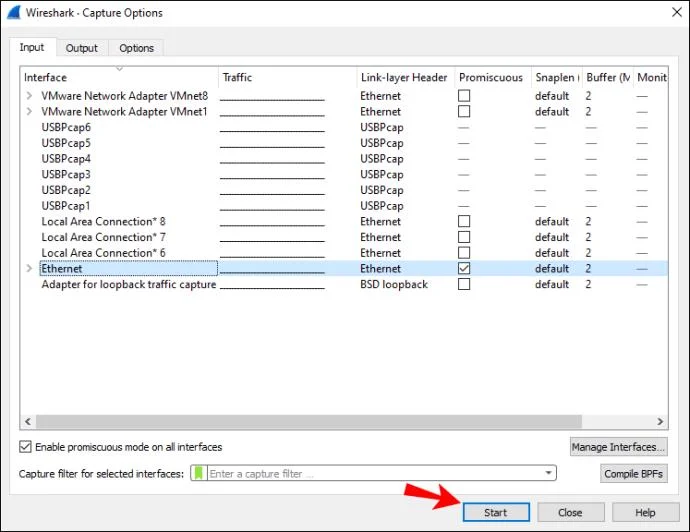
- Выбрав интерфейс, нажмите «Пуск» или нажмите «Ctrl + E».

- Теперь вернитесь в свой браузер и перейдите по URL-адресу, с которого вы хотите захватить трафик.

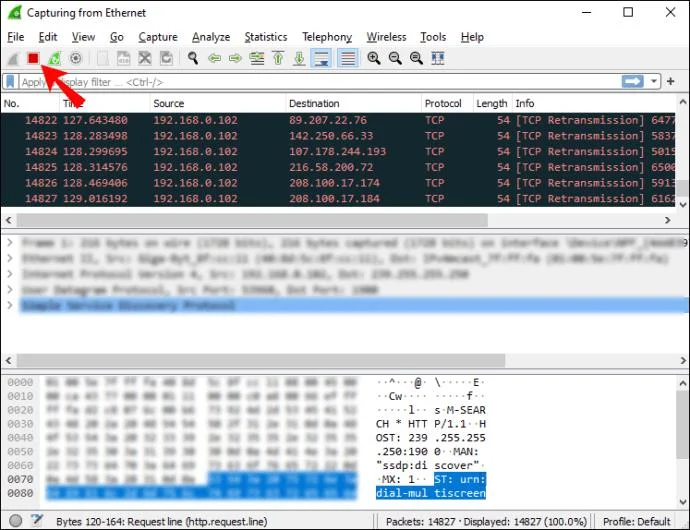
- Как только вы закончите, прекратите захват трафика. Вернитесь в Wireshark и нажмите «Ctrl + E».

- Сохраните захваченный трафик. Если у вас проблемы с сетью и вы хотите отправить захваченный трафик в службу поддержки, сохраните его в файл формата *.pcap.

Захват пакетов в Wireshark
Помимо захвата http-трафика, вы можете захватывать любые сетевые данные, которые вам нужны, в Wireshark. Вот как вы можете это сделать:
- Откройте Wireshark.

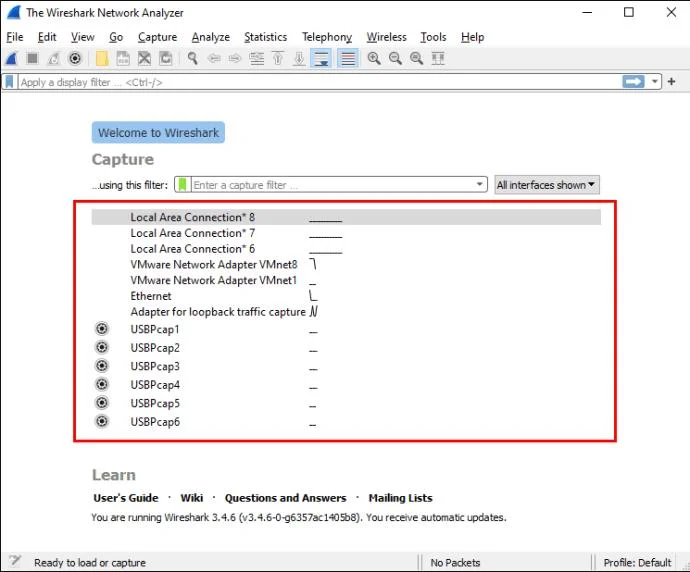
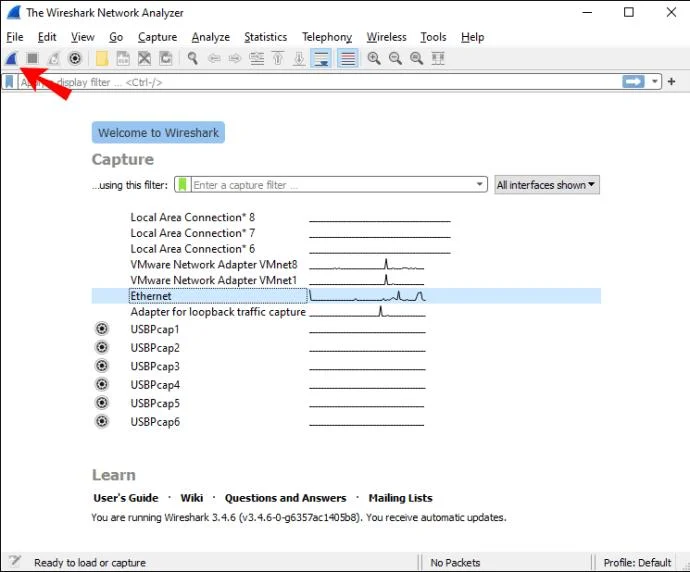
- Вы увидите список доступных сетевых подключений, которые вы можете проверить. Выберите интересующий вас. Если хотите, вы можете проанализировать сразу несколько сетевых подключений, нажав «Shift + щелчок левой кнопкой мыши».

- Теперь вы можете начать захват пакетов. Вы можете сделать это несколькими способами: первый — коснуться значка плавника акулы в верхнем левом углу. Второй — нажать «Захват», а затем нажать «Пуск». Третий способ начать захват — нажать «Ctrl + E».

Во время захвата Wireshark будет отображать все захваченные пакеты в режиме реального времени. Когда вы закончите захват пакетов, вы можете использовать те же кнопки/ярлыки, чтобы остановить захват.
Фильтры Wireshark
Одной из причин, по которой Wireshark сегодня является одним из самых известных анализаторов протоколов, является его способность применять различные фильтры к захваченным пакетам. Фильтры Wireshark можно разделить на фильтры захвата и отображения.
Фильтры захвата
Эти фильтры применяются перед захватом данных. Если Wireshark захватит данные, которые не соответствуют фильтрам, он не сохранит их, и вы их не увидите. Итак, если вы знаете, что ищете, вы можете использовать фильтры захвата, чтобы сузить область поиска.
Вот некоторые из наиболее часто используемых фильтров захвата, которые вы можете использовать:
- хост 192.168.1.2 — захват всего трафика, связанного с 192.168.1.2.
- порт 443 — захват всего трафика, связанного с портом 443.
- порт не 53 — захват всего трафика, кроме связанного с портом 53.
Показать фильтры
В зависимости от того, что вы анализируете, ваши перехваченные пакеты могут быть очень сложными для прохождения. Если вы знаете, что ищете, или хотите сузить область поиска и исключить ненужные данные, вы можете использовать фильтры отображения.
Вот некоторые фильтры отображения, которые вы можете использовать:
- http — если вы захватили несколько разных пакетов, но хотите видеть только трафик на основе http, вы можете применить этот фильтр отображения, и Wireshark покажет вам только эти пакеты.
- http.response.code == 404 — этот фильтр может быть полезен, если у вас возникли проблемы с загрузкой определенных веб-страниц. Если вы примените его, Wireshark покажет только те пакеты, на которые был ответ «404: Страница не найдена».
Важно отметить разницу между фильтрами захвата и отображения. Как вы уже видели, вы применяете фильтры захвата до и фильтры отображения после захвата пакетов. С фильтрами захвата вы отбрасываете все пакеты, которые не соответствуют фильтрам. С фильтрами отображения вы не отбрасываете никакие пакеты. Вы просто скрываете их из списка в Wireshark.
Дополнительные возможности Wireshark
Хотя захват и фильтрация пакетов — это то, что делает Wireshark известным, он также предлагает различные варианты, которые могут упростить фильтрацию и устранение неполадок, особенно если вы новичок в этом.
Вариант раскрашивания
Вы можете раскрашивать пакеты в списке пакетов в соответствии с различными фильтрами отображения. Это позволяет вам выделить пакеты, которые вы хотите проанализировать.
Существует два типа правил окраски: временные и постоянные. Временные правила применяются только до тех пор, пока вы не закроете программу, а постоянные правила сохраняются до тех пор, пока вы не измените их обратно.
Вы можете скачать образцы правил раскрашивания здесь , а можете создать свои собственные.
Беспорядочный режим
Wireshark фиксирует трафик, входящий или исходящий от устройства, на котором он работает. Включив неразборчивый режим, вы сможете захватить большую часть трафика в вашей локальной сети.
Командная строка
Если вы используете свою систему без GUI (графического пользовательского интерфейса), вы можете использовать интерфейс командной строки Wireshark. Вы можете захватывать пакеты и просматривать их в графическом интерфейсе.
Статистика
Wireshark предлагает меню «Статистика», которое вы можете использовать для анализа захваченных пакетов. Например, вы можете просматривать свойства файла, анализировать трафик между двумя IP-адресами и т. д.
Часто задаваемые вопросы
Как прочитать данные, захваченные в WireShark?
Когда вы закончите захват пакетов, Wireshark отобразит их все на панели списка пакетов. Если вы хотите сосредоточиться на определенном снимке, дважды щелкните его, и вы сможете прочитать о нем дополнительную информацию.
Вы можете открыть определенный захват в отдельном окне для более удобного анализа:
1. Выберите пакет, который хотите прочитать.
2. Щелкните его правой кнопкой мыши.
3. Нажмите «Просмотр».
4. Нажмите «Показать пакет в новом окне».
Вот некоторые сведения из панели списка пакетов, которые помогут вам при чтении перехватов:
1. № – номер захваченного пакета.
2. Время — показывает, когда пакет был захвачен относительно того, когда вы начали захват. Вы можете настроить и настроить значение в меню «Настройки».
3. Источник — это источник захваченного пакета в виде адреса.
4. Destination — адрес назначения захваченного пакета.
5. Протокол — тип захваченного пакета.
6. Длина — показывает длину захваченного пакета. Это выражается в байтах.
7. Информация – дополнительная информация о захваченном пакете. Тип отображаемой здесь информации зависит от типа захваченного пакета.
Все вышеперечисленные столбцы можно сузить с помощью фильтров отображения. В зависимости от того, что вас интересует, вы можете проще и быстрее интерпретировать захваты Wireshark, применяя различные фильтры.
В мире рыб будьте Wireshark
Теперь вы узнали, как перехватывать http-трафик в Wireshark, а также получили полезную информацию о программе. Если вы хотите проверить свою сеть, устранить неполадки или убедиться, что все в порядке, Wireshark — правильный инструмент для вас. Его легко использовать и интерпретировать, и он бесплатный.
Вы использовали Wireshark раньше? Расскажите нам в разделе комментариев ниже.