Инструкции по отключению Galaxy AI на телефонах Samsung

Galaxy AI помогает вам использовать множество интересных функций телефонов Samsung, но иногда он может создавать проблемы, если вы активируете его по ошибке или используете данные впустую. Если вам больше не нужно использовать Galaxy AI на вашем телефоне Samsung, вы можете отключить его с помощью очень простой операции. Вот инструкции по отключению Galaxy AI на телефонах Samsung.

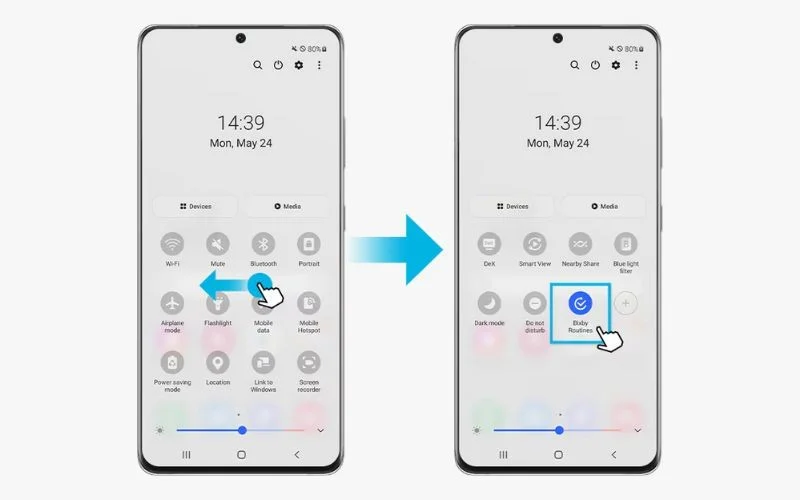
Отключите ИИ Bixby Routines на Samsung Galaxy

Чтобы отключить Bixby Routines на телефоне Samsung, проведите пальцем вниз, чтобы открыть панель уведомлений, затем проведите пальцем влево и нажмите Bixby Routines. Продолжайте нажимать «Подробности» и выберите вкладку «Мое расписание». Найдите расписание, которое вы хотите отключить, и переведите его в режим «Выкл.».

Если расписание запущено и вы хотите временно остановить его, нажмите на запущенное расписание, чтобы открыть его в уведомлении. Проведите пальцем вниз по панели уведомлений и нажмите «Стоп», чтобы приостановить выполнение расписания.
Инструкции по отключению Galaxy AI на телефонах Samsung

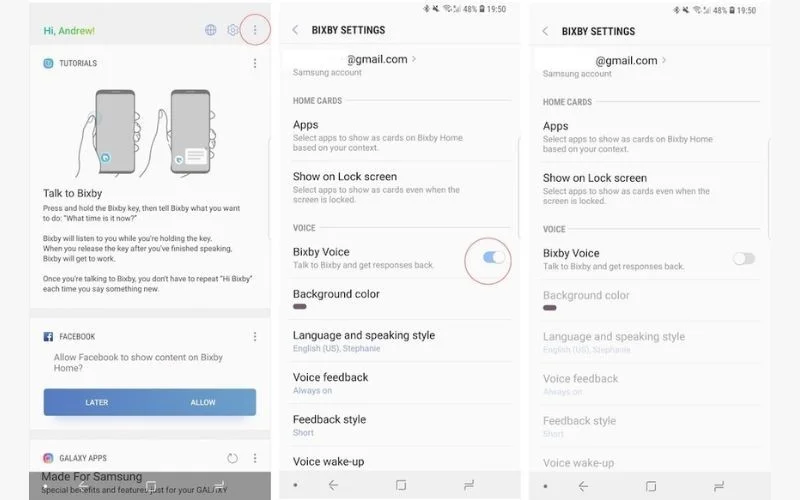
Как отключить функцию Bixby Voice AI на Samsung Galaxy

Открываем интерфейс Bixby Home, затем нажимаем на значок с тремя точками и выбираем «Настройки». Теперь вам просто нужно переключить Bixby Voice в положение «Выкл».

Инструкции по отключению Galaxy AI на телефонах Samsung

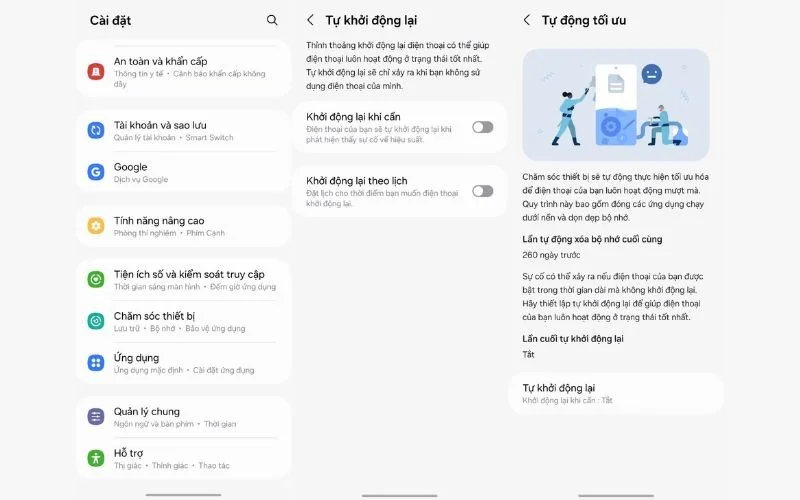
Как отключить функцию AI Optimizer на телефонах Galaxy

Откройте «Настройки» на телефоне, затем выберите «Уход за устройством» для настройки. Теперь пользователь нажимает кнопку «Автоматическая оптимизация» для настройки. Здесь вы увидите две опции: «Перезагрузить при необходимости» и «Перезагрузить по расписанию» для завершения работы.

Инструкции по отключению Galaxy AI на телефонах Samsung

Оставить комментарий

Включите режим FIPS на SLES 15 и проверьте состояние загрузки.

Включите режим FIPS на SLES 15 и проверьте состояние загрузки.

Следуйте процедуре SP7 от SUSE, чтобы включить режим FIPS, безопасно перезагрузите систему, проверьте активную политику и убедитесь, что ваши требования к соответствию стандартам предусматривают использование проверенных модулей.

Настройка зашифрованного тома данных LUKS на SLES

Настройка зашифрованного тома данных LUKS на SLES

Сравните YaST и cryptsetup для нового зашифрованного тома данных SLES, выберите LUKS1 или LUKS2 и проверьте безопасное разблокирование и монтирование.

Создайте локальный сервер обновлений SUSE с использованием RMT на SLES 15.

Создайте локальный сервер обновлений SUSE с использованием RMT на SLES 15.

Настройте RMT на SLES 15, создайте зеркальные копии репозиториев с правами доступа и проверьте регистрацию HTTPS и доступ к пакетам с тестового клиента.

Подключите SLES 15 к Active Directory с помощью SSSD в YaST.

Подключите SLES 15 к Active Directory с помощью SSSD в YaST.

Подключите SLES 15 к Active Directory с помощью системы управления входом в систему на основе SSSD от YaST, затем проверьте поиск в каталоге, вход в домен и билеты Kerberos.

Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.

Включите функцию автоматического обновления SLES и проверьте наличие исправления ядра.

Настройте правильный путь для установки патчей в режиме реального времени для SLES 16.0 или 15 SP7, примените подходящие исправления ядра и подтвердите, какие обновления активны, не путая их с обновлениями ядра, требующими перезагрузки.

Обеспечение доступности сервисов во время обновления SLES 15 SP5 до SP6

Обеспечение доступности сервисов во время обновления SLES 15 SP5 до SP6

SLES 15 SP5 можно перенести в онлайн-режиме на SP6, но для этого потребуется перезагрузка каждого узла. Используйте проверенное поэтапное обновление или переключение по принципу «сине-зеленого перехода», чтобы обеспечить доступность рабочих нагрузок.

Создание пользовательского профиля AppArmor в SUSE Linux

Создание пользовательского профиля AppArmor в SUSE Linux

Создайте, уточните и проверьте профиль AppArmor с минимальными привилегиями в SLES 15 SP7, с четким указанием на настройки SELinux по умолчанию в SLES 16.

Безопасное применение SLES 15 STIG с помощью OpenSCAP

Безопасное применение SLES 15 STIG с помощью OpenSCAP

Используйте поддерживаемый SUSE профиль STIG для сканирования SLES 15, тестирования исправлений, анализа оставшихся проблем и сохранения результатов оценки.

Восстановить доступ к панели управления SUSE Linux Enterprise Server.

Восстановить доступ к панели управления SUSE Linux Enterprise Server.

Отследите сбой подключения к Cockpit через DNS, порт 9090, сокет systemd, firewalld, TLS и параметры входа в систему, используя текущие рекомендации SUSE.

Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.

Настройте надежное резервирование Ethernet с помощью технологии SLES 15 Bonding.

Создайте резервное Ethernet-соединение на SLES 15 с помощью YaST и Wicked, настройте активное резервирование и проверьте работу обоих портов и переключение на резервный канал.