Главная
» Wiki
»
В чипе Bluetooth, используемом миллиардом устройств по всему миру, обнаружена уязвимость безопасности
В чипе Bluetooth, используемом миллиардом устройств по всему миру, обнаружена уязвимость безопасности
ESP32 — чрезвычайно популярный недорогой чип от китайского производителя Espressif, который, по оценкам, к 2023 году будет использоваться более чем в 1 миллиарде устройств по всему миру. Он содержит недокументированную «бэкдор», который можно использовать для атак.
Эти недокументированные команды позволяют выдавать себя за доверенные устройства, осуществлять несанкционированный доступ к данным, перенаправляться на другие устройства в сети и обеспечивать возможность сохранения активности.
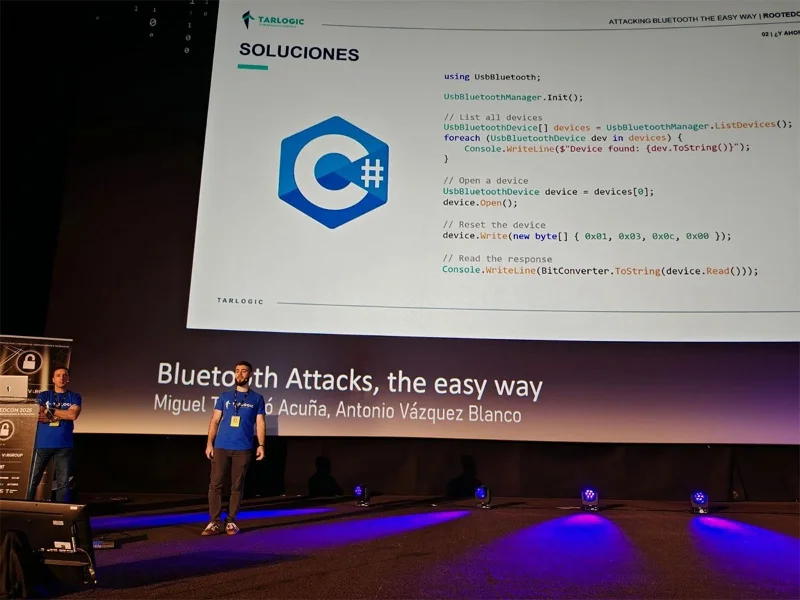
Открытие было обнародовано испанскими исследователями в области кибербезопасности Мигелем Тараско Акунья и Антонио Васкесом Бланко из команды Tarlogic Security. На конференции RootedCON в Мадриде было сделано следующее заявление:
Компания Tarlogic Security обнаружила уязвимость в ESP32 — линейке микроконтроллеров, поддерживающих подключение по WiFi и Bluetooth и присутствующих в миллионах устройств Интернета вещей на рынке. Использование этого бэкдора позволит злоумышленникам осуществлять атаки с подменой пароля и навсегда заражать чувствительные устройства, такие как мобильные телефоны, компьютеры, интеллектуальные замки или медицинские приборы, обходя проверку кода.
ESP32 — один из наиболее широко используемых в мире чипов для подключения по Wi-Fi + Bluetooth в устройствах Интернета вещей (IoT), поэтому риск наличия каких-либо уязвимостей огромен.
Бэкдор в ESP32
В презентации на RootedCON исследователи Tarlogic объяснили, что интерес к исследованиям безопасности Bluetooth снизился, но не потому, что протокол или его реализации стали более безопасными.
Вместо этого большинство атак, представленных в прошлом году, не имели рабочих инструментов, были несовместимы с распространенным оборудованием и использовали устаревшие или неподдерживаемые инструменты, которые в значительной степени несовместимы с современными системами.
Компания Tarlogic разработала новый, основанный на языке C, аппаратно-независимый и кроссплатформенный драйвер USB Bluetooth, который обеспечивает прямой доступ к оборудованию без использования API-интерфейсов, специфичных для операционной системы.
Вооружившись этим новым инструментом, который обеспечивает прямой доступ к трафику Bluetooth, компания Tarlogic обнаружила скрытые специфичные для производителя команды (Opcode 0x3F) в прошивке ESP32 Bluetooth, что позволяет осуществлять низкоуровневое управление функциями Bluetooth.
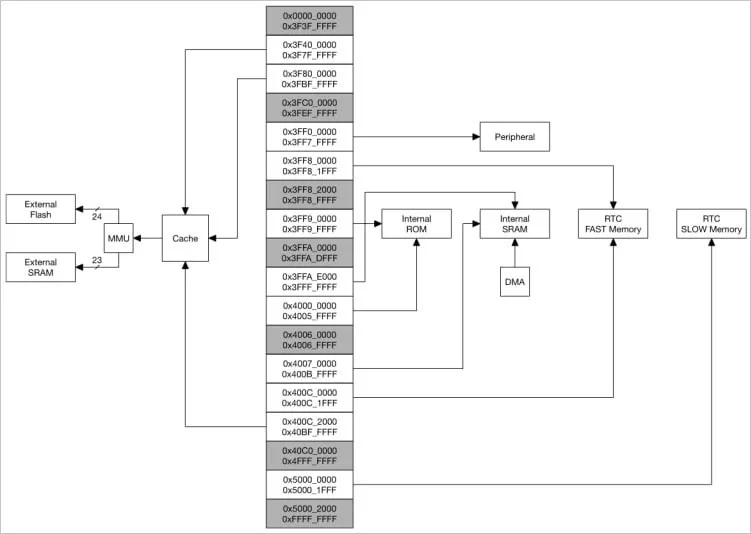
Схема памяти ESP32
Всего они обнаружили 29 недокументированных команд, которые в совокупности называются «бэкдором», которые можно использовать для манипуляций с памятью (чтение/запись ОЗУ и флэш-памяти), подмены MAC-адресов (подмена устройства) и отправки пакетов LMP/LLCP. В настоящее время проблема отслеживается под идентификатором CVE-2025-27840.
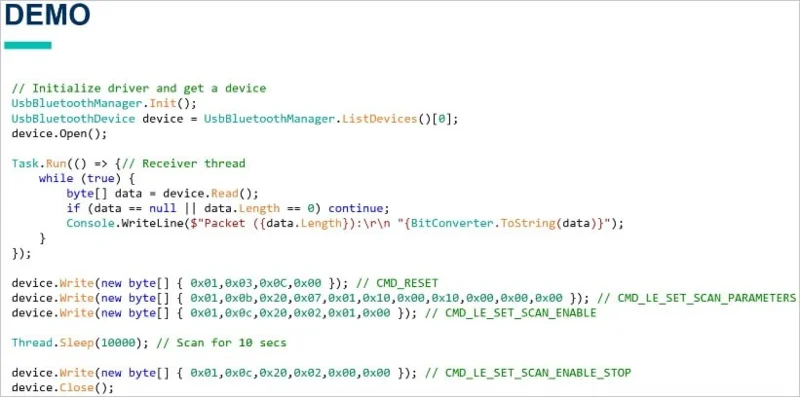
Скрипт выдачи команд HCI
Потенциальные риски
Риски, возникающие в результате использования этих команд, включают вредоносное развертывание на уровне OEM-производителей и атаки на цепочку поставок.
В зависимости от того, как стек Bluetooth обрабатывает команды HCI на устройстве, удаленная эксплуатация бэкдора может быть возможна с помощью вредоносной прошивки или поддельного соединения Bluetooth.
Это особенно актуально, если злоумышленник уже имеет права root, устанавливает вредоносное ПО или устанавливает вредоносное обновление на устройство, открывая низкоуровневый доступ.
Однако в целом наличие физического доступа к интерфейсу USB или UART устройства является гораздо более опасным и более реалистичным сценарием атаки.
« В сценарии, когда вы можете скомпрометировать IoT-устройство, работающее на чипе ESP32, вы сможете скрыть APT (Advanced Persistent Threat) в памяти ESP и выполнять атаки Bluetooth (или Wi-Fi) на другие устройства, одновременно управляя устройством по Wi-Fi/Bluetooth », — поясняет команда. « Наше открытие позволило бы полностью контролировать чип ESP32 и поддерживать постоянство внутри чипа с помощью команд, которые позволяют модифицировать ОЗУ и флэш-память. Кроме того, благодаря постоянству внутри чипа стало бы возможным распространение на другие устройства, поскольку ESP32 позволяет проводить продвинутые атаки Bluetooth » .
WebTech360 продолжит обновлять информацию по этому вопросу, обратите внимание.